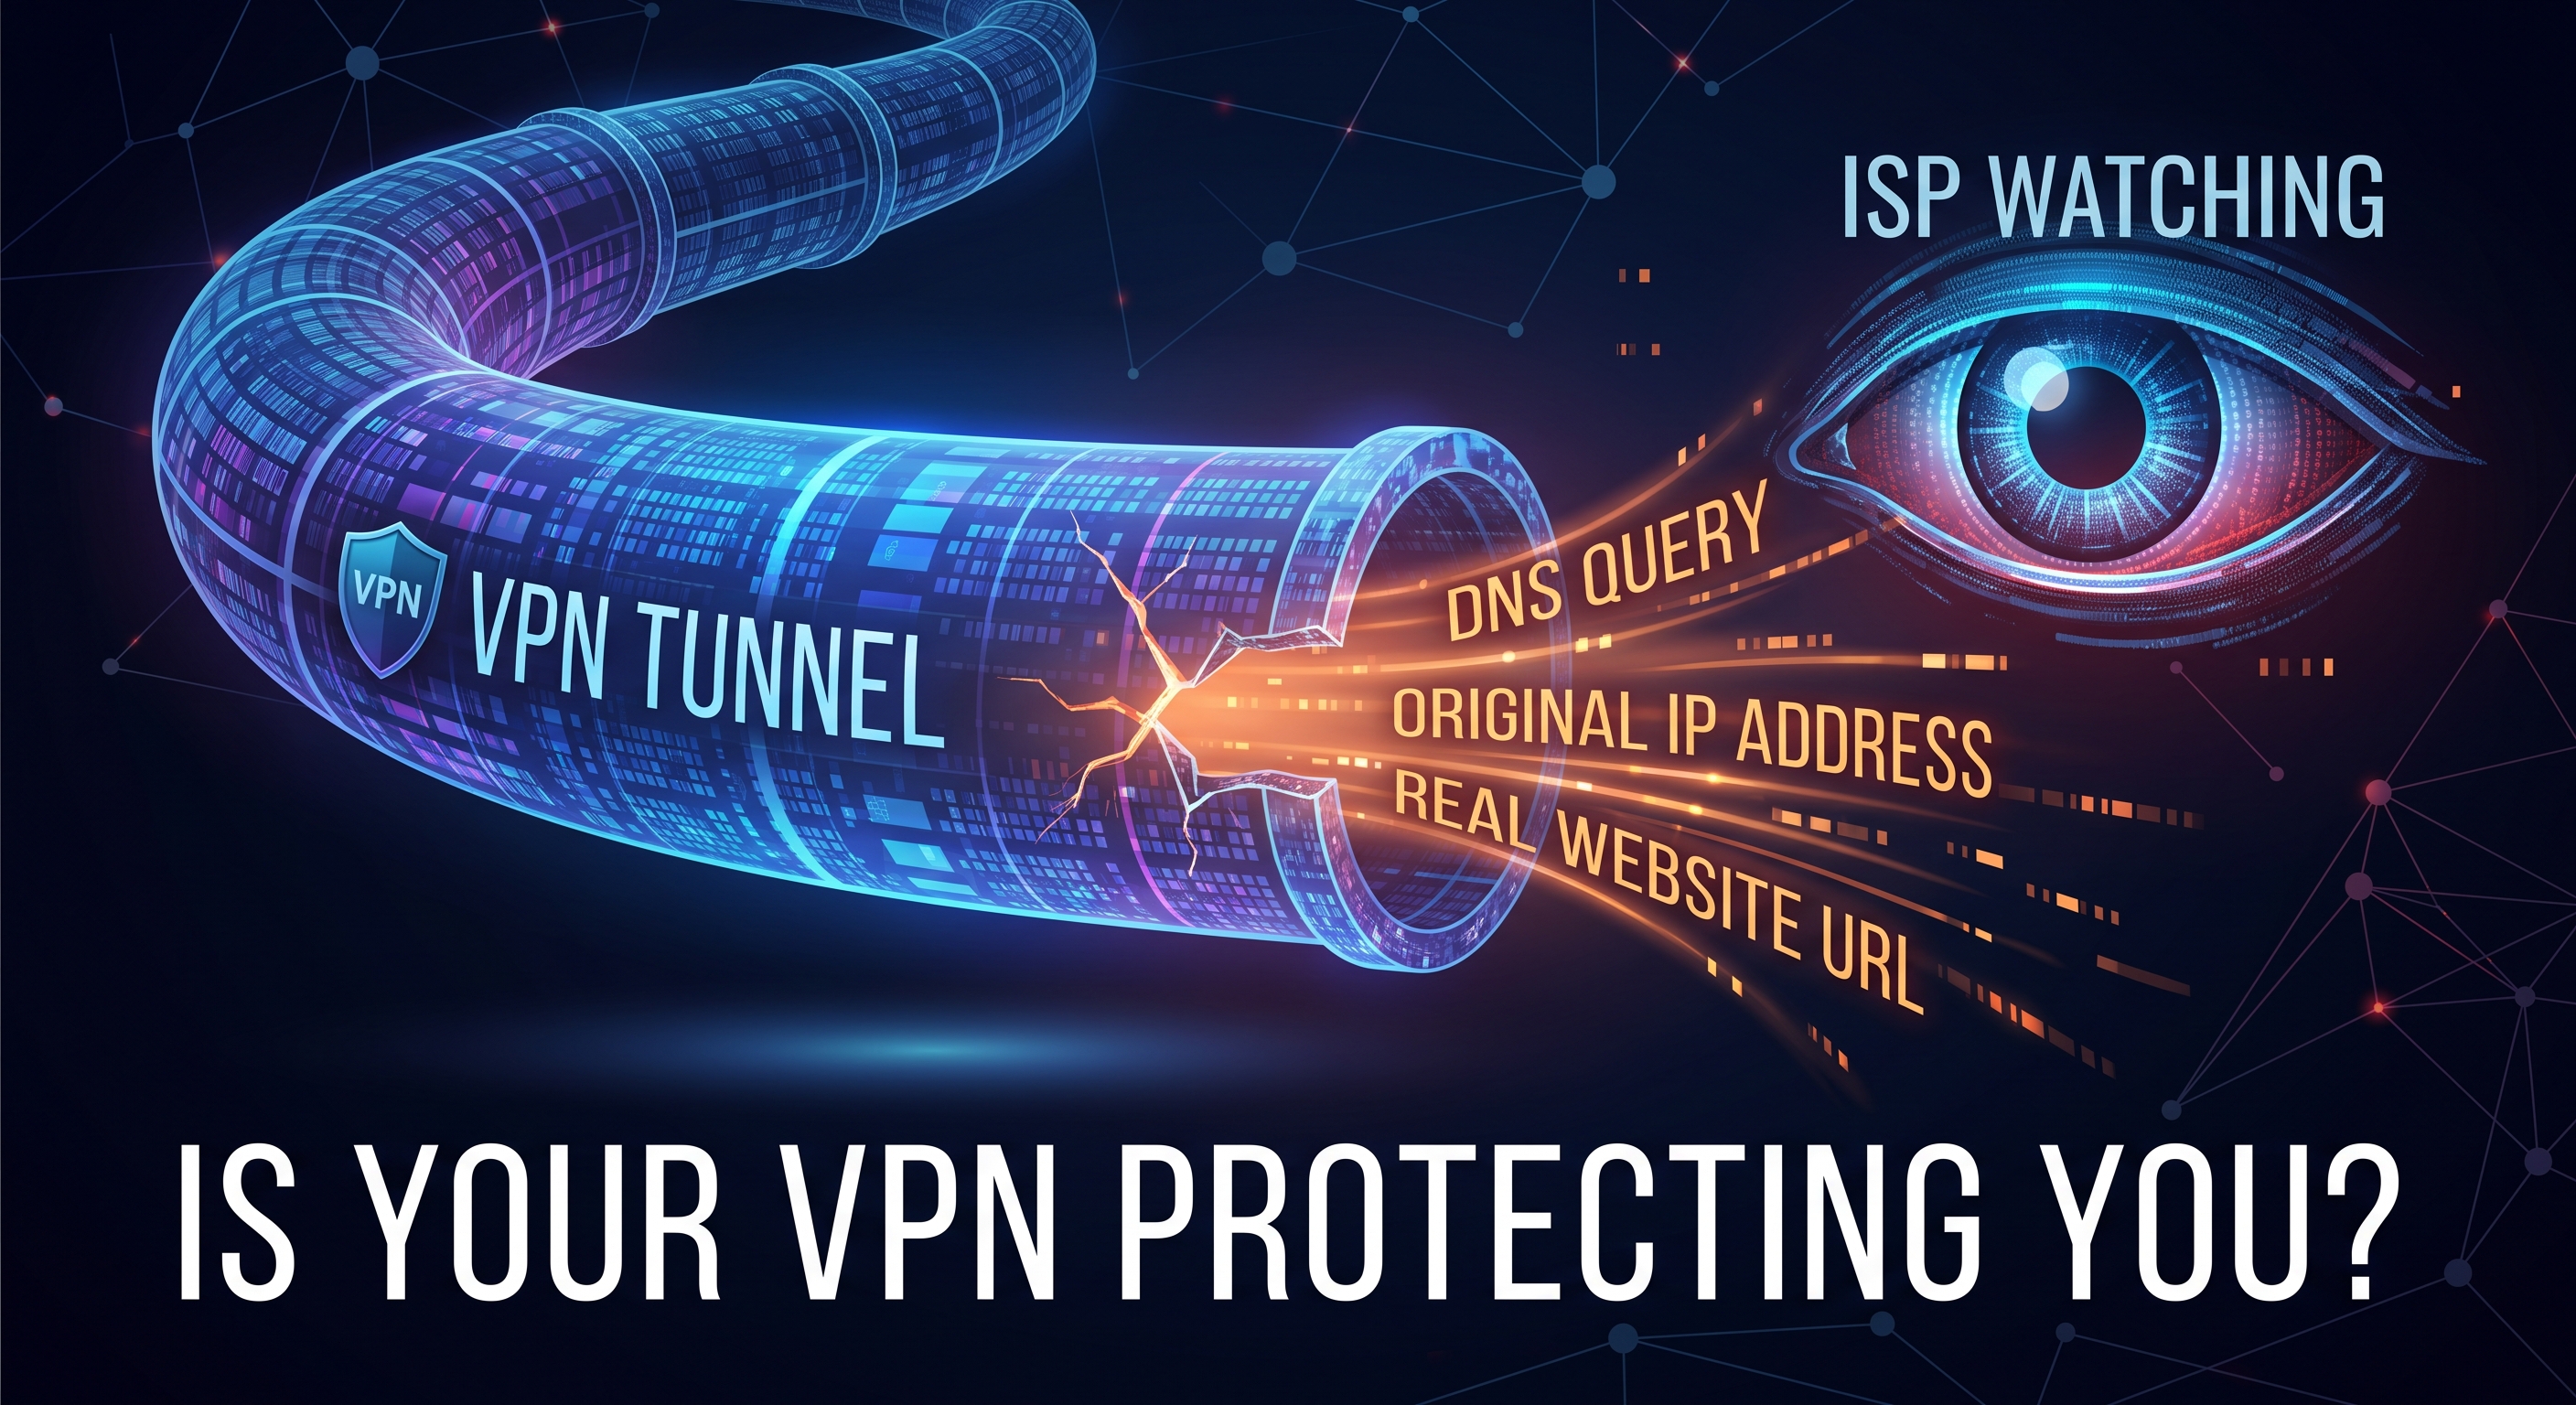
La teva VPN està activada, el cadenat verd és visible a l'aplicació, i tot i així el teu proveïdor de serveis d'internet pot estar veient tots els llocs web que visites. Aquest és l'escenari clàssic d'una fuita DNS: la teva adreça IP canvia, però les teves consultes de domini encara passen pel teu ISP. Aquí descobriràs exactament què és això, com comprovar-ho en dos minuts i com solucionar-ho.
Què és el DNS i per què és important per a la teva privacitat?
Cada vegada que escrius net-analyzer.com o obres una aplicació, el teu dispositiu pregunta a un servidor DNS quina adreça IP correspon a aquest nom. És l'annuari telefònic d'internet: sense ell, no hi ha connexió.
El problema és que, per defecte, aquestes consultes són respostes pel teu proveïdor de serveis d'internet (Movistar, Vodafone, Comcast...). Fins i tot si el contingut està xifrat mitjançant HTTPS, la llista de dominis que consultes dibuixa un panorama força complet de la teva activitat: quins llocs web visites, a quina hora i amb quina freqüència.
Què és una fuita DNS?
Una VPN crea un túnel xifrat entre el vostre dispositiu i un servidor remot: la vostra adreça IP pública esdevé la de la VPN, i el vostre ISP ja no pot veure el vostre trànsit. Però si les vostres consultes DNS no passen per aquest túnel, el vostre proveïdor continua rebent la llista de dominis que visiteu en temps real.
En altres paraules: el lloc web pensa que ets en un altre país, mentre que el teu ISP continua registrant cada lloc que visites. Això és només una privadesa parcial, la qual cosa anul·la gran part del sentit d'utilitzar una VPN.
Causes més comunes
- La VPN no gestiona el DNS. Algunes VPN (particularment les gratuïtes o les mal configurades) només encripten el trànsit web i deixen la gestió del DNS al sistema.
- IPv6. Si la VPN només enruta IPv4, les consultes d'IPv6 escapen del túnel.
- Resolució intel·ligent de noms amb múltiples enllaços (Windows). Windows pot consultar diversos servidors DNS en paral·lel i utilitzar la resposta més ràpida, encara que sigui la del proveïdor de serveis d'Internet (ISP).
- Segrest del DNS del proveïdor de serveis d'Internet. Alguns proveïdors redirigeixen les vostres consultes fins i tot si heu configurat manualment un servidor DNS diferent.
- Canvis de xarxa. En canviar de Wi-Fi a dades mòbils, o en tornar a connectar, el sistema pot revertir als DNS del router.
Com comprovar si teniu una fuita de DNS
La prova és senzilla i gratuïta:
- Connecta't a la teva VPN com ho fas habitualment.
- Obre net-analyzer.com al teu navegador i executa l'escaneig de privacitat, que inclou una prova de fuita de DNS, així com comprovacions de la IP pública, WebRTC i les capçaleres.
- Comproveu quins servidors DNS apareixen als resultats.
Guia ràpida:
- Si apareixen servidors del teu ISP o del teu país real, hi ha una fuita.
- Si només apareixen els servidors DNS propis de la VPN o els del proveïdor que hagis configurat (Cloudflare, Quad9, etc.), estàs protegit.
És una bona idea repetir la prova amb la VPN desactivada i activada per comparar els resultats, i també quan canvieu de Wi-Fi a dades mòbils.
Com solucionar una fuita de DNS
- Activa la protecció anti-fugida de la teva VPN. La majoria l'anomena 'protecció contra fuites de DNS' o 'DNS privat'; hauria d'estar activada per defecte.
- Configurar manualment un servidor DNS neutre al dispositiu o al router, de manera que les consultes no depenguin del teu ISP fins i tot si la VPN falla.
- Utilitzeu DNS xifrat (DoH/DoT) quan estigui disponible: la consulta queda xifrada, de manera que el vostre ISP no la pot llegir ni interceptar fàcilment.
- Desactiva l'IPv6 si la teva VPN no el suporta, per evitar que les consultes s'escapin per aquest canal.
Servidors DNS públics comuns
Proveïdor | IPv4 | Aproximació |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Velocitat, compromís de no registrar consultes identificables |
Quad9 | 9.9.9.9 | Filtra dominis maliciosos coneguts; organització sense ànim de lucre |
Google | 8.8.8.8 / 8.8.4.4 | Fiable i ràpid, però registra dades dels seus serveis |
Mullvad | 194.242.2.2 | Orientada a la privacitat, amb opcions de bloqueig de publicitat |
Què cal buscar en una VPN per evitar que això us passi
- Servidors DNS propis i resolució dins del túnel.
- Suport complet d'IPv6 o bloqueig explícit.
- Botó d'emergència (kill switch), perquè una interrupció de la VPN no exposi el vostre DNS real.
- Una política de no registre verificable i, encara millor, una que hagi estat auditada.
Conclusió
Una fuita de DNS converteix una VPN en un disfressament amb forats: la teva adreça IP canvia, però el teu ISP encara pot veure on vas. La bona notícia és que només calen dos minuts per comprovar-ho amb una prova com la de Net-Analyzer, i solucionar-ho normalment implica habilitar un ajustament o canviar els DNS manualment.
