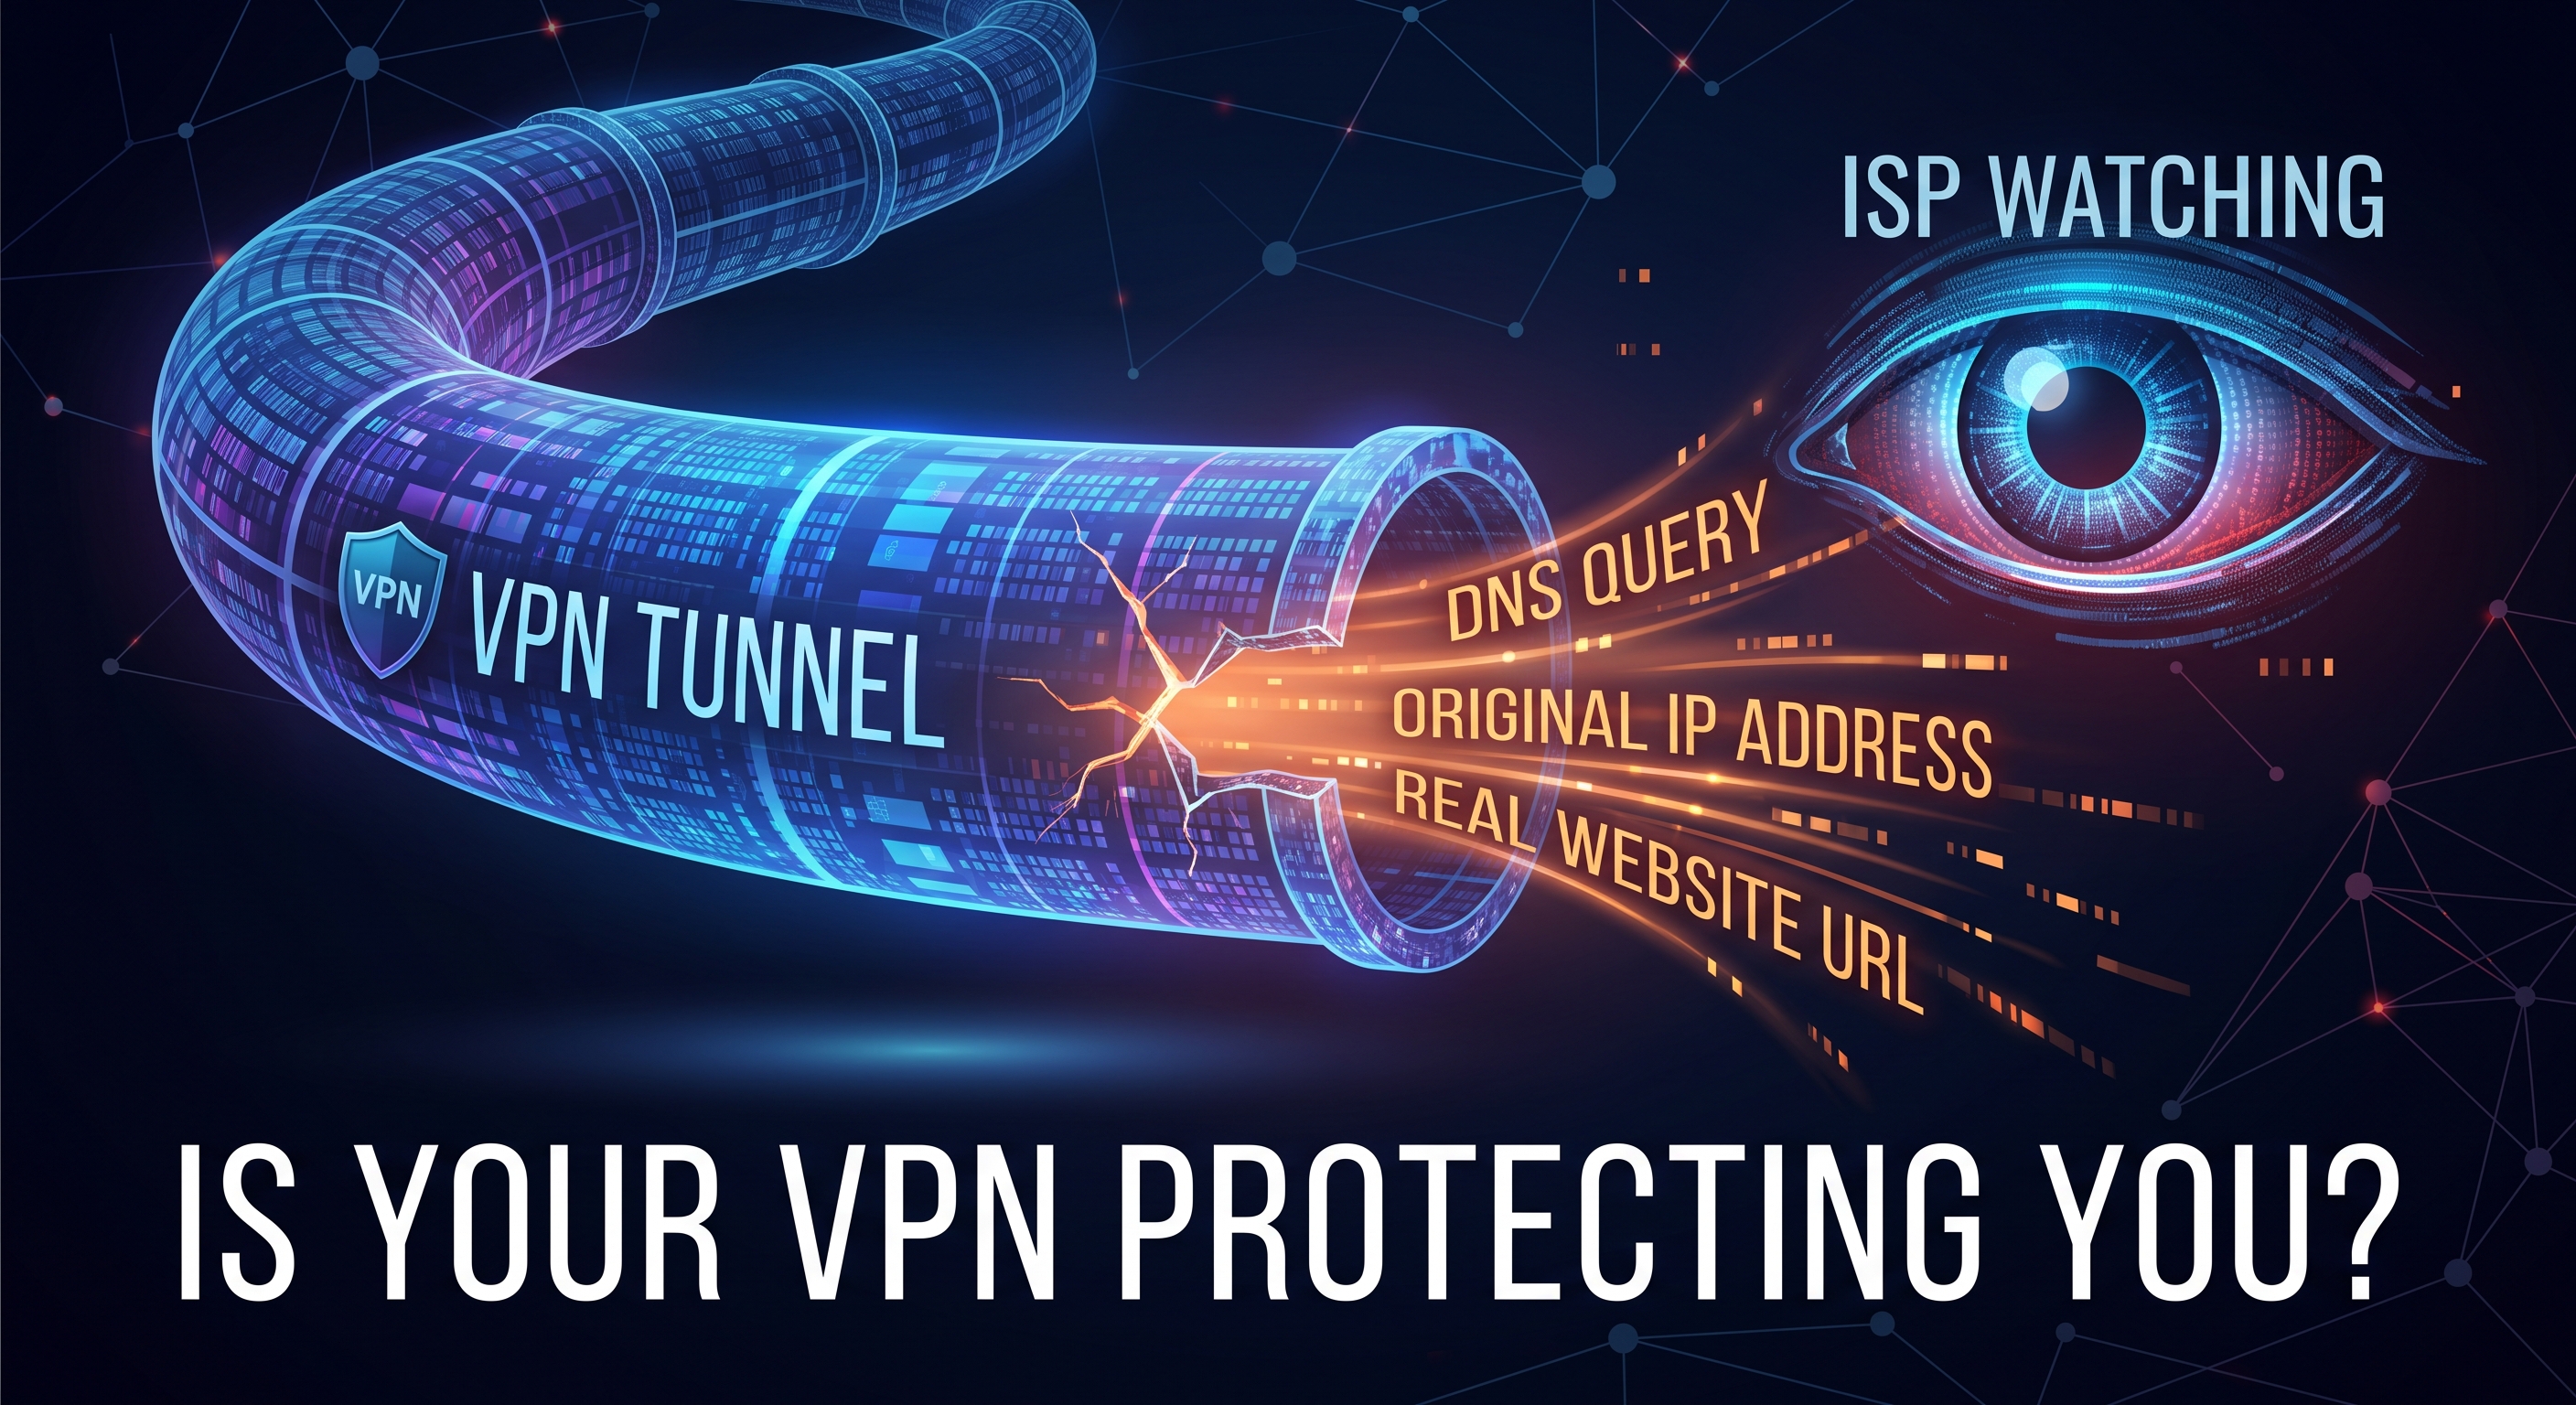
Du hast das VPN aktiviert, das grüne Schloss in der App ist zu sehen, und dennoch kann dein Internetanbieter möglicherweise jede Website sehen, die du besuchst. Das ist das typische Szenario eines DNS-Leaks: Die IP-Adresse ändert sich, aber die Domain-Abfragen werden weiterhin über deinen Internetanbieter geleitet. Hier erfährst du, was genau das ist, wie du es in zwei Minuten überprüfen kannst und wie du das Problem beheben kannst.
Was ist DNS und warum ist es für deine Privatsphäre wichtig?
Jedes Mal, wenn du net-analyzer.com oder eine App öffnest, fragt dein Gerät einen DNS-Server ab, welche IP-Adresse zu diesem Namen gehört. Es ist sozusagen das Telefonbuch des Internets: Ohne ihn gibt es keine Verbindung.
Das Problem ist, dass diese Anfragen standardmäßig von deinem Internetanbieter (Movistar, Vodafone, Comcast…) beantwortet werden. Selbst wenn die Inhalte über HTTPS verschlüsselt sind, zeichnet die Liste der von dir aufgerufenen Domains ein ziemlich vollständiges Bild deiner Aktivitäten: welche Webseiten du besuchst, zu welcher Uhrzeit und wie oft.
Was ist ein DNS-Leak?
Ein VPN erstellt einen verschlüsselten Tunnel zwischen deinem Gerät und einem Remote-Server: Deine öffentliche IP-Adresse wird zu der des VPNs, und dein Internetanbieter kann den Datenverkehr nicht mehr einsehen. Wenn die DNS-Abfragen jedoch nicht über diesen Tunnel laufen, erhält dein Anbieter weiterhin in Echtzeit die Liste der von dir besuchten Domains.
Das heißt: Das Internet glaubt, du befindest dich in einem anderen Land, während dein Internetanbieter weiterhin jede besuchte Seite protokolliert. Ein nur halbherziger Datenschutz, der einen Großteil des Sinns eines VPN zunichte macht.
Häufigste Ursachen
- Das VPN verwaltet das DNS nicht. Einige VPNs (insbesondere kostenlose oder falsch konfigurierte) tunneln nur den Web-Datenverkehr und überlassen das DNS dem System.
- IPv6. Wenn das VPN nur IPv4 weiterleitet, entweichen die IPv6-Abfragen aus dem Tunnel.
- Smart Multi-Homed Name Resolution (Windows). Windows kann mehrere DNS-Server parallel abfragen und die schnellste Antwort verwenden, auch wenn diese vom Internetdienstanbieter stammt.
- DNS-Hijacking durch den Internetdienstanbieter. Manche Anbieter leiten Ihre Anfragen um, auch wenn Sie manuell einen anderen DNS-Server konfiguriert haben.
- Netzwerkwechsel. Beim Wechsel von WLAN zu Mobilfunkdaten oder bei einer erneuten Verbindung kann das System den DNS des Routers wieder aktivieren.
So überprüfst du, ob du ein DNS-Leck hast
Der Test ist einfach und kostenlos:
- Verbinde dich wie gewohnt mit deinem VPN.
- Öffne net-analyzer.com in deinem Browser und führe die Datenschutzanalyse durch, die neben der Überprüfung der öffentlichen IP-Adresse, WebRTC und der Header auch einen DNS-Leck-Test umfasst.
- Schau dir an, welche DNS-Server im Ergebnis angezeigt werden.
Kurze Erklärung:
- Wenn Server deines Internetanbieters oder deines tatsächlichen Landes angezeigt werden, liegt ein Leck vor.
- Wenn nur die DNS-Server des VPNs selbst oder des von dir konfigurierten Anbieters (Cloudflare, Quad9…) angezeigt werden, bist du geschützt.
Es empfiehlt sich, den Test mit deaktiviertem und aktiviertem VPN zu wiederholen, um die Ergebnisse zu vergleichen, sowie beim Wechsel vom WLAN-Netzwerk zu mobilen Daten.
So beheben Sie ein DNS-Leck
- Aktiviere den Anti-Leak-Schutz deines VPNs. Meistens wird dieser als „DNS-Leak-Schutz“ oder „privates DNS“ bezeichnet; er sollte standardmäßig aktiviert sein.
- Konfiguriere manuell einen neutralen DNS-Server auf dem Gerät oder im Router, damit die Abfragen auch bei einem Ausfall des VPNs nicht vom Internetanbieter abhängen.
- Verwende verschlüsselte DNS-Protokolle (DoH/DoT), sofern verfügbar: Die Anfrage wird verschlüsselt übertragen, sodass der Internetanbieter sie weder lesen noch leicht abfangen kann.
- Deaktiviere IPv6, wenn dein VPN dies nicht unterstützt, um zu verhindern, dass Anfragen über diesen Kanal entweichen.
Gängige öffentliche DNS-Server
Anbieter | IPv4 | Ansatz |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Geschwindigkeit, Zusicherung, keine identifizierbaren Abfragen zu protokollieren |
Quad9 | 9.9.9.9 | Filtert bekannte bösartige Domains, gemeinnützig |
Google | 8.8.8.8 / 8.8.4.4 | Zuverlässig und schnell, protokolliert jedoch Daten für seine Dienste |
Mullvad | 194.242.2.2 | Auf Datenschutz ausgerichtet, mit Optionen zur Werbefilterung |
Was du von einem VPN erwarten solltest, damit dir nichts passiert
- Eigene DNS-Server und Auflösung innerhalb des Tunnels.
- Vollständige IPv6-Unterstützung oder explizite Sperrung.
- Kill-Switch, damit bei einem Ausfall des VPNs die tatsächliche DNS-Adresse nicht offengelegt wird.
- Eine überprüfbare und, noch besser, auditierte No-Logs-Richtlinie.
Fazit
Ein DNS-Leak macht ein VPN zu einer Tarnung mit Löchern: Die IP-Adresse ändert sich, aber dein Internetanbieter sieht weiterhin, wohin du surfst. Die gute Nachricht ist, dass du das mit einem Test wie dem von Net-Analyzer in zwei Minuten überprüfen kannst und die Behebung meist nur darin besteht, eine Option zu aktivieren oder die DNS-Einstellungen manuell zu ändern.
