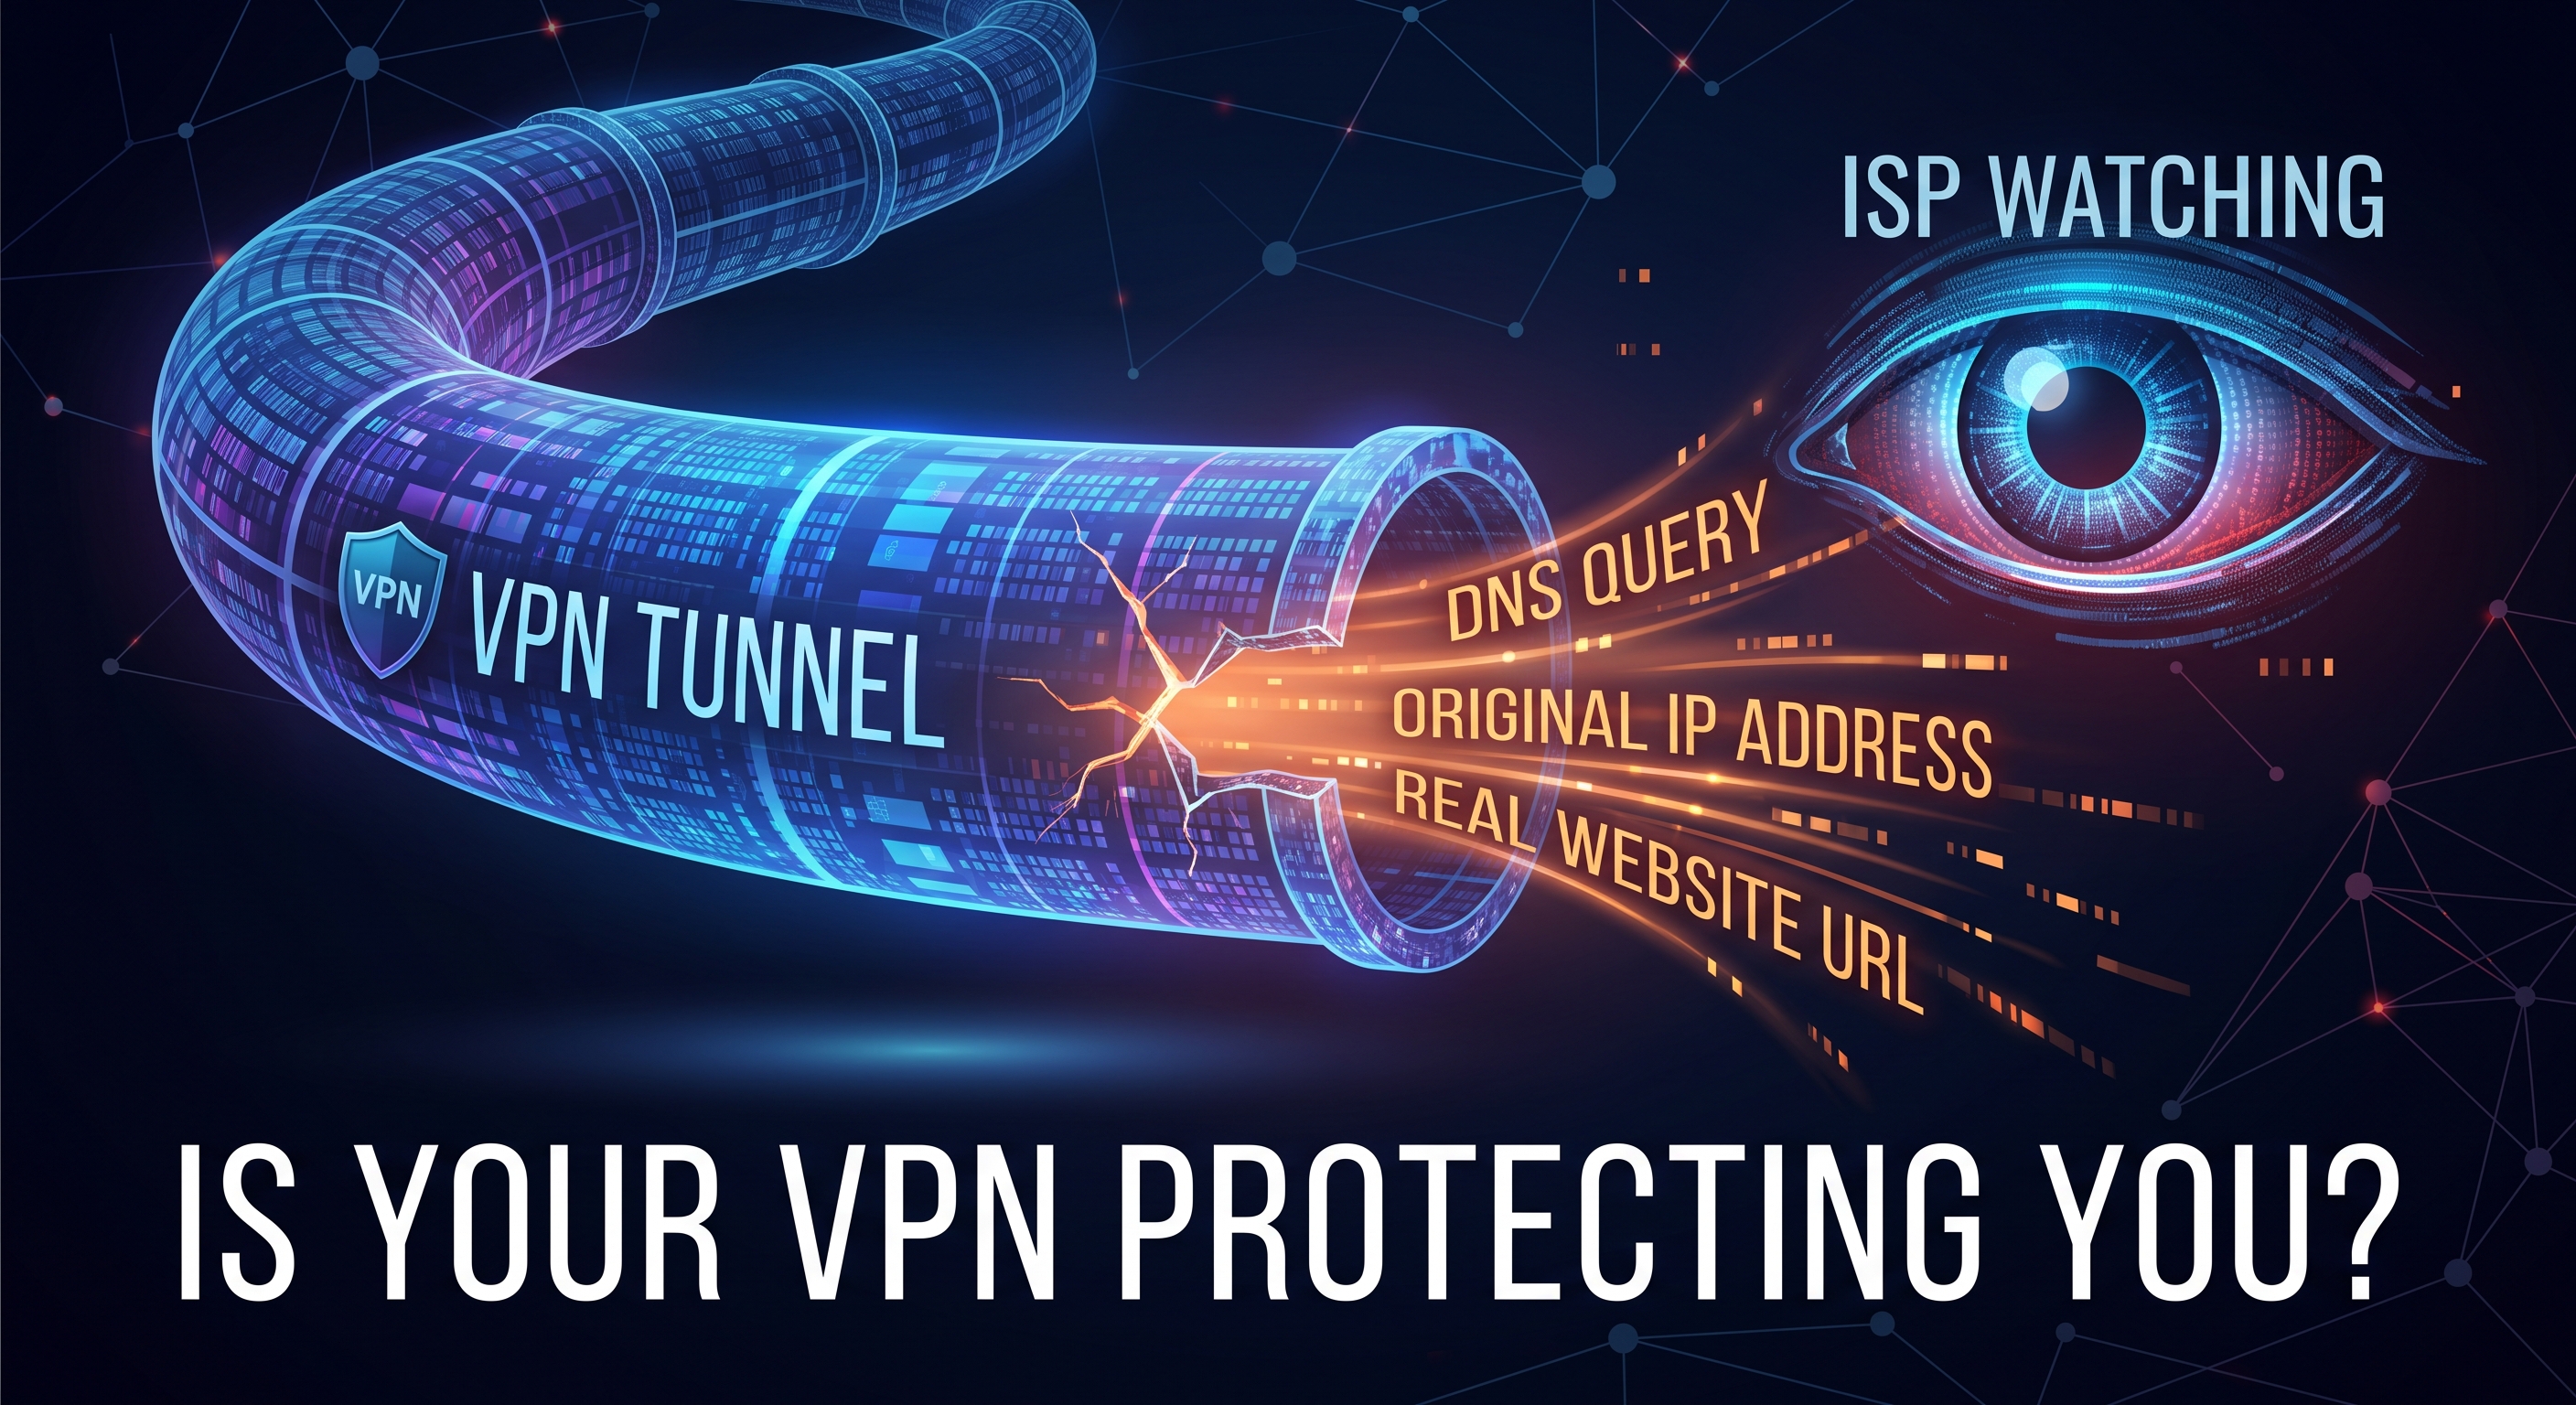
Zure VPN aktibatuta dago, aplikazioan giltzarrapo berdea ikusgai dago, baina hala ere zure Interneteko zerbitzu-hornitzaileak oraindik bisitatzen dituzun webgune guztiak ikus ditzake. Hau da DNS ihesaren egoera klasikoa: zure IP helbidea aldatzen da, baina domeinu-kontsultak oraindik zure ISP-aren bidez igarotzen dira. Hemen zehazki zer den, nola egiaztatu bi minututan eta nola konpondu ikasiko duzu.
Zer da DNS eta zergatik da garrantzitsua zure pribatutasunerako?
Idazten duzun bakoitzean net-analyzer.com edo aplikazio bat irekitzen duzunean, zure gailuak DNS zerbitzari bati eskatzen dio izen horri dagokion IP helbidea. Interneteko telefono-liburua da: hori gabe ez dago konexiorik.
Arazoa da, lehenetsita, kontsulta hauei zure Interneteko zerbitzu-hornitzaileak (Movistar, Vodafone, Comcast…) erantzuten diela. HTTPS bidez edukia zifratuta egon arren, bilatzen dituzun domeinuen zerrendak zure jardueraren irudi nahiko osatua ematen du: zein webgune bisitatzen dituzun, zein ordutan eta zenbatetan.
Zer da DNS ihesaldia?
VPN batek tunel enkriptatu bat sortzen du zure gailuaren eta zerbitzari urrun baten artean: zure IP publikoa VPNarena bihurtzen da, eta zure ISPk ezin du gehiago zure trafikoa ikusi. Baina zure DNS kontsultak tunel horretatik pasatzen ez badira, zure ISPk bisitatzen dituzun domeinuen zerrenda denbora errealean jasotzen jarraituko du.
Beste modu batera esanda: webguneak uste du beste herrialde batean zaudela, bitartean zure ISP-k bisitatzen dituzun gune guztiak erregistratzen jarraitzen du. Hau pribatutasun partziala besterik ez da, eta horrek VPN bat erabiltzeak duen helburu nagusia baliogabetzen du.
Ohikoenak diren kausak
- VPNak ez du DNS kudeatzen. VPN batzuek (bereziki doakoek edo gaizki konfiguratutakoek) web trafikoa bakarrik tunelatzen dute eta DNS kudeaketa sistemari uzten diote.
- IPv6. VPNak IPv4 bakarrik bideratzen badu, IPv6 kontsultak tuneletik ihes egiten dute.
- Izena ebazteko Smart Multi-Homed (Windows). Windows-ek aldi berean DNS zerbitzari anitz kontsulta ditzake eta erantzun azkarrena erabili, ISP-tik datorrena bada ere.
- ISP DNS bahiketa. Hornitzaile batzuek zure kontsultak birbideratzen dituzte, nahiz eta DNS zerbitzari desberdin bat eskuz konfiguratu izan duzun.
- Sare-aldaketak. Wi-Fi-tik mugikorreko datetara aldatzean edo berriro konektatzean, sistemak bideratzailearen DNS-era itzuli daiteke.
Nola egiaztatu dezakezu DNS ihesik duzun
Proba erraza eta doakoa da:
- Konektatu zure VPN-era ohiko moduan.
- Ireki net-analyzer.com zure nabigatzailean eta exekutatu pribatutasun-eskaneoa, DNS ihesaren proba barne, baita IP publikoa, WebRTC eta buru-ilaren egiaztapenak ere.
- Emaitzetan zein DNS zerbitzari agertzen diren egiaztatu.
Gida azkarra:
- Zure ISP-aren edo zure benetako herrialdeko zerbitzariak agertzen badira, ihes bat dago.
- VPNaren DNS zerbitzari propioak edo konfiguratu dituzun hornitzaileenak (Cloudflare, Quad9, etab.) bakarrik agertzen badira, babestuta zaude.
Probak VPN-a itzalita eta piztuta berriro egitea komeni da emaitzak konparatzeko, baita Wi-Fi-tik mugikorreko datuetara aldatzean ere.
Nola konpondu DNS ihes bat
- Gaitu zure VPNaren ihesaren aurkako babesa. Gehienek 'DNS ihesaren aurkako babesa' edo 'DNS pribatua' deitzen diote; lehenetsita aktibatuta egon beharko luke.
- Konfiguratu eskuz DNS zerbitzari neutro bat zure gailuan edo bideratzailean, kontsultak zure ISP-aren menpe ez daitezen VPN-a huts egiten badu ere.
- Erabili DNS enkriptatua (DoH/DoT) eskuragarri dagoenean: kontsulta enkriptatuta dagoenez, zure ISPk ezin du erraz irakurri edo atzeman.
- Desaktibatu IPv6 zure VPNk ez badu onartzen, kontsultak kanal horretatik ihes egitea saihesteko.
DNS zerbitzari publiko ohikoak
hornitzailea | IPv4 | Hurbilketa |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Abiadura, identifikagarriak diren kontsultak erregistratu ez ditzateko konpromisoa |
Quad9 | 9.9.9.9 | Ezagutzen diren domeinu maltzurrak iragazten ditu; irabazi asmorik gabekoa |
Google | 8.8.8.8 / 8.8.4.4 | Konfiantzazkoa eta azkarra, baina bere zerbitzuetarako datuak erregistratzen ditu |
Mullvad | 194.242.2.2 | Pribatutasunari arreta jartzen diona, iragarkiak blokeatzeko aukerekin |
Zer bilatu behar duzu VPN batean hau zurekin gertatzea saihesteko
- DNS zerbitzari propioak eta tunelaren barruko ebazpena.
- IPv6rako babes osoa edo blokeo esplizitoa.
- Kill switch bat, VPN etenaldiek zure benetako DNSa agerian ez uzteko.
- Egiaztagarria den erregistro gabeko politika bat eta, are hobe, auditatua izan dena.
Ondorioa
DNS ihes batek VPN bat zulodun mozorro bihurtzen du: zure IP helbidea aldatzen da, baina zure ISP-k oraindik ere jakin dezake non zoazten. Albiste ona da Net-Analyzer-en moduko proba batekin egiaztatzeko bi minutu besterik ez direla behar, eta konpontzeak normalean ezarpen bat aktibatzea edo DNS eskuz aldatzea eskatzen du.
