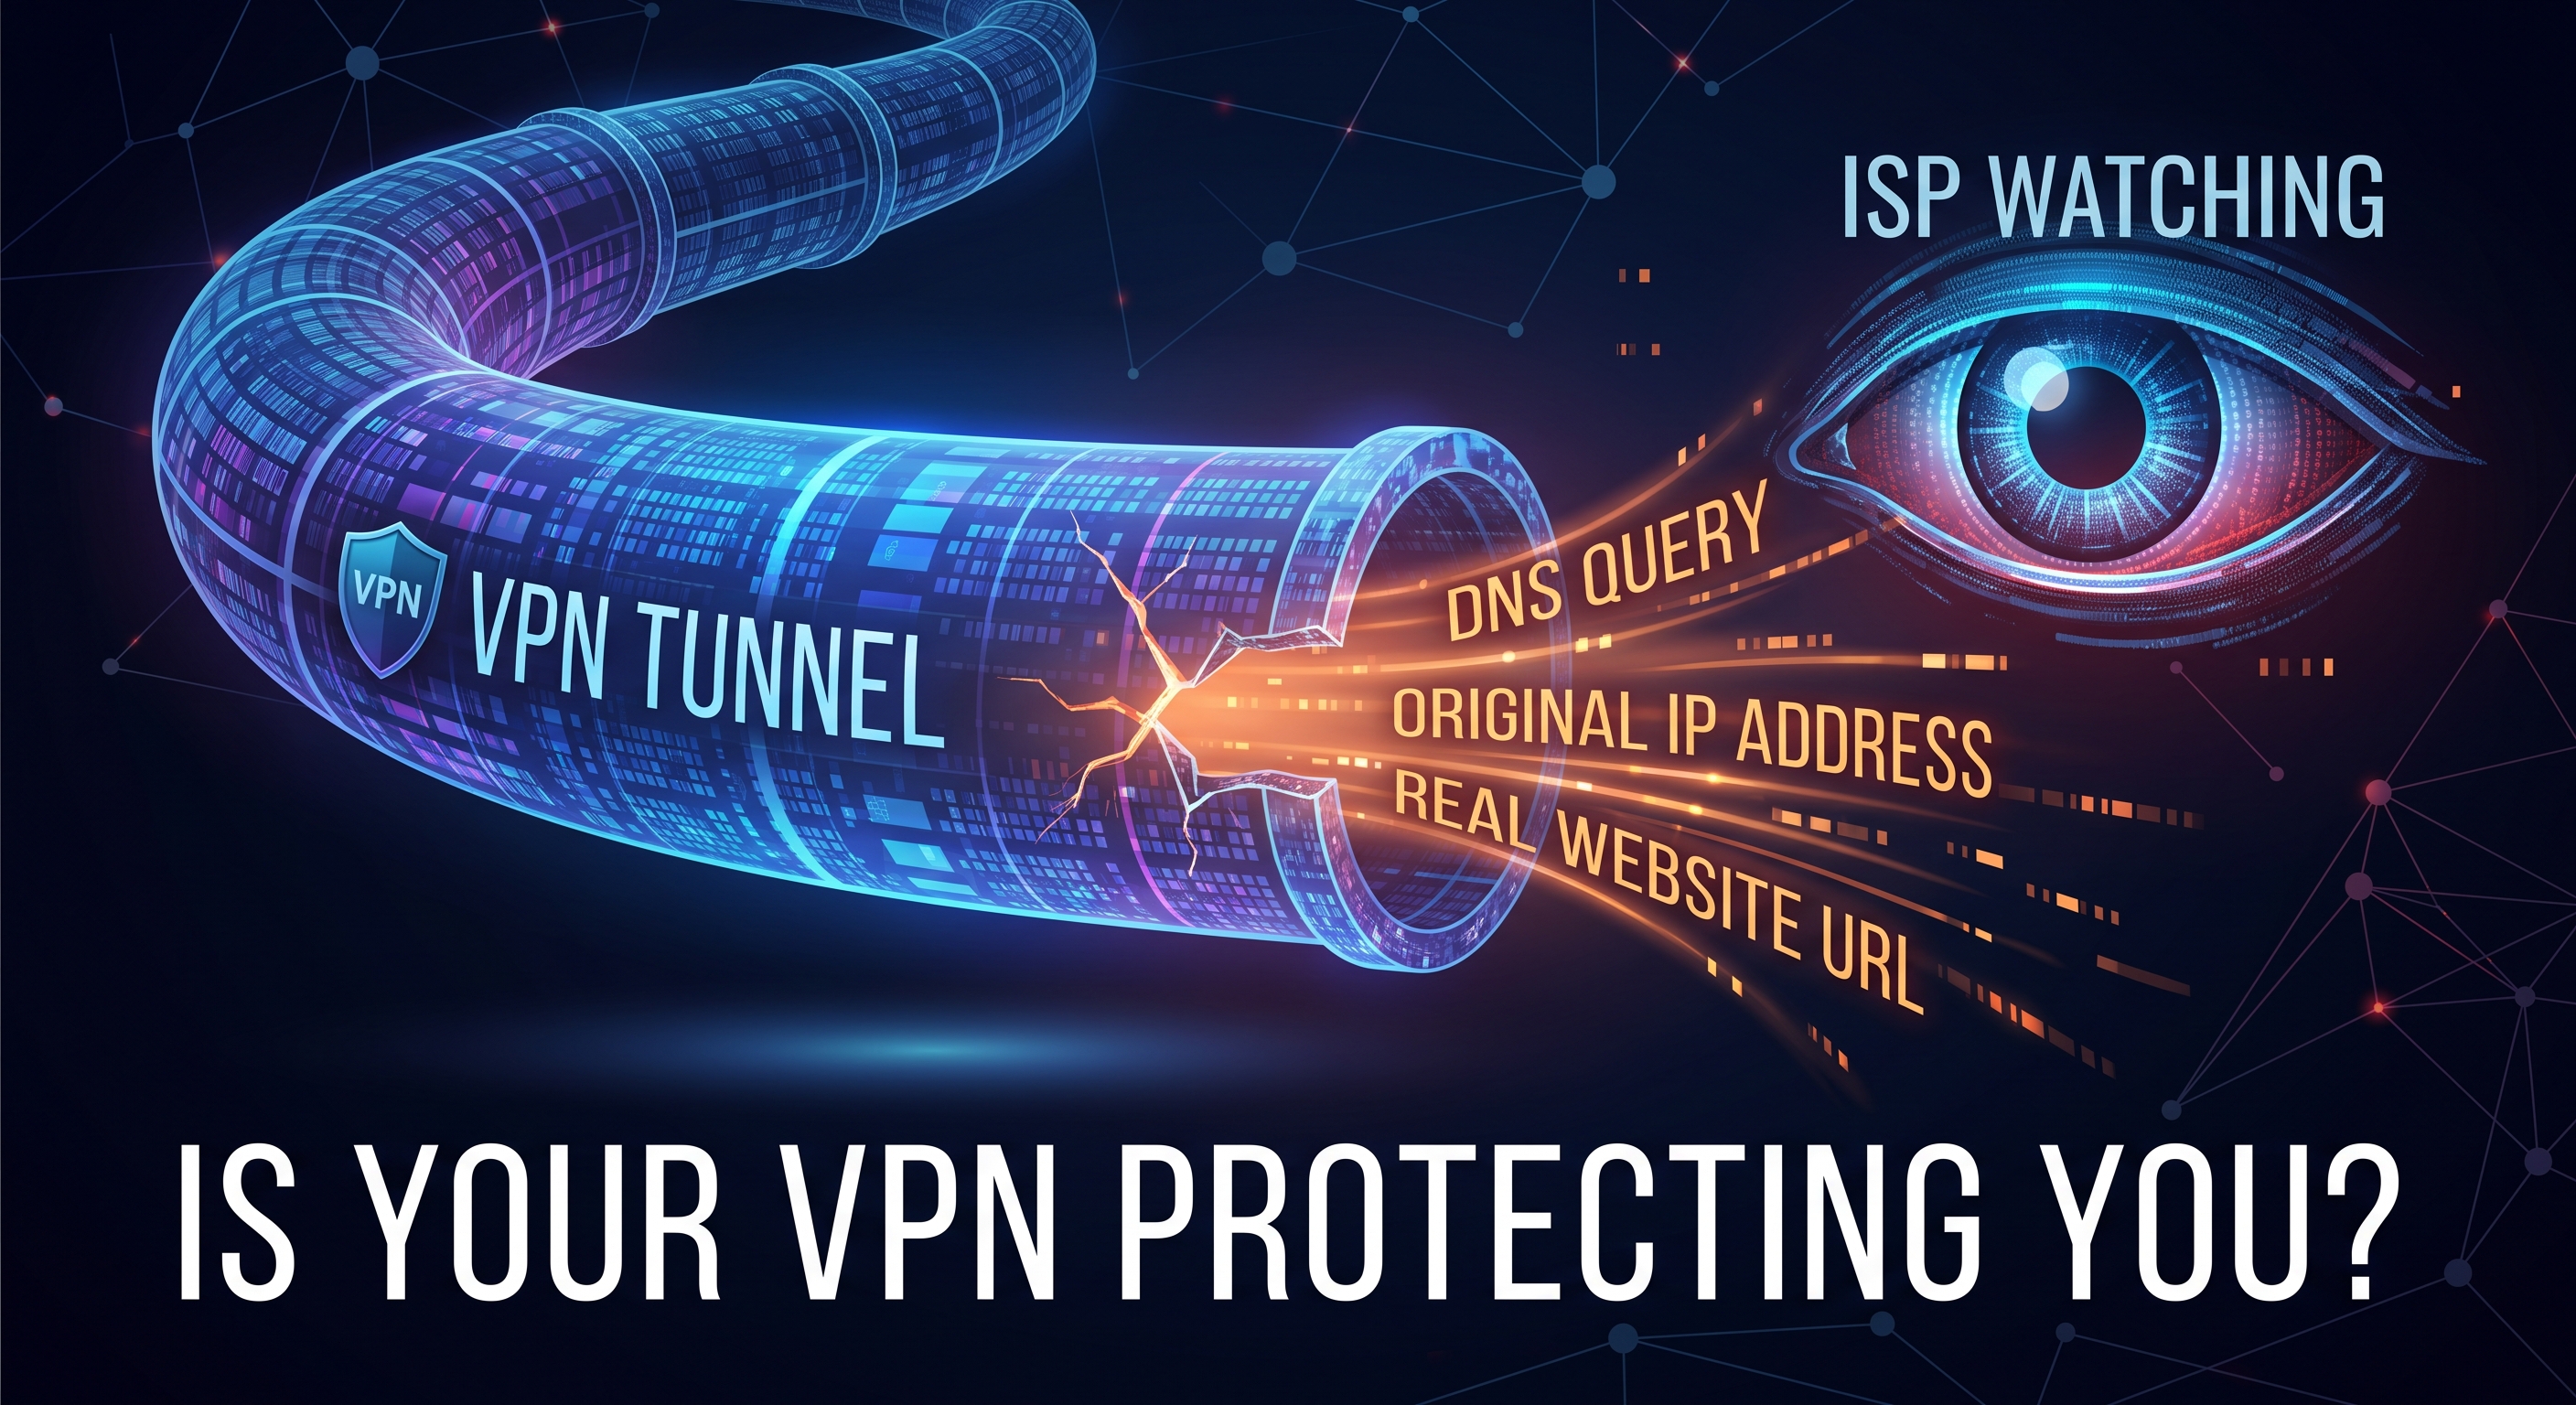
Votre VPN est activé, le cadenas vert s'affiche dans l'application, et pourtant, votre opérateur peut voir tous les sites web que vous consultez. C'est le scénario typique d'une fuite DNS : l'adresse IP change, mais les requêtes de domaine continuent de transiter par votre FAI. Vous découvrirez ici de quoi il s'agit exactement, comment le vérifier en deux minutes et comment y remédier.
Qu’est-ce que le DNS et en quoi est-ce important pour votre vie privée ?
Chaque fois que vous tapez net-analyzer.com ou ouvrez une application, votre appareil demande à un serveur DNS quelle adresse IP correspond à ce nom. C’est le répertoire téléphonique d’Internet : sans lui, pas de connexion.
Le problème, c’est que, par défaut, c’est votre fournisseur d’accès Internet (Movistar, Vodafone, Comcast…) qui répond à ces requêtes. Même si le contenu est chiffré via HTTPS, la liste des noms de domaine que vous consultez dresse un tableau assez complet de votre activité : quels sites vous visitez, à quelle heure et à quelle fréquence.
Qu’est-ce qu’une fuite DNS ?
Un VPN crée un tunnel crypté entre votre appareil et un serveur distant : votre adresse IP publique devient celle du VPN et votre FAI ne voit plus votre trafic. Mais si les requêtes DNS ne passent pas par ce tunnel, votre opérateur continue de recevoir en temps réel la liste des domaines que vous visitez.
En d’autres termes : le site web croit que vous êtes dans un autre pays, tandis que votre FAI continue de répertorier chaque site. Une confidentialité partielle qui annule en grande partie l’intérêt du VPN.
Causes les plus courantes
- Le VPN ne gère pas le DNS. Certains VPN (notamment ceux qui sont gratuits ou mal configurés) ne font que tuneliser le trafic web et laissent la gestion du DNS au système.
- IPv6. Si le VPN ne route que l’IPv4, les requêtes IPv6 échappent au tunnel.
- Smart Multi-Homed Name Resolution (Windows). Windows peut interroger plusieurs serveurs DNS en parallèle et utiliser la réponse la plus rapide, même si elle provient du FAI.
- Détournement DNS par le FAI. Certains fournisseurs redirigent vos requêtes même si vous avez configuré manuellement un autre serveur DNS.
- Changements de réseau. Lorsque vous passez du Wi-Fi aux données mobiles, ou lors d’une reconnexion, le système peut réactiver le DNS du routeur.
Comment vérifier si vous avez une fuite DNS
Le test est simple et gratuit :
- Connectez-vous à votre VPN comme vous le feriez habituellement.
- Ouvrez net-analyzer.com dans votre navigateur et lancez l'analyse de confidentialité, qui comprend un test de fuite DNS ainsi qu'un test de l'adresse IP publique, du WebRTC et des en-têtes.
- Regardez quels serveurs DNS apparaissent dans les résultats.
Interprétation rapide :
- Si des serveurs de votre FAI ou de votre pays réel apparaissent, il y a une fuite.
- Si seuls les DNS du VPN lui-même ou du fournisseur que vous avez configuré (Cloudflare, Quad9…) apparaissent, vous êtes protégé.
Il est conseillé de répéter le test avec le VPN désactivé puis activé pour comparer les résultats, ainsi qu’en passant du réseau Wi-Fi aux données mobiles.
Comment corriger une fuite DNS
- Activez la protection anti-fuites de votre VPN. La plupart l’appellent « DNS leak protection » ou « private DNS » ; elle devrait être activée par défaut.
- Configurez manuellement un DNS neutre sur votre appareil ou votre routeur, afin que les requêtes ne dépendent pas de votre FAI même en cas de défaillance du VPN.
- Utilisez un DNS chiffré (DoH/DoT) lorsqu'il est disponible : la requête est alors transmise sous forme chiffrée et le FAI ne peut ni la lire ni l'intercepter facilement.
- Désactivez IPv6 si votre VPN ne le prend pas en charge, afin d’empêcher les requêtes de s’échapper par ce canal.
DNS publics courants
Fournisseur | IPv4 | Approche |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Rapidité, engagement de ne pas enregistrer les requêtes identifiables |
Quad9 | 9.9.9.9 | Filtre les domaines malveillants connus, à but non lucratif |
Google | 8.8.8.8 / 8.8.4.4 | Fiable et rapide, mais enregistre des données pour ses services |
Mullvad | 194.242.2.2 | Axé sur la confidentialité, avec des options de filtrage des publicités |
Ce qu’il faut exiger d’un VPN pour éviter ce genre de problèmes
- Serveurs DNS propriétaires et résolution au sein du tunnel.
- Prise en charge complète d’IPv6 ou blocage explicite.
- Kill switch, pour qu’une déconnexion du VPN n’expose pas le DNS réel.
- Une politique de non-conservation des logs vérifiable et, mieux encore, auditée.
Conclusion
Une fuite DNS transforme un VPN en un déguisement plein de trous : l’adresse IP change, mais votre fournisseur d’accès continue de voir où vous allez. La bonne nouvelle, c’est que cela ne prend que deux minutes de le vérifier à l’aide d’un test comme celui de Net-Analyzer, et que pour y remédier, il suffit généralement d’activer une option ou de modifier manuellement les paramètres DNS.
