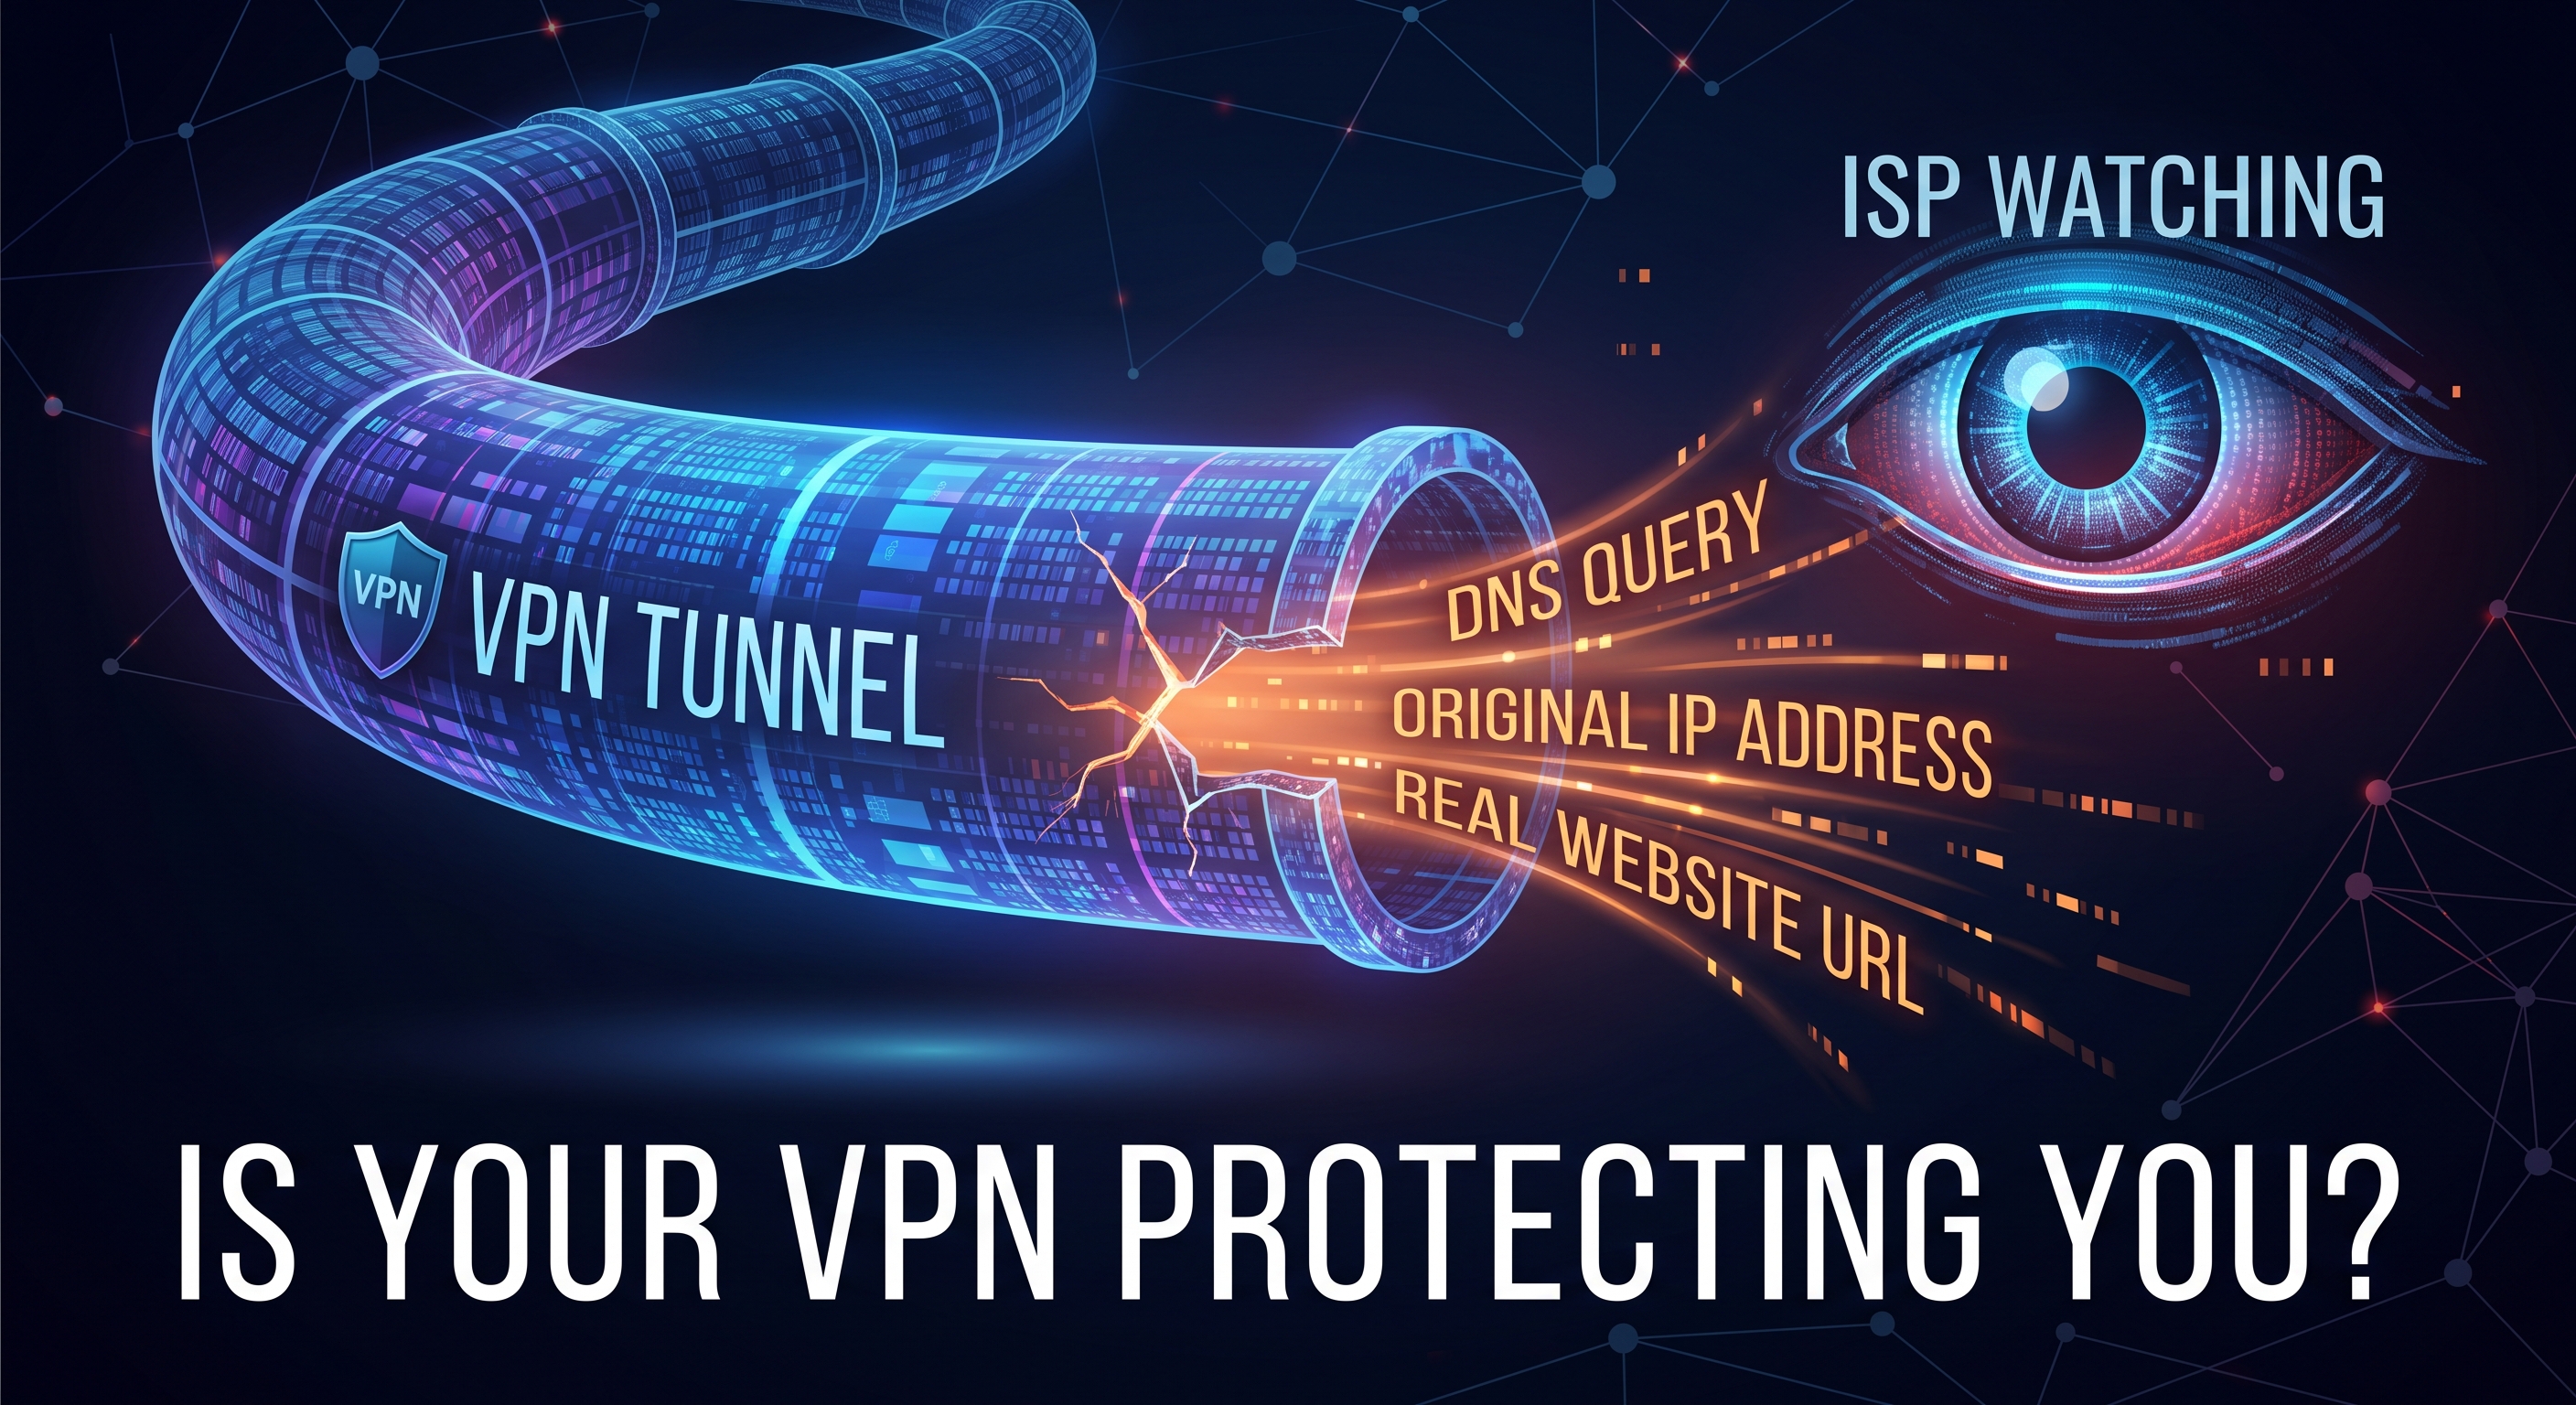
A túa VPN está activada, o cadeado verde é visible na aplicación, e con todo o teu provedor de servizos de internet aínda pode estar a ver todos os sitios web que visitas. Este é o escenario clásico dunha fuga de DNS: o teu enderezo IP cambia, pero as consultas de dominio aínda se envían ao teu ISP. Aquí descubrirás exactamente que é isto, como comprobalo en dous minutos e como arranxalo.
Que é o DNS e por que importa para a túa privacidade?
Cada vez que escribes net-analyzer.com ou abres unha aplicación, o teu dispositivo pregunta a un servidor DNS que enderezo IP corresponde a ese nome. É o directorio telefónico de Internet: sen el, non hai conexión.
O problema é que, por defecto, estas consultas son respondidas polo teu provedor de servizos de internet (Movistar, Vodafone, Comcast…). Aínda que o contido estea cifrado mediante HTTPS, a lista de dominios que consultas pinta un cadro bastante completo da túa actividade: que sitios web visitas, a que hora e con que frecuencia.
Que é unha fuga de DNS?
Unha VPN crea un túnel cifrado entre o teu dispositivo e un servidor remoto: o teu enderezo IP público convértese no da VPN, e o teu ISP xa non pode ver o teu tráfico. Pero se as túas consultas DNS non pasan por ese túnel, o teu ISP continúa recibindo en tempo real a lista de dominios que visitas.
En outras palabras: o sitio web pensa que estás noutro país, mentres o teu ISP segue rexistrando cada sitio que visitas. Isto é só unha privacidade parcial, o que anula gran parte do obxectivo de usar unha VPN.
Causas máis comúns
- A VPN non xestiona o DNS. Algunhas VPN (especialmente as gratuítas ou mal configuradas) só encriptan o tráfico web e deixan a xestión do DNS ao sistema.
- IPv6. Se a VPN só enruta IPv4, as consultas de IPv6 escapan do túnel.
- Resolución intelixente de nomes con múltiples servidores (Windows). Windows pode consultar varios servidores DNS en paralelo e usar a resposta máis rápida, aínda que sexa a do ISP.
- Secuestro de DNS do ISP. Algúns provedores redirixen as túas consultas aínda que configuraras manualmente un servidor DNS diferente.
- Cambios na rede. Ao cambiar de Wi-Fi a datos móbiles, ou ao reconectarse, o sistema pode volver ao DNS do router.
Como comprobar se tes unha fuga de DNS
A proba é sinxela e gratuíta:
- Conecta á túa VPN como o farías normalmente.
- Abre net-analyzer.com no teu navegador e executa o escaneo de privacidade, que inclúe unha proba de fuga de DNS así como comprobacións da IP pública, WebRTC e cabeceiras.
- Comproba que servidores DNS aparecen nos resultados.
Guía rápida:
- Se aparecen servidores do teu ISP ou do teu país real, hai unha fuga.
- Se só aparecen os servidores DNS da propia VPN ou do provedor que configuraches (Cloudflare, Quad9, etc.), estás protexido.
É unha boa idea repetir a proba coa VPN desactivada e activada para comparar os resultados, e tamén ao cambiar de Wi-Fi a datos móbiles.
Como reparar unha fuga de DNS
- Activa a protección anti-fuga da túa VPN. A maioría dos provedores chámanlle 'protección de fugas DNS' ou 'DNS privado'; debería estar activada por defecto.
- Configurar manualmente un servidor DNS neutral no teu dispositivo ou router, de xeito que as consultas non dependan do teu ISP mesmo se a VPN falla.
- Usa DNS cifrado (DoH/DoT) cando estea dispoñible: a consulta está cifrada, polo que o teu ISP non pode lela nin interceptala facilmente.
- Desactiva o IPv6 se a túa VPN non o admite, para evitar fugas de consultas por ese canal.
Servidores DNS públicos comúns
Proveedor | IPv4 | Achegamento |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Velocidade, compromiso de non rexistrar consultas identificables |
Quad9 | 9.9.9.9 | Filtra dominios maliciosos coñecidos; organización sen ánimo de lucro |
Google | 8.8.8.8 / 8.8.4.4 | Fiable e rápido, pero rexistra datos dos seus servizos |
Mullvad | 194.242.2.2 | Centrada na privacidade, con opcións de bloqueo de anuncios |
Que buscar nunha VPN para evitar que isto che aconteza
- Servidores DNS propios e resolución dentro do túnel.
- Soporte completo de IPv6 ou bloqueo explícito.
- Interruptor de emerxencia (kill switch), para que un fallo da VPN non expoña o teu DNS real.
- Unha política de non rexistros verificable e, aínda mellor, auditada.
Conclusión
Unha fuga de DNS converte unha VPN nun disfrace con buratos: a túa dirección IP cambia, pero o teu provedor de servizos de internet aínda pode ver a onde vas. A boa nova é que só precisas dous minutos para comprobalo cunha proba como Net-Analyzer, e corrixilo adoita implicar habilitar unha configuración ou cambiar os DNS manualmente.
