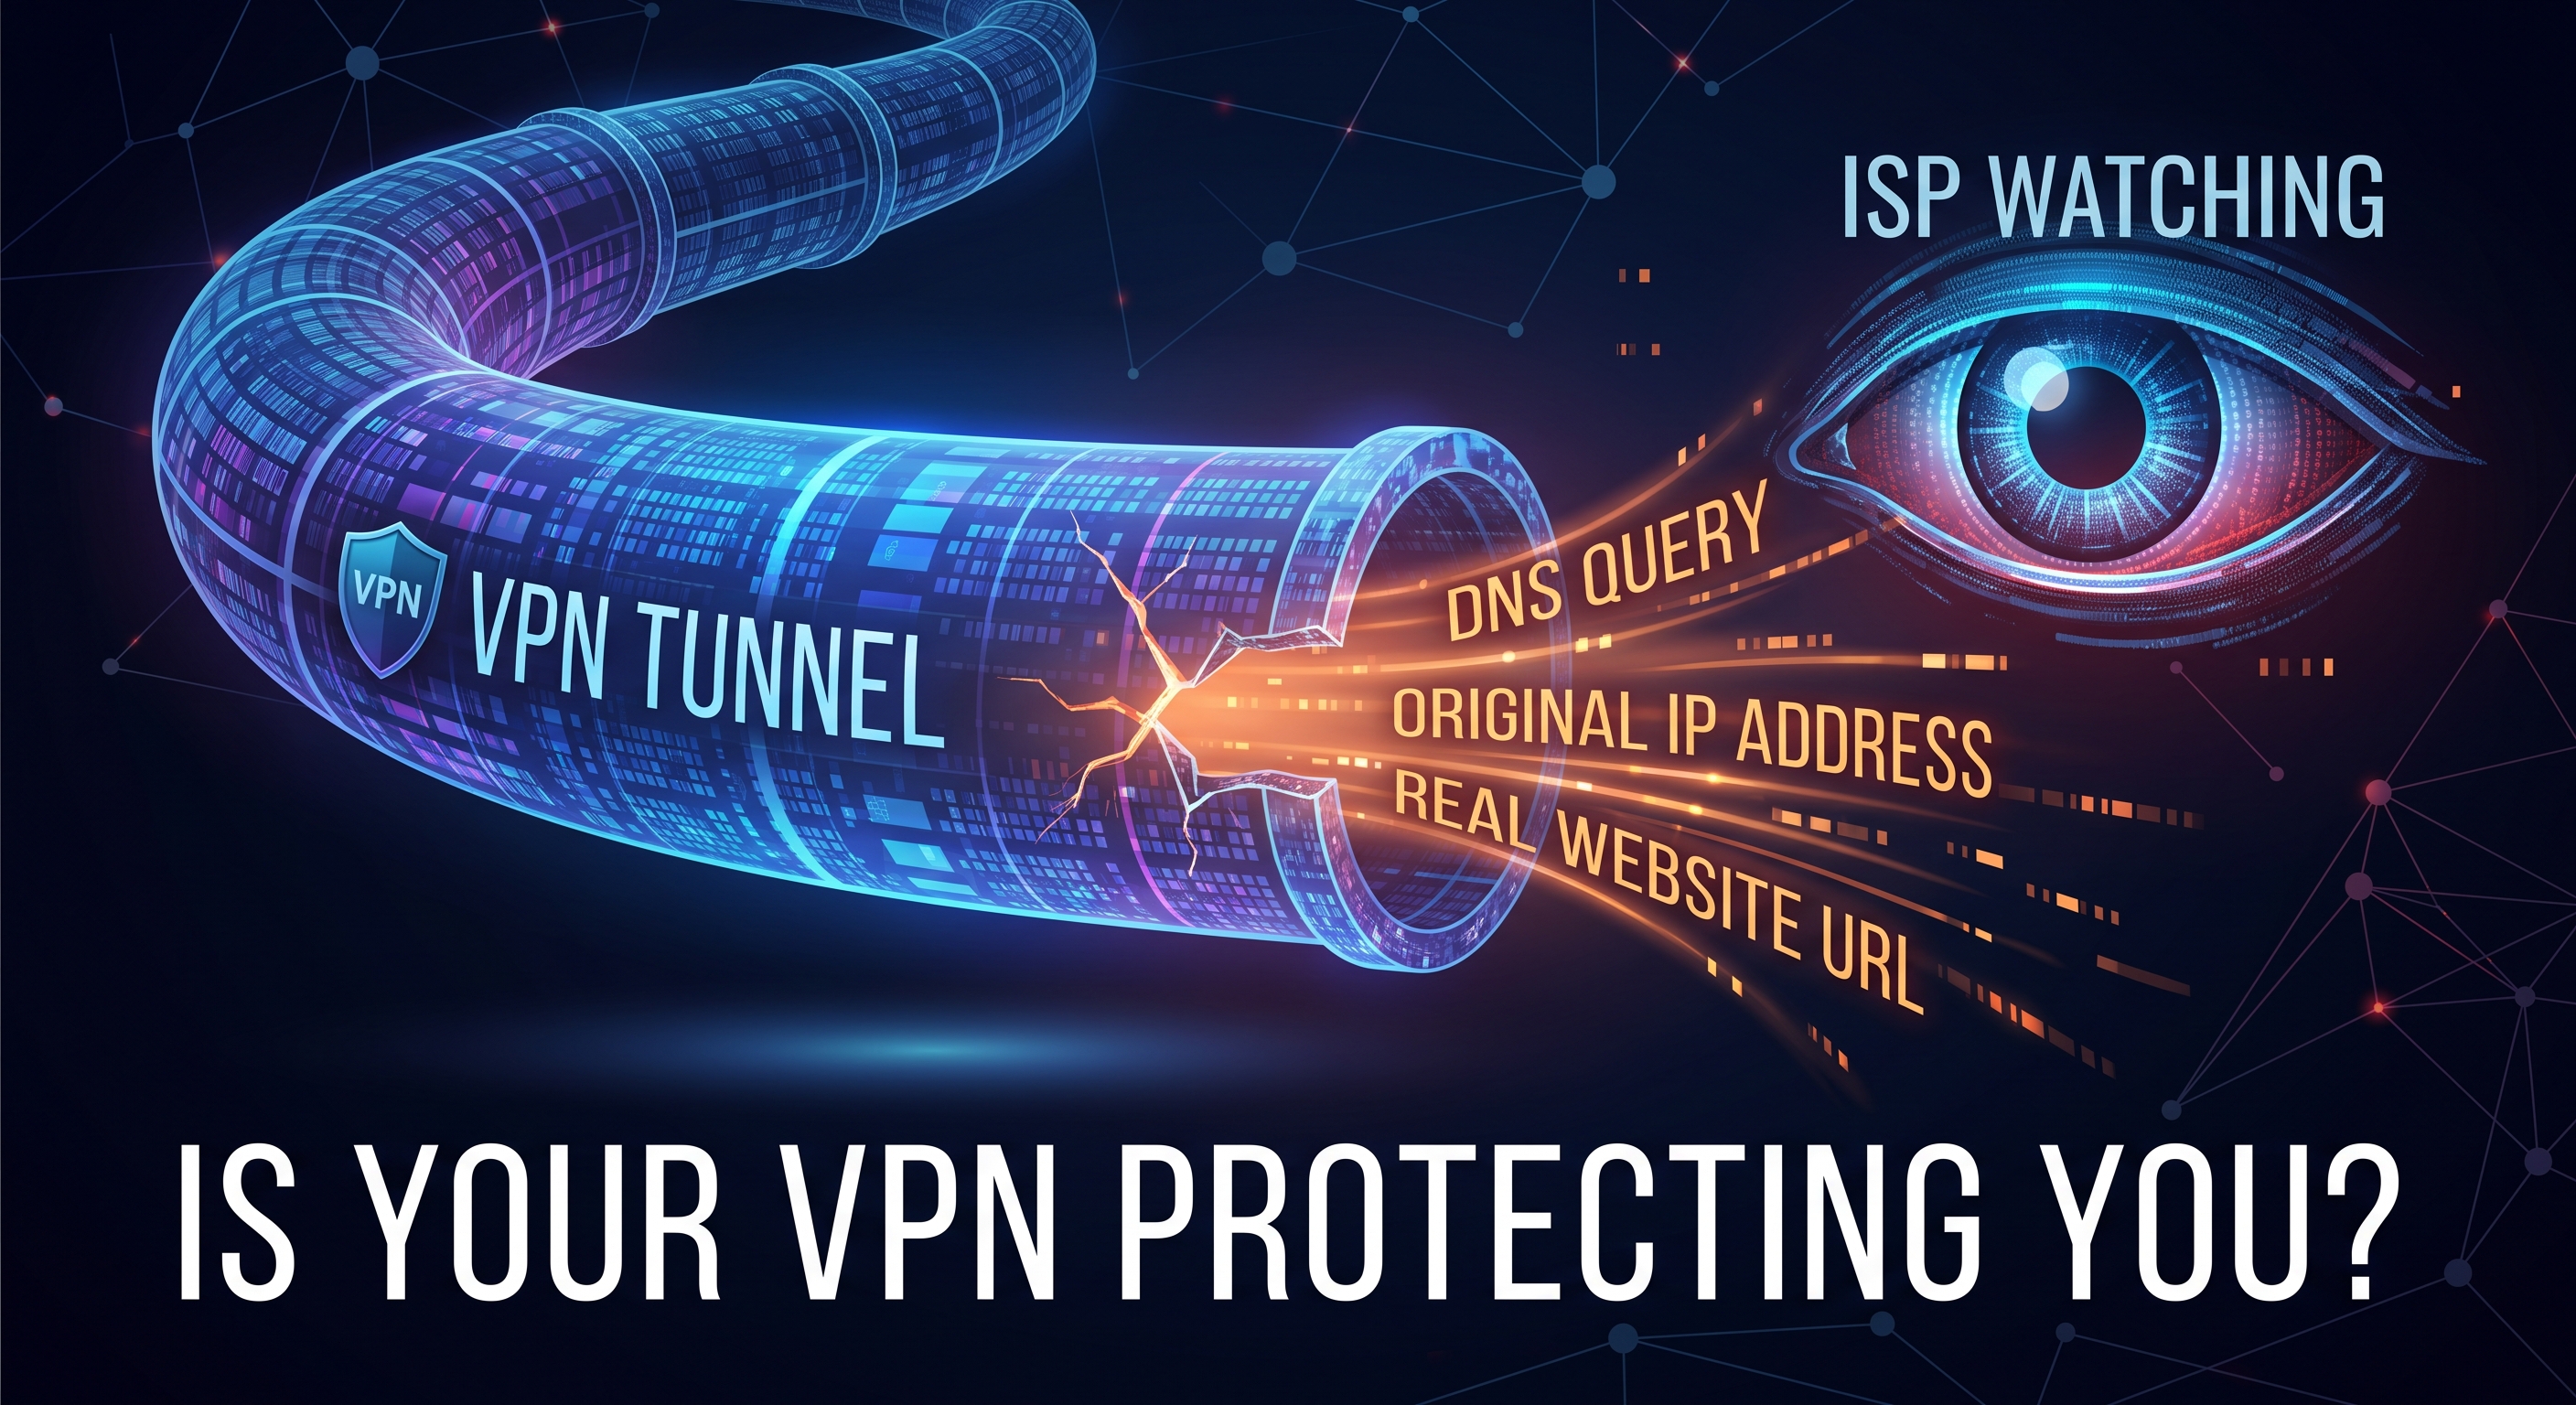
आपने अपना वीपीएन चालू कर रखा है, ऐप पर हरा ताला दिख रहा है, फिर भी आपका इंटरनेट सेवा प्रदाता (आईएसपी) आपकी हर वेबसाइट देख सकता है। यह एक आम डीएनएस लीक की समस्या है: आपका आईपी पता बदल जाता है, लेकिन डोमेन क्वेरी अभी भी आपके आईएसपी के माध्यम से ही जाती हैं। आइए जानते हैं कि यह क्या है, दो मिनट में इसकी जांच कैसे करें और इसे कैसे ठीक करें।
DNS क्या है और यह आपकी गोपनीयता के लिए क्यों महत्वपूर्ण है?
जब भी आप net-analyzer.com टाइप करते हैं या कोई ऐप खोलते हैं, तो आपका डिवाइस DNS सर्वर से उस नाम से संबंधित IP एड्रेस पूछता है। यह इंटरनेट की फोनबुक की तरह है: इसके बिना कोई कनेक्शन नहीं हो सकता।
समस्या यह है कि आम तौर पर इन सवालों के जवाब आपका इंटरनेट प्रदाता (मूविस्टार, वोडाफोन, कॉमकास्ट, आदि) देता है। भले ही कंटेंट HTTPS के ज़रिए एन्क्रिप्टेड हो, लेकिन आपके द्वारा खोजी गई डोमेन की सूची आपकी गतिविधि की काफी हद तक पूरी जानकारी देती है: आप किन वेबसाइटों पर जाते हैं, किस समय जाते हैं और कितनी बार जाते हैं।
DNS लीक क्या है?
वीपीएन आपके डिवाइस और रिमोट सर्वर के बीच एक एन्क्रिप्टेड टनल बनाता है: आपका सार्वजनिक आईपी पता वीपीएन का आईपी पता बन जाता है, और आपका आईएसपी आपके ट्रैफ़िक को देखना बंद कर देता है। हालांकि, यदि डीएनएस क्वेरी उस टनल से होकर नहीं गुजरती हैं , तो भी आपका आईएसपी आपके द्वारा विज़िट किए गए डोमेन की सूची वास्तविक समय में प्राप्त करता रहता है।
दूसरे शब्दों में कहें तो, वेबसाइट को लगता है कि आप किसी दूसरे देश में हैं, जबकि आपका इंटरनेट सेवा प्रदाता हर साइट को रूट करता रहता है। यह आंशिक गोपनीयता वीपीएन के अधिकांश उद्देश्य को नकार देती है।
सबसे आम कारण
- वीपीएन डीएनएस को नियंत्रित नहीं करता है। कुछ वीपीएन (विशेषकर मुफ्त या खराब तरीके से कॉन्फ़िगर किए गए वीपीएन) केवल वेब ट्रैफ़िक को टनल करते हैं और डीएनएस को सिस्टम पर छोड़ देते हैं।
- IPv6. यदि VPN केवल IPv4 को रूट करता है, तो IPv6 क्वेरी टनल से बाहर निकल जाती हैं।
- स्मार्ट मल्टी-होम्ड नेम रिजॉल्यूशन (विंडोज)। विंडोज एक साथ कई DNS सर्वरों से क्वेरी कर सकता है और सबसे तेज़ प्रतिक्रिया का उपयोग कर सकता है, भले ही वह ISP से ही क्यों न हो।
- आईएसपी डीएनएस हाइजैकिंग। कुछ प्रदाता आपके प्रश्नों को तब भी रीडायरेक्ट कर देते हैं, जब आपने मैन्युअल रूप से कोई भिन्न डीएनएस कॉन्फ़िगर किया हो।
- नेटवर्क में बदलाव हो सकता है। वाई-फाई से मोबाइल डेटा पर स्विच करते समय, या दोबारा कनेक्ट करते समय, सिस्टम राउटर के DNS को पुनः सक्रिय कर सकता है।
DNS लीक की जांच कैसे करें
यह परीक्षण सरल और निःशुल्क है:
- आप सामान्य तरीके से अपना वीपीएन कनेक्ट करें।
- अपने ब्राउज़र से net-analyzer.com खोलें और गोपनीयता विश्लेषण चलाएं, जिसमें सार्वजनिक आईपी, वेबआरटीसी और हेडर के अलावा डीएनएस लीक परीक्षण भी शामिल है।
- परिणाम में कौन-कौन से DNS सर्वर दिखाई देते हैं, यह देखें।
त्वरित व्याख्या:
- यदि आपके इंटरनेट सेवा प्रदाता (आईएसपी) या आपके वास्तविक देश के सर्वर दिखाई देते हैं, तो डेटा लीक हो रहा है।
- यदि केवल वीपीएन के डीएनएस सर्वर या आपके द्वारा कॉन्फ़िगर किए गए प्रदाता (क्लाउडफ्लेयर, क्वाड9...) के डीएनएस सर्वर ही दिखाई देते हैं, तो आप सुरक्षित हैं।
तुलना के लिए वीपीएन को बंद और चालू करके परीक्षण को दोहराना उचित होगा, और साथ ही वाई-फाई से मोबाइल डेटा पर स्विच करते समय भी परीक्षण को दोहराना चाहिए।
DNS लीक को कैसे ठीक करें
- अपने वीपीएन की लीक प्रोटेक्शन को सक्रिय करें। ज्यादातर लोग इसे "डीएनएस लीक प्रोटेक्शन" या "प्राइवेट डीएनएस" कहते हैं; यह डिफ़ॉल्ट रूप से सक्षम होना चाहिए।
- अपने डिवाइस या राउटर पर मैन्युअल रूप से एक न्यूट्रल DNS कॉन्फ़िगर करें ताकि VPN के विफल होने पर भी क्वेरी आपके ISP पर निर्भर न हों।
- जब उपलब्ध हो तो एन्क्रिप्टेड DNS (DoH/DoT) का उपयोग करें : क्वेरी एन्क्रिप्टेड रूप में भेजी जाती है और ISP इसे आसानी से पढ़ या इंटरसेप्ट नहीं कर सकता है।
- यदि आपका वीपीएन आईपीवी6 को सपोर्ट नहीं करता है, तो उसे अक्षम कर दें ताकि उस चैनल के माध्यम से क्वेरीज़ लीक न हो सकें।
मानक सार्वजनिक डीएनएस सर्वर
देने वाला | आईपीवी 4 | दृष्टिकोण |
|---|---|---|
क्लाउडफ्लेयर | 1.1.1.1 / 1.0.0.1 | गति, पहचान योग्य प्रश्नों को लॉग न करने का वादा |
क्वाड9 | 9.9.9.9 | यह फ़िल्टर ज्ञात दुर्भावनापूर्ण डोमेन और गैर-लाभकारी संस्थाओं को नियंत्रित करता है। |
गूगल | 8.8.8.8 / 8.8.4.4 | विश्वसनीय और तेज़, लेकिन यह अपनी सेवाओं के लिए डेटा रिकॉर्ड करता है। |
Mullvad | 194.242.2.2 | निजता पर केंद्रित, विज्ञापन फ़िल्टरिंग विकल्पों के साथ |
वीपीएन से क्या अपेक्षाएं रखनी चाहिए ताकि समस्याओं से बचा जा सके
- टनल के भीतर स्वयं के डीएनएस सर्वर और रिज़ॉल्यूशन।
- पूर्ण IPv6 समर्थन या स्पष्ट अवरोधन।
- किल स्विच, ताकि वीपीएन के बंद होने से वास्तविक डीएनएस का खुलासा न हो।
- सत्यापन योग्य और, इससे भी बेहतर, ऑडिट की गई नो-लॉग्स नीति।
निष्कर्ष
DNS लीक होने से VPN एक खामीदार सुरक्षा कवच बन जाता है: आपका IP एड्रेस बदल जाता है, लेकिन आपका ISP फिर भी देख सकता है कि आप कहाँ जा रहे हैं। अच्छी बात यह है कि Net-Analyzer जैसे टेस्ट से इसकी जाँच करने में केवल दो मिनट लगते हैं, और इसे ठीक करने के लिए आमतौर पर एक विकल्प को सक्षम करना या DNS सेटिंग्स को मैन्युअल रूप से बदलना होता है।
