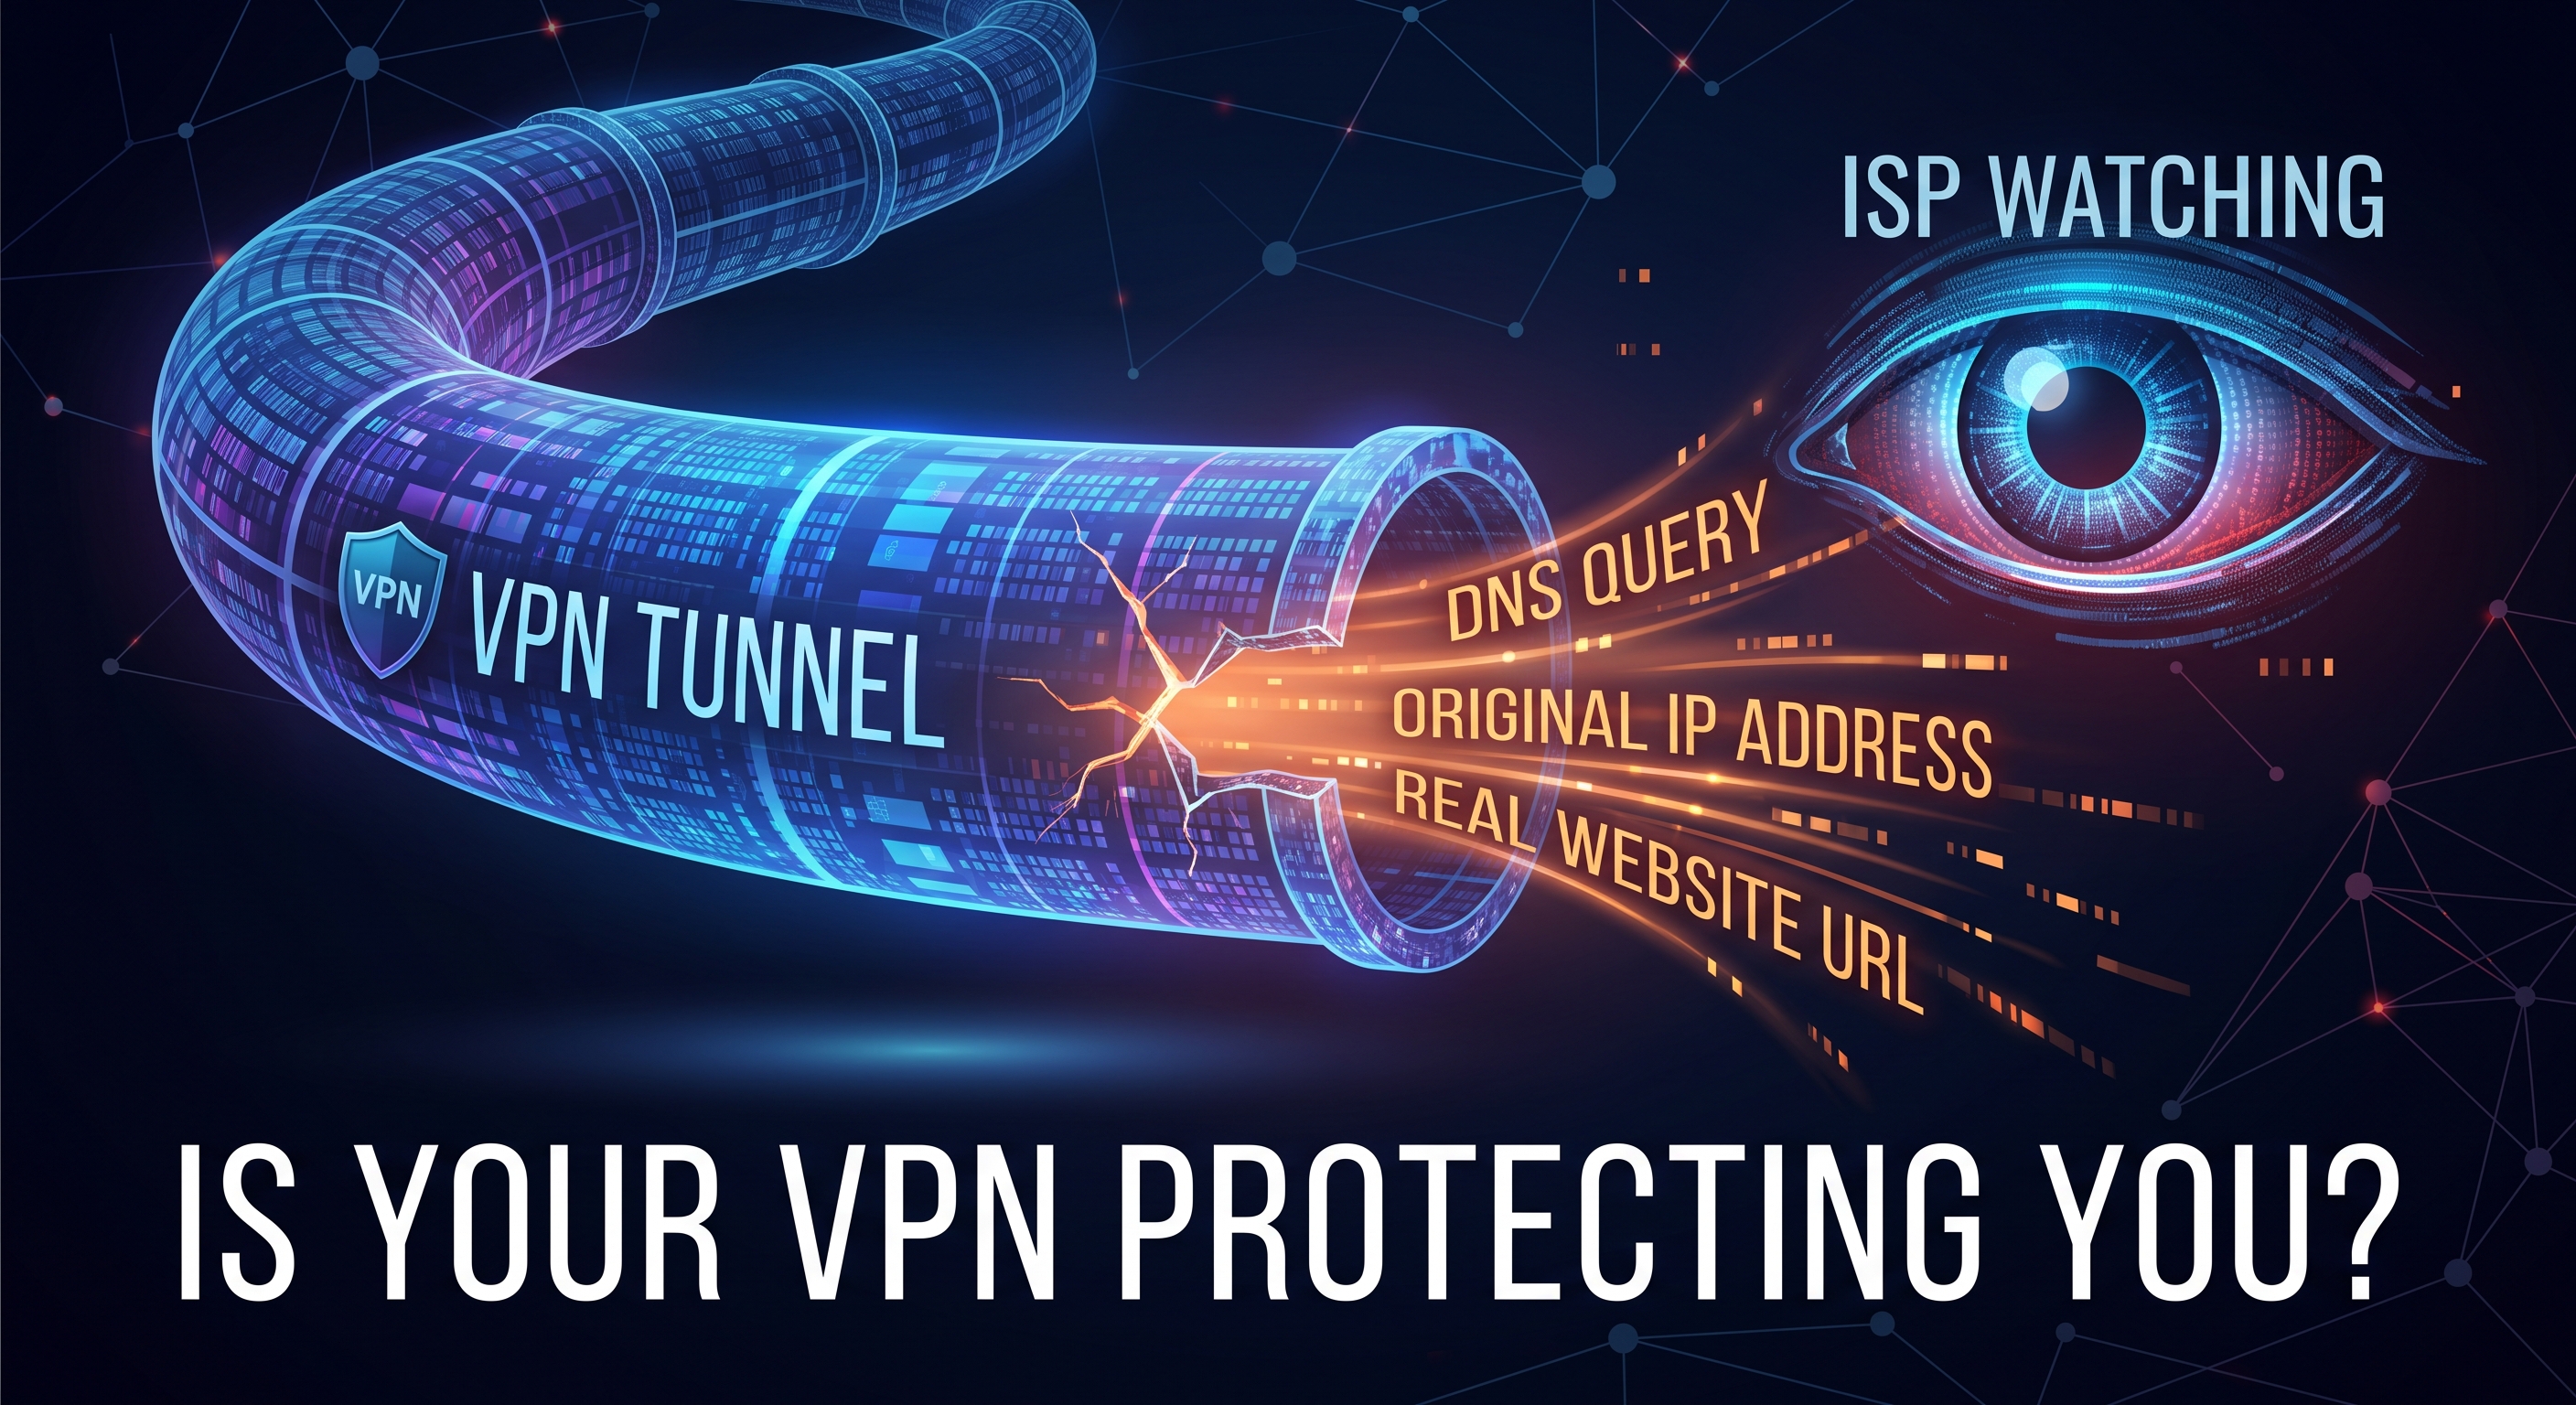
VPNが有効になっており、アプリのアイコンに緑色の鍵マークが表示されているにもかかわらず、利用している通信事業者が、あなたがアクセスするすべてのウェブサイトを監視している可能性があります。 これはDNSリークの典型的なシナリオです。IPアドレスは変わっても、ドメインの問い合わせは依然としてISPを経由して送信され続けています。ここでは、それが具体的に何なのか、2分で確認する方法、そして解決方法について解説します。
DNSとは何か、そしてなぜプライバシーにとって重要なのか
何かを入力したり net-analyzer.com アプリを開くたびに、お使いのデバイスはDNSサーバーに、その名前にどのIPアドレスが対応するかを問い合わせます。これはインターネットの「電話帳」のようなもので、これなしでは接続は成立しません。
問題は、デフォルトでは、これらの問い合わせにあなたのインターネットプロバイダー(Movistar、Vodafone、Comcastなど)が回答していることです。コンテンツがHTTPSで暗号化されていても、あなたがアクセスしたドメインのリストは、どのウェブサイトをいつ、どのくらいの頻度で閲覧したかといった、あなたの活動に関するかなり詳細な地図を描き出してしまうのです。
DNSリークとは
VPNは、デバイスとリモートサーバーの間に暗号化されたトンネルを構築します。これにより、あなたのパブリックIPアドレスはVPNのIPアドレスに置き換えられ、ISPはトラフィックを把握できなくなります。しかし、DNSクエリがそのトンネルを通らない場合、ISPはあなたがアクセスしたドメインのリストをリアルタイムで引き続き受け取ることになります。
つまり、ウェブサイト側はあなたが別の国にいると認識している一方で、ISPは引き続き各サイトのアクセス情報を記録し続けているのです。これは中途半端なプライバシー保護に過ぎず、VPNの意義の大部分を無効にしてしまいます。
よくある原因
- VPNがDNSを管理していない。一部のVPN(特に無料のものや設定が不適切なもの)は、ウェブトラフィックのみをトンネル化し、DNSはシステムに任せています。
- IPv6。VPNがIPv4のみをルーティングする場合、IPv6によるクエリはトンネルから漏れてしまいます。
- Smart Multi-Homed Name Resolution(Windows)。Windowsは複数のDNSサーバーに並行してクエリを送信し、たとえISPのサーバーであっても、最も応答が速いものを選択することがあります。
- ISPによるDNSハイジャック。手動で別のDNSを設定していても、一部のプロバイダーはクエリをリダイレクトすることがあります。
- ネットワークの切り替え。Wi-Fiからモバイルデータ通信に切り替えた場合や、再接続した際、システムがルーターのDNSを再び有効にしてしまうことがあります。
DNSリークがあるかどうかを確認する方法
確認方法は簡単で、無料です:
- 普段通りVPNに接続します。
- ブラウザで net-analyzer.com を開き、プライバシー分析を実行します。この分析には、パブリックIP、WebRTC、ヘッダーのチェックに加え、DNSリークテストも含まれています。
- 結果にどのDNSサーバーが表示されるかを確認してください。
簡単な見方:
- お使いのISPや実際の居住国のサーバーが表示されている場合は、リークが発生しています。
- VPN自体、または設定したプロバイダー(Cloudflare、Quad9など)のDNSのみが表示される場合は、保護されています。
比較のために、VPNをオフにした状態とオンにした状態でテストを繰り返すほか、Wi-Fiからモバイルデータ通信に切り替えた際にもテストを行うことをお勧めします。
DNSリークの修正方法
- VPNのリーク防止機能を有効にしてください。多くの場合、「DNS leak protection」または「private DNS」と呼ばれており、デフォルトで有効になっているはずです。
- デバイスまたはルーターで中立的なDNSを手動で設定し、VPNが機能しなくなった場合でも、DNSクエリがISPに依存しないようにします。
- 利用可能な場合は、暗号化されたDNS(DoH/DoT)を使用してください。クエリは暗号化されて送信されるため、ISPはそれを容易に読み取ったり傍受したりすることができません。
- VPNがIPv6に対応していない場合は、IPv6を無効にして、その経路からクエリが漏れるのを防ぎましょう。
一般的なパブリックDNS
プロバイダ | IPv4 | アプローチ |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | 高速、個人を特定できるクエリを記録しないという約束 |
Quad9 | 9.9.9.9 | 既知の悪意のあるドメインをフィルタリング、非営利団体 |
Google | 8.8.8.8 / 8.8.4.4 | 信頼性が高く高速だが、自社サービスのためにデータを記録する |
Mullvad | 194.242.2.2 | プライバシー重視で、広告ブロック機能も備えている |
トラブルに巻き込まれないためにVPNに求めるべきこと
- 独自のDNSサーバーと、トンネル内でのDNS解決。
- IPv6の完全サポート、または明示的なブロック。
- キルスイッチ:VPN接続が切断されても実際のDNSが露呈しないよう保護。
- 検証可能、さらに言えば監査済みのノーログポリシー。
まとめ
DNSリークがあると、VPNは穴の開いた仮装のようなものになってしまいます。IPアドレスは変わっても、通信事業者は依然としてあなたのアクセス先を把握できてしまうのです。幸いなことに、Net-Analyzerのようなテストを使えば2分で確認でき、解決には通常、オプションを有効にするか、手動でDNSを変更するだけで済みます。
