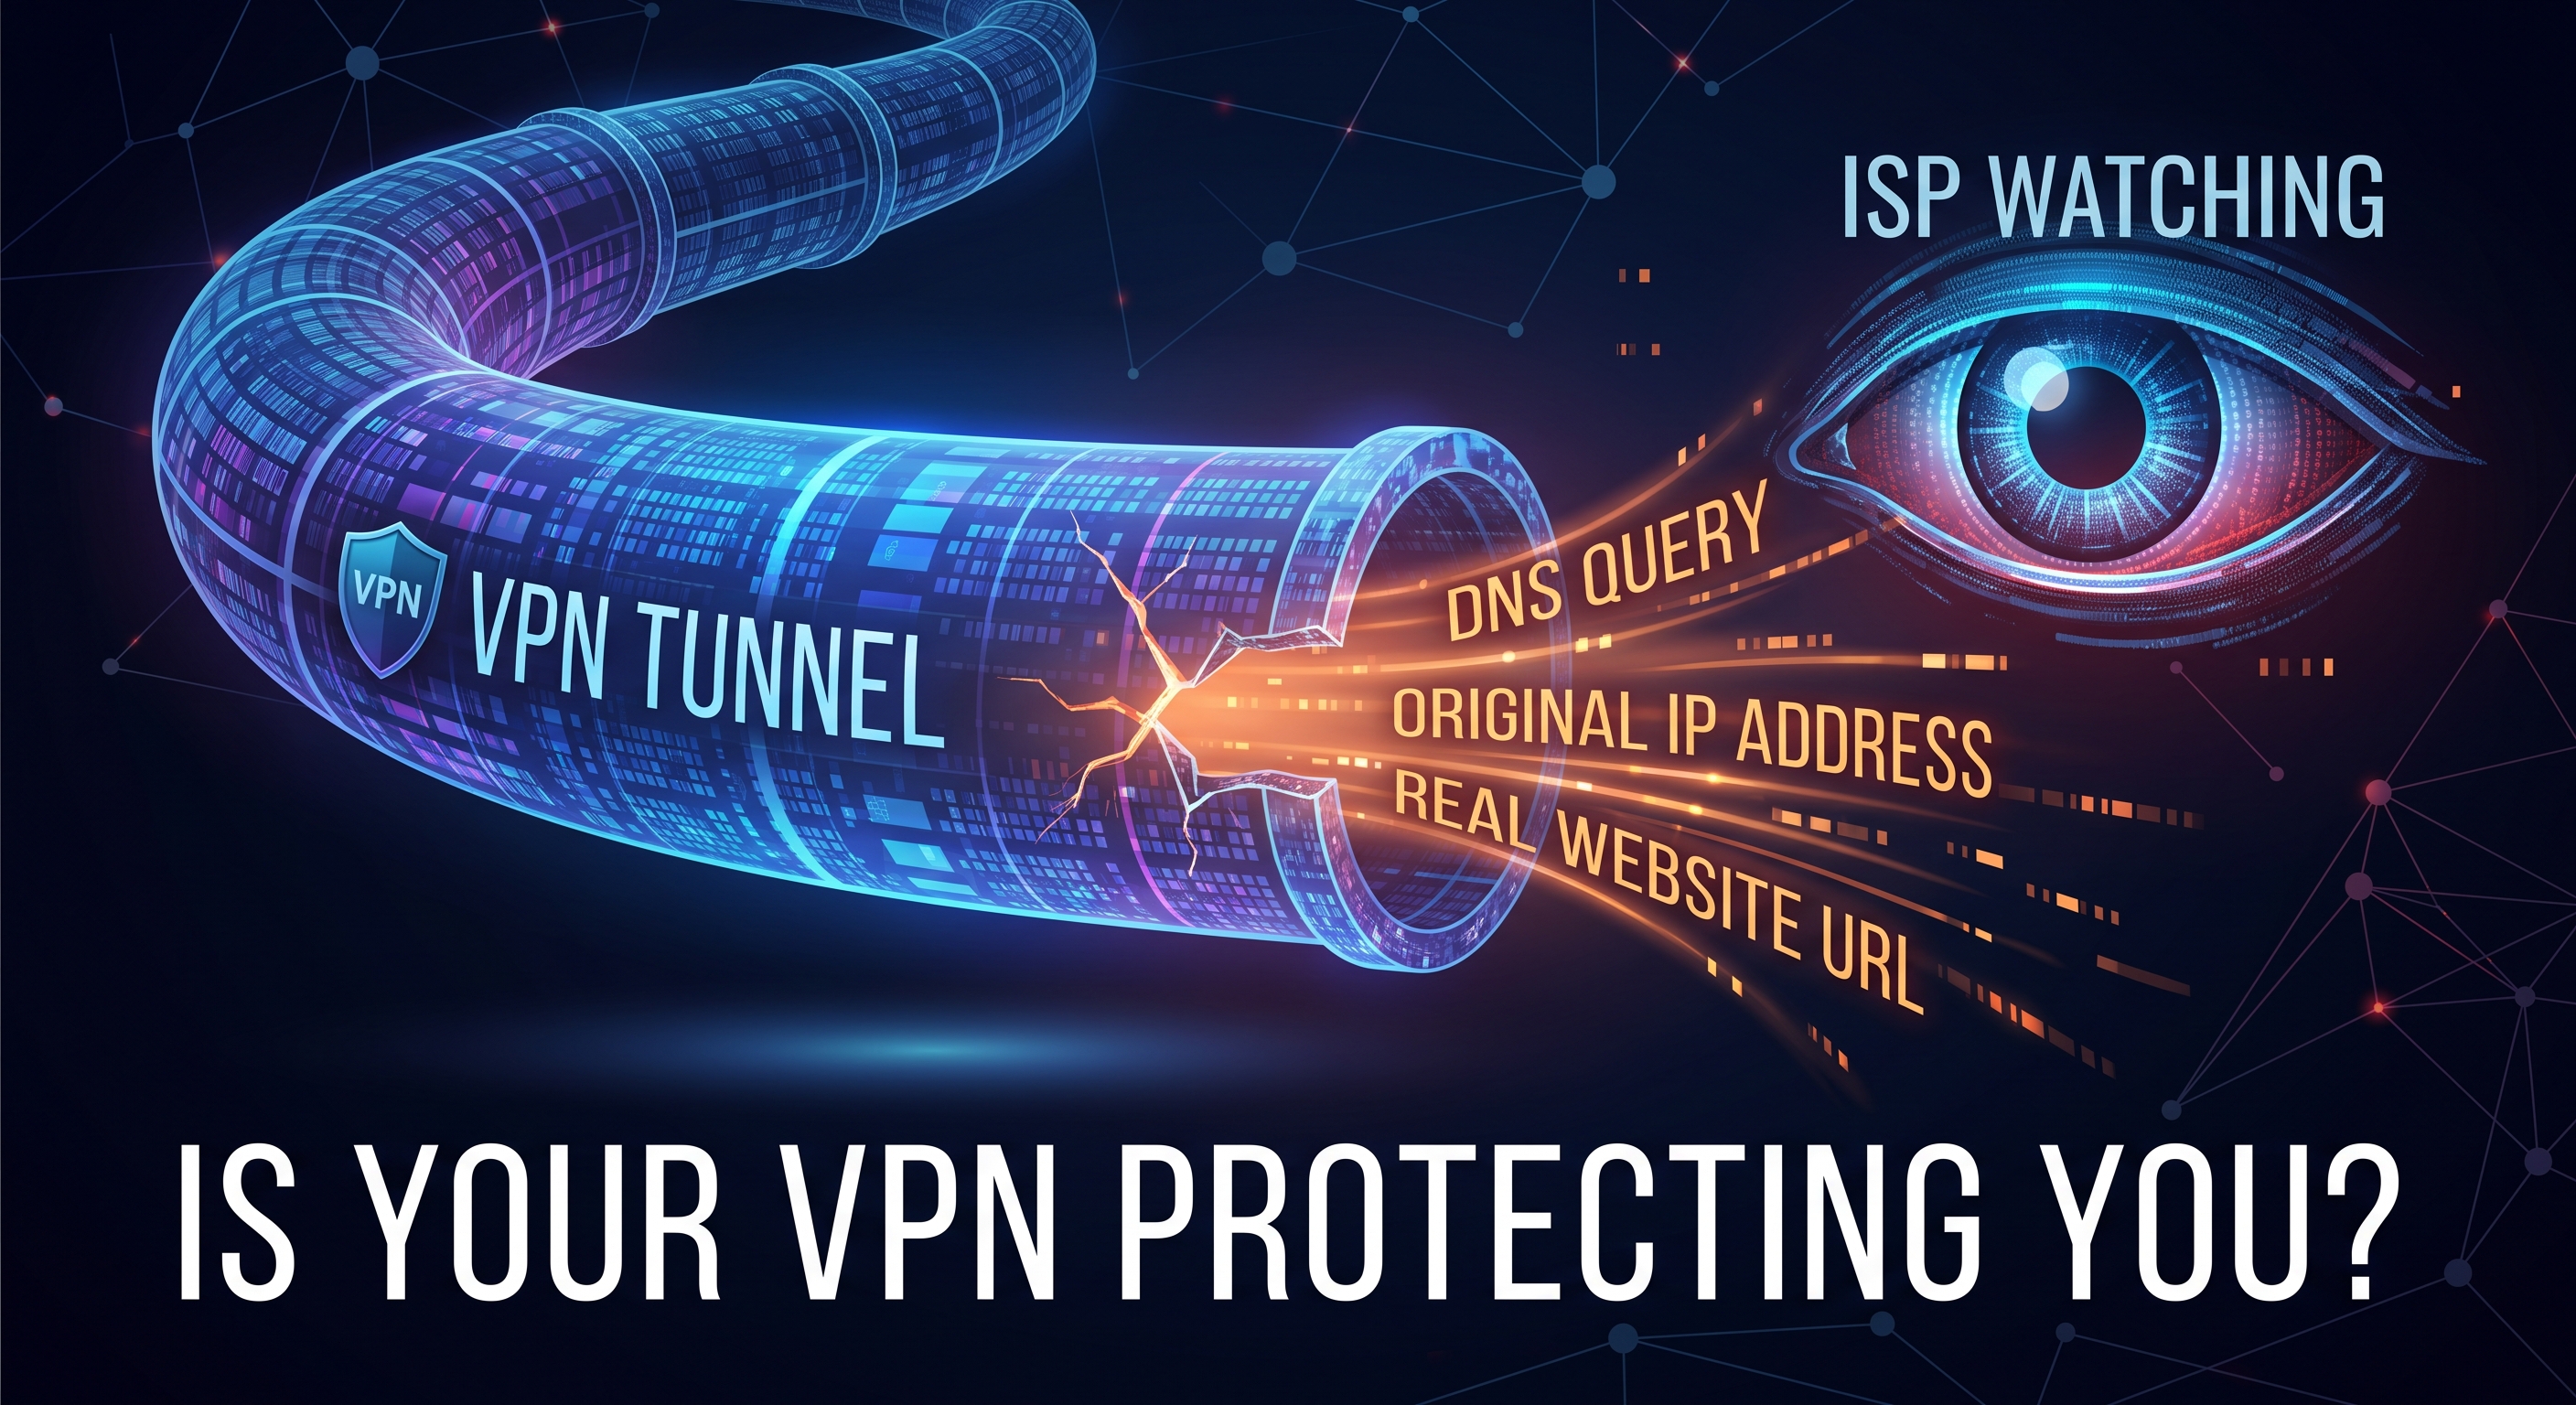
Je hebt de VPN ingeschakeld, het groene slotje in de app is zichtbaar, en toch kan je internetprovider mogelijk elke website zien die je bezoekt. Dit is het typische scenario van een DNS-lek: het IP-adres verandert, maar de domeinverzoeken worden nog steeds via je internetprovider verzonden. Hier lees je wat dit precies inhoudt, hoe je het binnen twee minuten kunt controleren en hoe je het kunt oplossen.
Wat is DNS en waarom is het belangrijk voor je privacy?
Elke keer dat je iets intypt net-analyzer.com of een app opent, vraagt je apparaat aan een DNS-server welk IP-adres bij die naam hoort. Het is het telefoonboek van het internet: zonder dit is er geen verbinding.
Het probleem is dat die vragen standaard door je internetprovider (Movistar, Vodafone, Comcast…) worden beantwoord. Ook al is de inhoud versleuteld via HTTPS, de lijst met domeinen die je opvraagt, geeft een vrij volledig beeld van je activiteiten: welke websites je bezoekt, op welk tijdstip en hoe vaak.
Wat is een DNS-lek?
Een VPN creëert een versleutelde tunnel tussen je apparaat en een externe server: je openbare IP-adres wordt dat van de VPN en je internetprovider kan je verkeer niet meer zien. Maar als de DNS-verzoeken niet via die tunnel lopen, blijft je provider in realtime de lijst met domeinen ontvangen die je bezoekt.
Met andere woorden: het internet denkt dat je in een ander land bent, terwijl je internetprovider elke site blijft registreren. Een halve privacy die een groot deel van het nut van de VPN tenietdoet.
Meest voorkomende oorzaken
- De VPN beheert de DNS niet. Sommige VPN’s (vooral gratis of slecht geconfigureerde) tunnelen alleen het webverkeer en laten de DNS over aan het systeem.
- IPv6. Als de VPN alleen IPv4-verkeer doorstuurt, ontsnappen IPv6-verzoeken uit de tunnel.
- Smart Multi-Homed Name Resolution (Windows). Windows kan meerdere DNS-servers tegelijk raadplegen en het snelste antwoord gebruiken, zelfs als dat van de internetprovider komt.
- DNS-kaping door de internetprovider. Sommige providers leiden je verzoeken om, zelfs als je handmatig een andere DNS hebt ingesteld.
- Netwerkveranderingen. Bij het overschakelen van wifi naar mobiele data, of bij het opnieuw verbinden, kan het systeem de DNS van de router opnieuw inschakelen.
Hoe je kunt controleren of je last hebt van een DNS-lek
De test is eenvoudig en gratis:
- Maak verbinding met je VPN zoals je dat normaal ook zou doen.
- Open net-analyzer.com in je browser en voer de privacyanalyse uit, die naast het controleren van je openbare IP-adres, WebRTC en headers ook een DNS-lek-test bevat.
- Kijk welke DNS-servers in het resultaat worden weergegeven.
Snelle uitleg:
- Als er servers van je internetprovider of uit je eigen land verschijnen, is er sprake van een lek.
- Als alleen de DNS-servers van de VPN zelf of van de provider die je hebt ingesteld (Cloudflare, Quad9…) worden weergegeven, ben je beschermd.
Het is raadzaam om de test te herhalen met de VPN uit- en ingeschakeld om te vergelijken, en ook wanneer je overschakelt van wifi naar mobiele data.
Hoe een DNS-lek te verhelpen
- Schakel de anti-lekbescherming van je VPN in. Meestal wordt dit 'DNS leak protection' of 'private DNS' genoemd; deze functie zou standaard ingeschakeld moeten zijn.
- Stel handmatig een neutrale DNS in op het apparaat of op de router, zodat de verzoeken niet afhankelijk zijn van de internetprovider, zelfs als de VPN uitvalt.
- Gebruik versleutelde DNS (DoH/DoT) indien beschikbaar: de verzoek wordt versleuteld verzonden en de internetprovider kan deze niet gemakkelijk lezen of onderscheppen.
- Schakel IPv6 uit als je VPN dit niet ondersteunt, om te voorkomen dat verzoeken via dat kanaal ontsnappen.
Veelgebruikte openbare DNS-servers
Provider | IPv4 | Aanpak |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Snelheid, belofte om geen identificeerbare zoekopdrachten te registreren |
Quad9 | 9.9.9.9 | Filtert bekende kwaadaardige domeinen, non-profit |
Google | 8.8.8.8 / 8.8.4.4 | Betrouwbaar en snel, maar registreert gegevens voor zijn diensten |
Mullvad | 194.242.2.2 | Gericht op privacy, met opties voor het filteren van advertenties |
Wat je van een VPN moet eisen om dit te voorkomen
- Eigen DNS-servers en resolutie binnen de tunnel.
- Volledige ondersteuning van IPv6 of expliciete blokkering.
- Kill switch, zodat je echte DNS-gegevens niet worden blootgesteld als de VPN-verbinding wegvalt.
- Een verifieerbaar en, nog beter, gecontroleerd 'no-logs'-beleid.
Conclusie
Een DNS-lek maakt van een VPN een vermomming met gaten: het IP-adres verandert, maar je internetprovider kan nog steeds zien waar je naartoe gaat. Het goede nieuws is dat je dit binnen twee minuten kunt controleren met een test zoals die van Net-Analyzer, en dat je het meestal kunt oplossen door een optie in te schakelen of de DNS handmatig te wijzigen.
