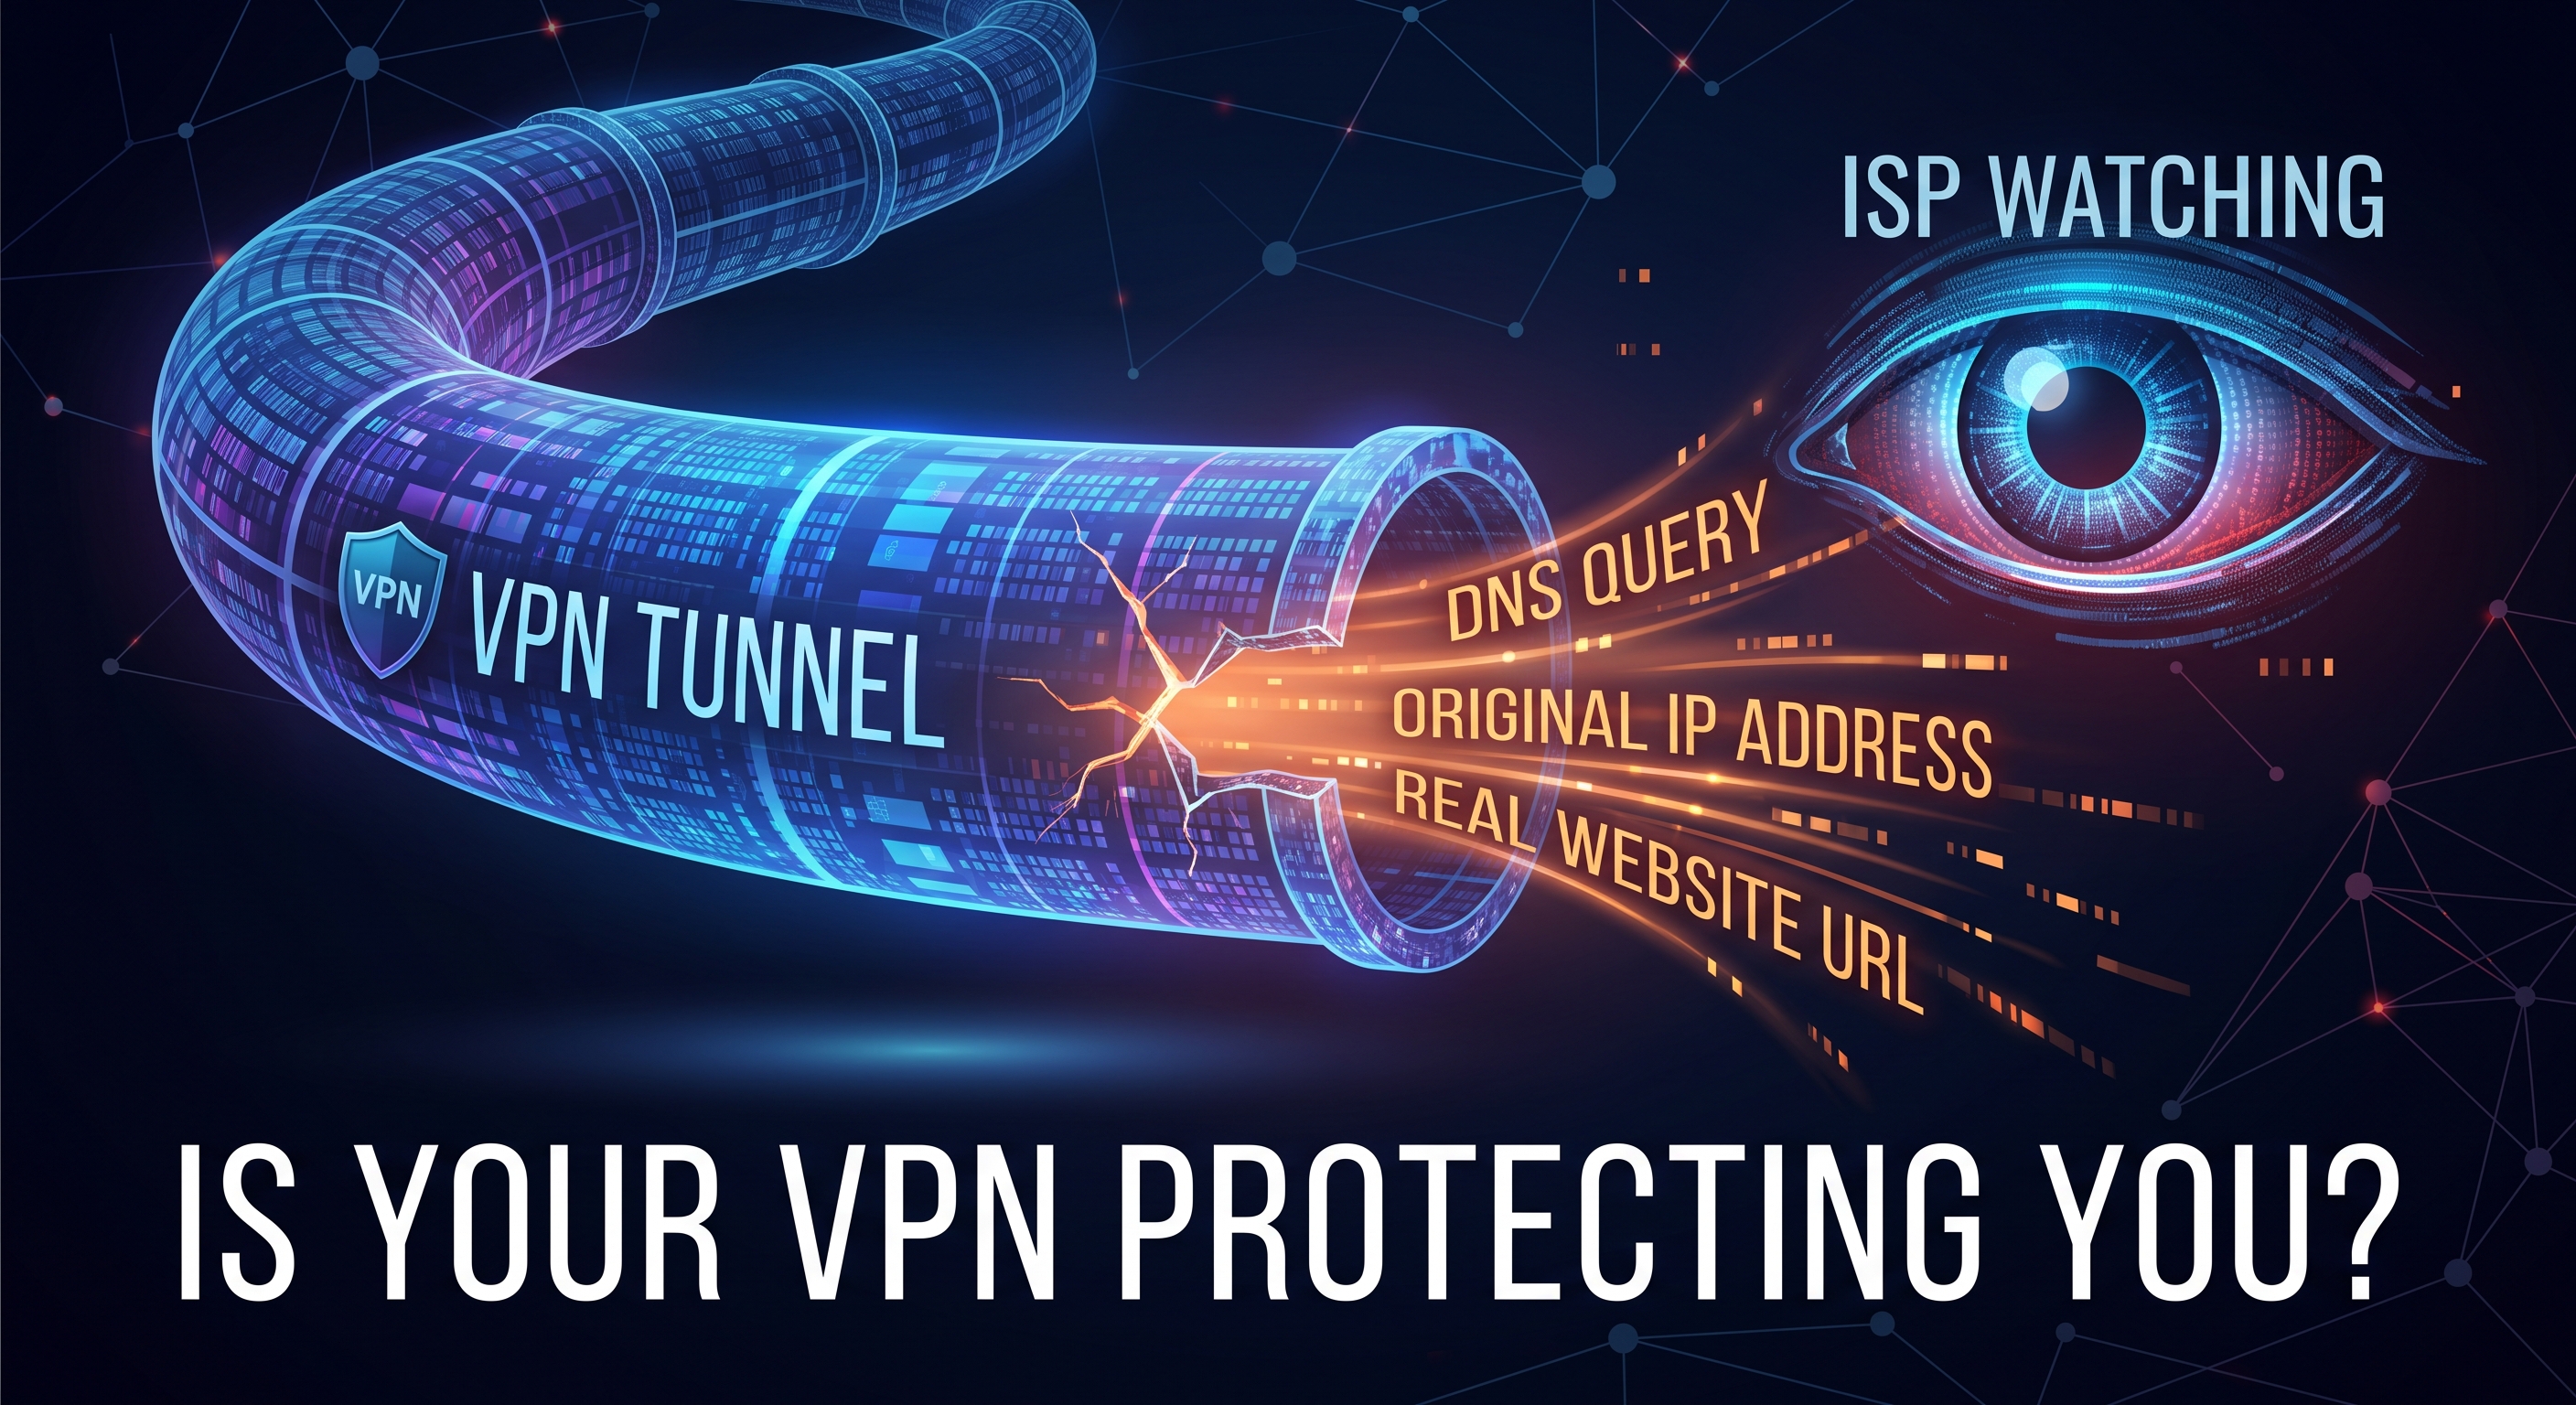
Masz włączoną sieć VPN, w aplikacji widnieje zielona kłódka, a mimo to Twój operator może śledzić każdą odwiedzaną przez Ciebie stronę internetową. To typowy scenariusz wycieku DNS: adres IP się zmienia, ale zapytania dotyczące domen nadal przechodzą przez Twojego dostawcę usług internetowych. Tutaj dowiesz się, na czym dokładnie polega ten problem, jak to sprawdzić w dwie minuty i jak go naprawić.
Czym jest DNS i dlaczego ma znaczenie dla Twojej prywatności
Za każdym razem, gdy wpisujesz net-analyzer.com lub otwierasz aplikację, twoje urządzenie pyta serwer DNS, jaki adres IP odpowiada tej nazwie. To internetowa książka telefoniczna: bez niej nie ma połączenia.
Problem polega na tym, że domyślnie na te zapytania odpowiada Twój dostawca Internetu (Movistar, Vodafone, Comcast…). Nawet jeśli treść jest szyfrowana protokołem HTTPS, lista domen, które sprawdzasz, tworzy dość kompletny obraz Twojej aktywności: jakie strony odwiedzasz, o której godzinie i jak często.
Czym jest wyciek DNS
Sieć VPN tworzy zaszyfrowany tunel między Twoim urządzeniem a zdalnym serwerem: Twój publiczny adres IP zmienia się na adres VPN, a Twój dostawca usług internetowych nie widzi już ruchu sieciowego. Jeśli jednak zapytania DNS nie przechodzą przez ten tunel, Twój operator nadal otrzymuje w czasie rzeczywistym listę odwiedzanych przez Ciebie domen.
Innymi słowy: strona internetowa uważa, że znajdujesz się w innym kraju, podczas gdy Twój dostawca usług internetowych nadal rejestruje każdą odwiedzaną witrynę. Jest to tylko częściowa ochrona prywatności, która w znacznym stopniu niweluje sens korzystania z VPN.
Najczęstsze przyczyny
- VPN nie obsługuje DNS. Niektóre sieci VPN (zwłaszcza te bezpłatne lub źle skonfigurowane) tunelują wyłącznie ruch internetowy, a obsługę DNS pozostawiają systemowi.
- IPv6. Jeśli sieć VPN przekierowuje wyłącznie ruch IPv4, zapytania IPv6 omijają tunel.
- Funkcja Smart Multi-Homed Name Resolution (Windows). System Windows może równolegle wysyłać zapytania do kilku serwerów DNS i wybierać najszybszą odpowiedź, nawet jeśli pochodzi ona od dostawcy usług internetowych.
- Przejęcie DNS przez dostawcę usług internetowych. Niektórzy dostawcy przekierowują zapytania, nawet jeśli ręcznie skonfigurowałeś inny serwer DNS.
- Zmiany sieciowe. Podczas przełączania się z Wi-Fi na dane komórkowe lub przy ponownym połączeniu system może przywrócić DNS routera.
Jak sprawdzić, czy występuje wyciek DNS
Test jest prosty i bezpłatny:
- Połącz się z siecią VPN tak, jak zwykle.
- Otwórz stronę net-analyzer.com w przeglądarce i uruchom analizę prywatności, która obejmuje test wycieku DNS, a także adres IP, WebRTC i nagłówki.
- Sprawdź, jakie serwery DNS pojawiają się w wynikach.
Krótka interpretacja:
- Jeśli pojawiają się serwery Twojego dostawcy usług internetowych (ISP) lub z Twojego rzeczywistego kraju, oznacza to wyciek.
- Jeśli pojawiają się wyłącznie serwery DNS samej sieci VPN lub dostawcy, którego skonfigurowałeś (Cloudflare, Quad9…), jesteś chroniony.
Warto powtórzyć test przy wyłączonej i włączonej sieci VPN, aby porównać wyniki, a także przy przełączaniu się z sieci Wi-Fi na dane komórkowe.
Jak naprawić wyciek DNS
- Włącz ochronę przed wyciekami w swojej sieci VPN. Większość usług nazywa tę funkcję „DNS leak protection” lub „private DNS”; powinna być włączona domyślnie.
- Ręcznie skonfiguruj neutralny serwer DNS na urządzeniu lub routerze, tak aby zapytania nie były uzależnione od dostawcy usług internetowych, nawet jeśli VPN zawiedzie.
- Korzystaj z szyfrowanego DNS (DoH/DoT), jeśli jest dostępny: zapytanie jest przesyłane w postaci zaszyfrowanej, a dostawca usług internetowych nie może go łatwo odczytać ani przechwycić.
- Wyłącz IPv6, jeśli Twoja sieć VPN go nie obsługuje, aby zapobiec wyciekaniu zapytań przez ten kanał.
Popularne publiczne serwery DNS
Dostawca | IPv4 | Podejście |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Szybkość, zobowiązanie do nieprzechowywania identyfikowalnych zapytań |
Quad9 | 9.9.9.9 | Filtruje znane złośliwe domeny, organizacja non-profit |
Google | 8.8.8.8 / 8.8.4.4 | Niezawodny i szybki, ale rejestruje dane na potrzeby swoich usług |
Mullvad | 194.242.2.2 | Skupia się na prywatności, oferuje opcje filtrowania reklam |
Czego należy oczekiwać od sieci VPN, aby uniknąć takich sytuacji
- Własne serwery DNS i rozpoznawanie adresów w tunelu.
- Pełna obsługa IPv6 lub wyraźna blokada.
- Funkcja kill switch, dzięki której awaria VPN nie ujawni prawdziwego adresu DNS.
- Polityka braku logów, którą można zweryfikować, a jeszcze lepiej – poddana audytowi.
Wniosek
Wyciek DNS sprawia, że VPN staje się przebraniem z dziurami: adres IP się zmienia, ale Twój operator nadal widzi, dokąd się udajesz. Dobrą wiadomością jest to, że sprawdzenie tego zajmuje dwie minuty za pomocą testu takiego jak Net-Analyzer, a naprawienie tego zazwyczaj polega na włączeniu opcji lub ręcznej zmianie serwerów DNS.
