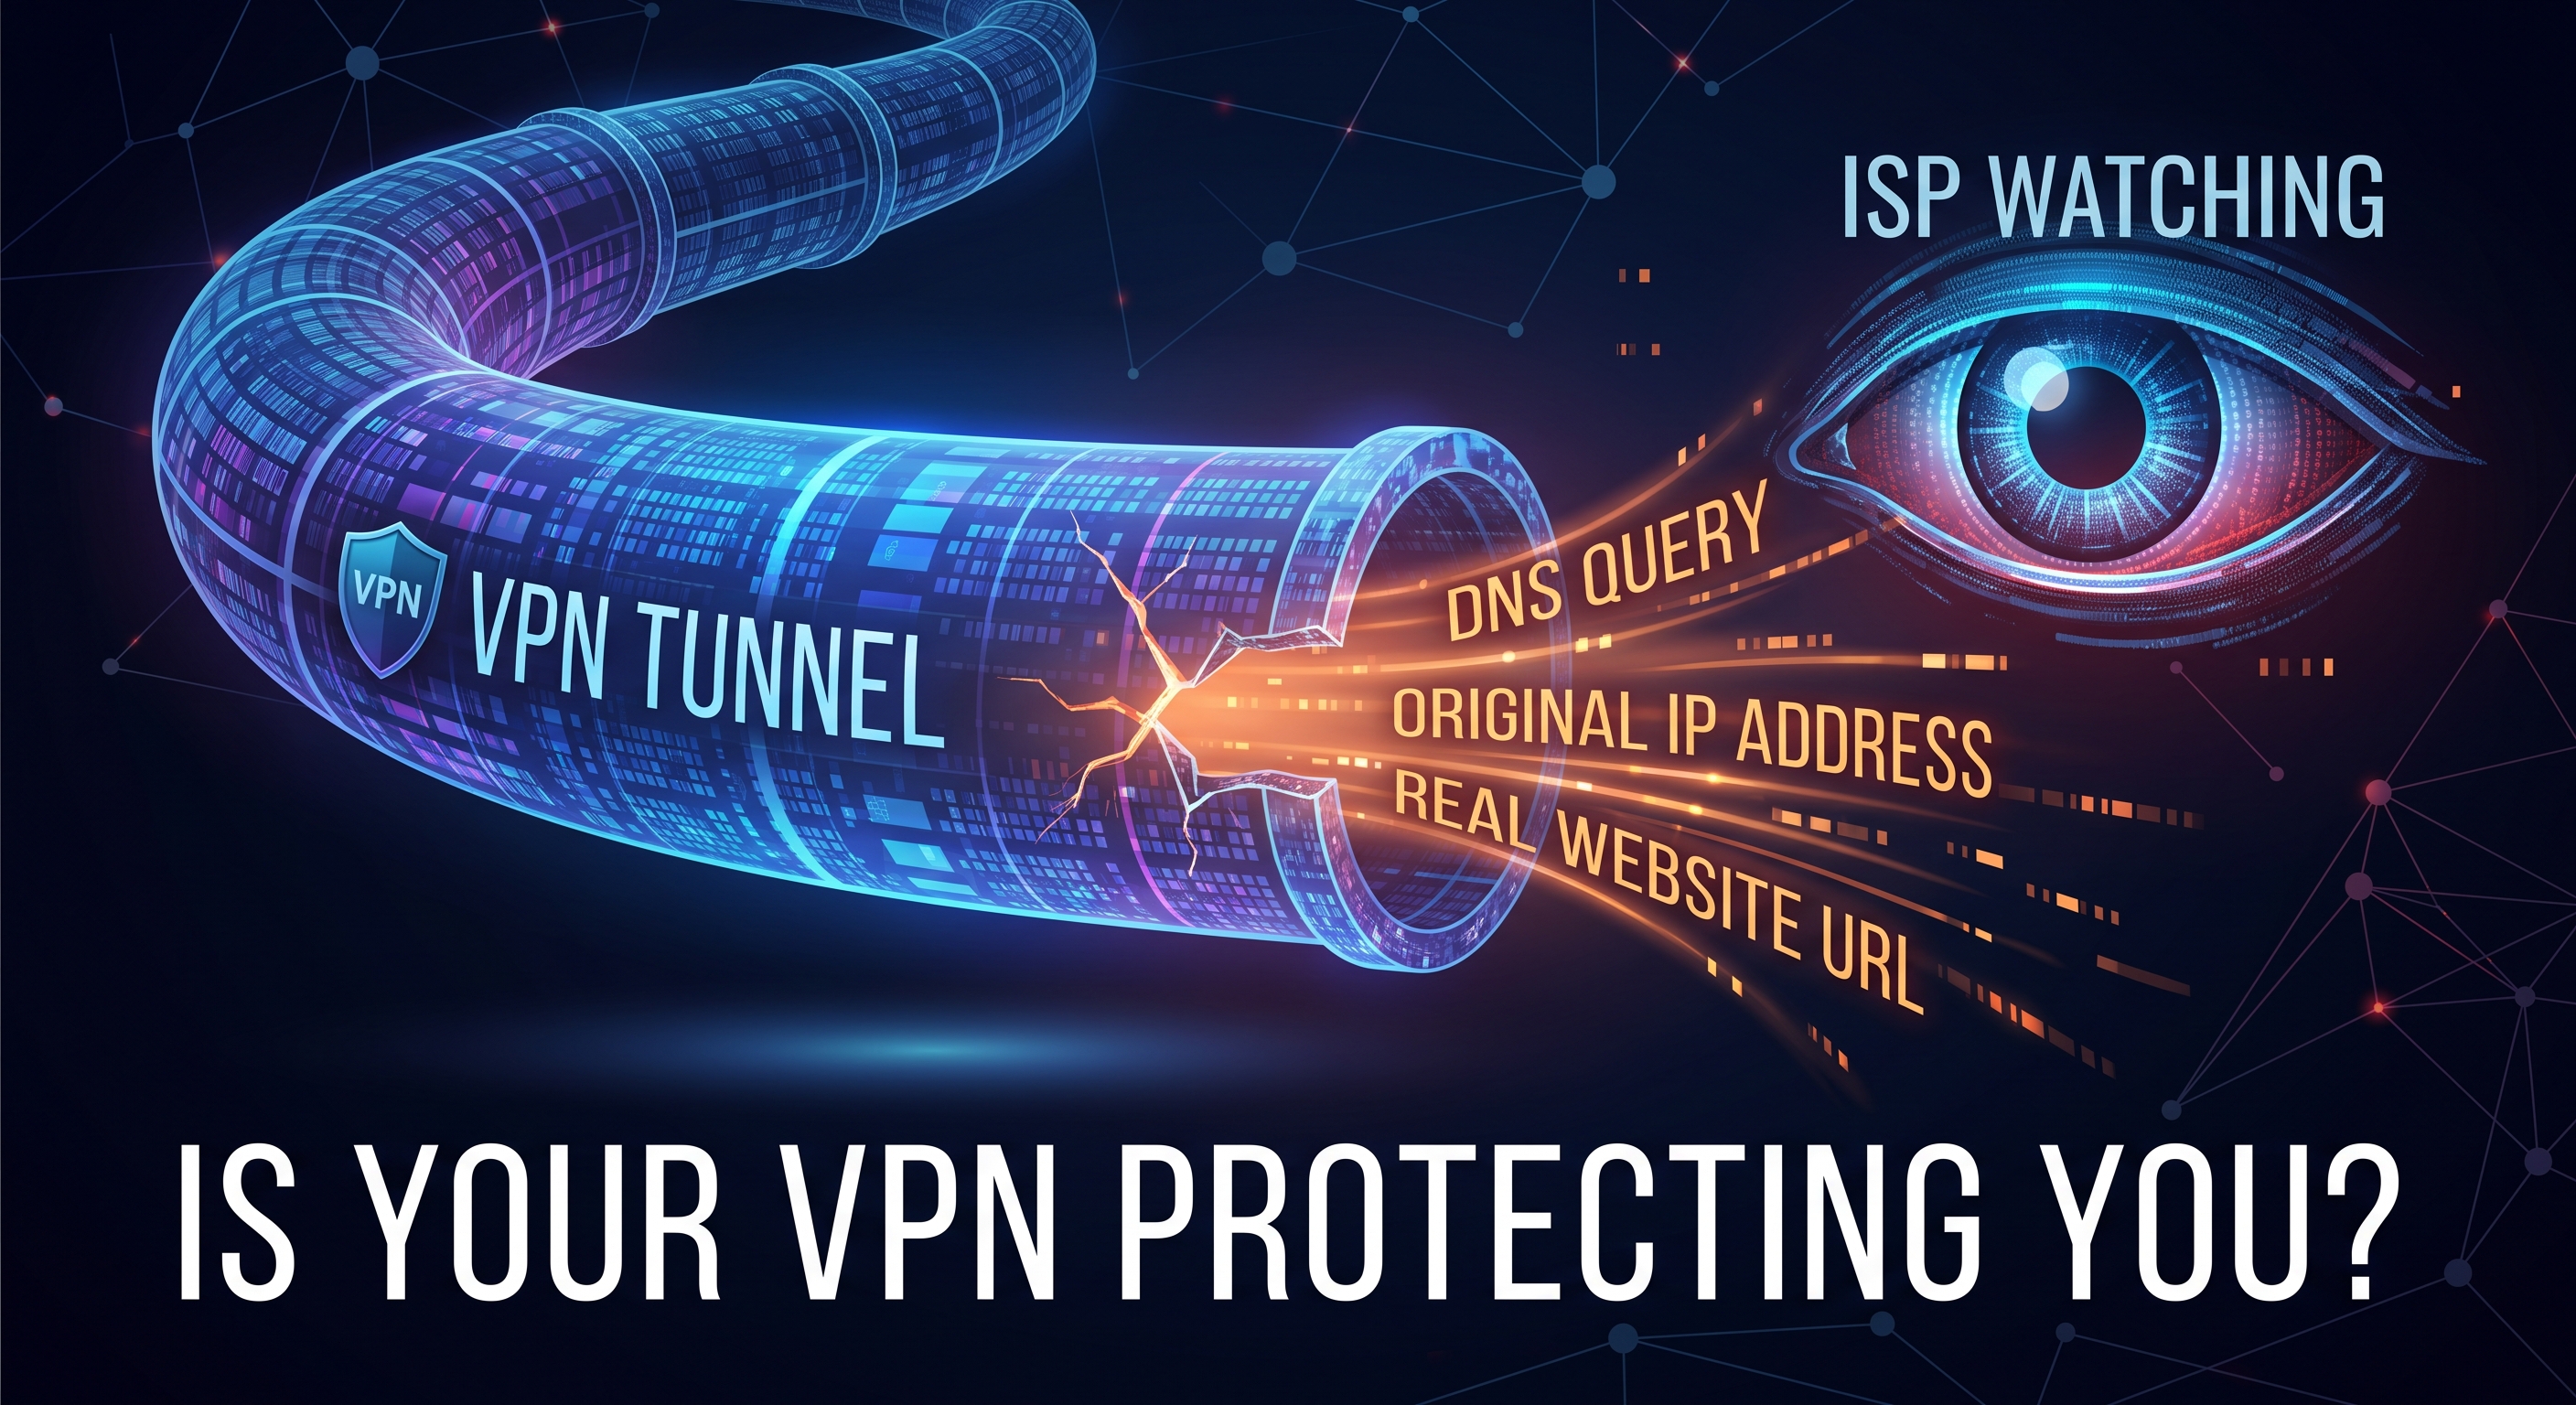
Tens a VPN ativada, o cadeado verde na aplicação e, no entanto, o teu operador pode estar a ver todos os sites que visitas. É o cenário típico de uma fuga de DNS: o endereço IP muda, mas as consultas de domínios continuam a passar pelo teu ISP. Aqui vais ver o que é exatamente isso, como verificar em dois minutos e como resolver o problema.
O que é o DNS e por que é importante para a tua privacidade
Sempre que escreves net-analyzer.com ou abres uma aplicação, o teu dispositivo pergunta a um servidor DNS qual a morada IP que corresponde a esse nome. É a lista de contactos da Internet: sem ela, não há ligação.
O problema é que, por predefinição, essas perguntas são respondidas pelo teu fornecedor de Internet (Movistar, Vodafone, Comcast…). Mesmo que o conteúdo esteja encriptado por HTTPS, a lista de domínios que consultas traça um mapa bastante completo da tua atividade: que sites visitas, a que horas e com que frequência.
O que é uma fuga de DNS
Uma VPN cria um túnel encriptado entre o seu dispositivo e um servidor remoto: o seu endereço IP público passa a ser o da VPN e o seu ISP deixa de ver o tráfego. Mas se as consultas DNS não passarem por esse túnel, a sua operadora continua a receber a lista de domínios que visita em tempo real.
Ou seja: a Internet pensa que estás noutro país, enquanto o teu ISP continua a registar cada site. Uma privacidade incompleta que anula grande parte do sentido da VPN.
Causas mais comuns
- A VPN não gere o DNS. Algumas VPN (especialmente as gratuitas ou mal configuradas) apenas encaminham o tráfego da Web através do túnel e deixam o DNS a cargo do sistema.
- IPv6. Se a VPN apenas encaminhar IPv4, as consultas por IPv6 escapam do túnel.
- Smart Multi-Homed Name Resolution (Windows). O Windows pode consultar vários servidores DNS em paralelo e utilizar a resposta mais rápida, mesmo que seja a do ISP.
- Sequestro de DNS pelo ISP. Alguns fornecedores redirecionam as suas consultas, mesmo que tenha configurado manualmente outro DNS.
- Alterações na rede. Ao mudar de Wi-Fi para dados móveis, ou ao restabelecer a ligação, o sistema pode reativar o DNS do router.
Como verificar se tem uma fuga de DNS
O teste é simples e gratuito:
- Ligue a sua VPN como faria normalmente.
- Abra o site net-analyzer.com no navegador e execute a análise de privacidade, que inclui um teste de fuga de DNS, além do IP público, WebRTC e cabeçalhos.
- Verifique quais os servidores DNS que aparecem no resultado.
Interpretação rápida:
- Se aparecerem servidores do teu ISP ou do teu país real, há uma fuga.
- Se aparecerem apenas os DNS da própria VPN ou do fornecedor que configuraste (Cloudflare, Quad9…), estás protegido.
É aconselhável repetir o teste com a VPN desativada e ativada para comparar, bem como ao mudar da rede Wi-Fi para dados móveis.
Como resolver uma fuga de DNS
- Ativa a proteção contra fugas da tua VPN. A maioria chama-lhe «DNS leak protection» ou «private DNS»; deve estar ativada por predefinição.
- Configure manualmente um DNS neutro no dispositivo ou no router, para que as consultas não dependam do ISP, mesmo que a VPN falhe.
- Utilize DNS encriptado (DoH/DoT) sempre que estiver disponível: a consulta é transmitida de forma encriptada e o ISP não consegue lê-la nem interceptá-la facilmente.
- Desative o IPv6 se a sua VPN não o suportar, para evitar que as consultas escapem por esse canal.
DNS públicos comuns
Fornecedor | IPv4 | Abordagem |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Velocidade, compromisso de não registar consultas identificáveis |
Quad9 | 9.9.9.9 | Filtra domínios maliciosos conhecidos, organização sem fins lucrativos |
Google | 8.8.8.8 / 8.8.4.4 | Fiável e rápido, mas regista dados para os seus serviços |
Mullvad | 194.242.2.2 | Focado na privacidade, com opções de filtragem de anúncios |
O que se deve exigir de uma VPN para que isso não lhe aconteça
- Servidores DNS próprios e resolução dentro do túnel.
- Suporte completo a IPv6 ou bloqueio explícito.
- Kill switch, para que uma falha na VPN não exponha o DNS real.
- Política de não registo verificável e, melhor ainda, auditada.
Conclusão
Uma fuga de DNS transforma uma VPN num disfarce com buracos: o IP muda, mas a sua operadora continua a ver para onde vai. A boa notícia é que verificar isso demora dois minutos com um teste como o do Net-Analyzer, e resolver o problema geralmente consiste em ativar uma opção ou alterar o DNS manualmente.
