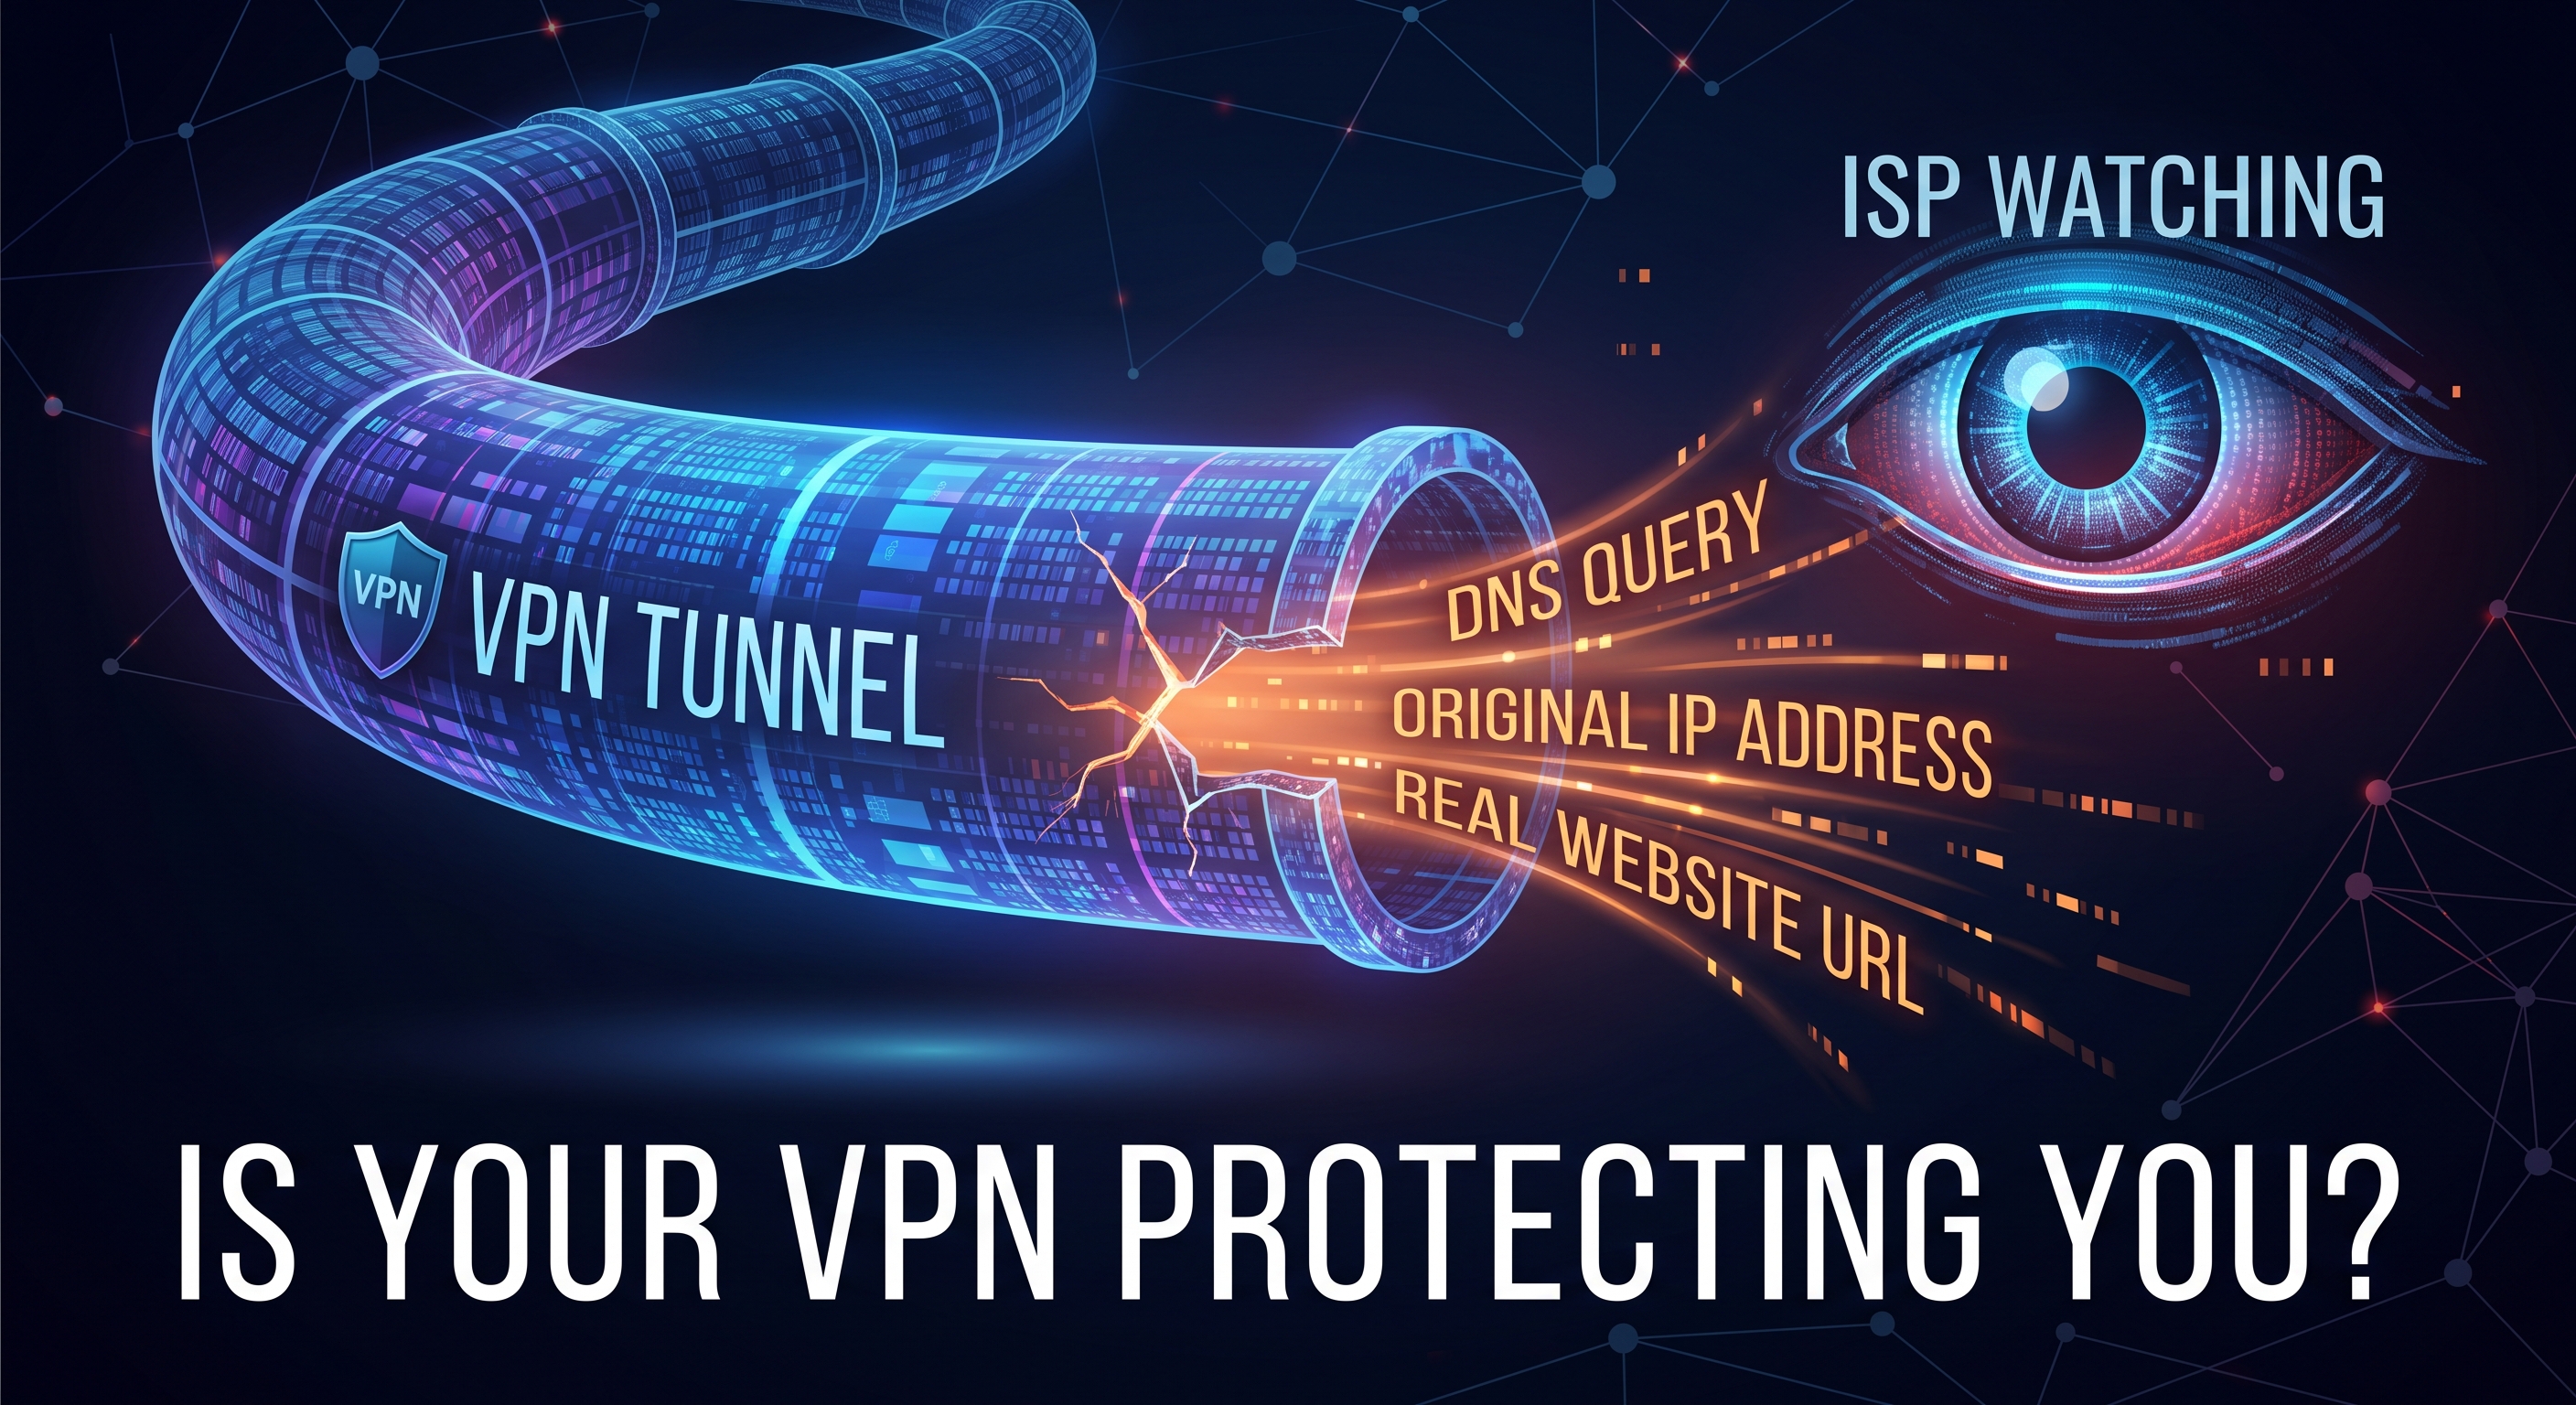
У тебя включена VPN, в приложении отображается зелёный замок, и, тем не менее, твой интернет-провайдер может отслеживать каждый сайт, который ты посещаешь. Это типичная ситуация утечки DNS: IP-адрес меняется, но запросы на домены по-прежнему проходят через вашего интернет-провайдера. Здесь вы узнаете, что это такое, как проверить это за две минуты и как исправить.
Что такое DNS и почему это важно для вашей конфиденциальности
Каждый раз, когда вы вводите net-analyzer.com или открываете приложение, ваше устройство запрашивает у DNS-сервера, какой IP-адрес соответствует этому имени. Это своего рода «телефонная книга» Интернета: без неё нет подключения.
Проблема в том, что по умолчанию на эти запросы отвечает ваш интернет-провайдер (Movistar, Vodafone, Comcast…). Даже если контент зашифрован по HTTPS, список доменов, которые вы запрашиваете, рисует довольно полную картину вашей активности: какие сайты вы посещаете, в какое время и как часто.
Что такое утечка DNS
VPN создаёт зашифрованный туннель между вашим устройством и удалённым сервером: ваш публичный IP-адрес заменяется на IP-адрес VPN, и ваш интернет-провайдер перестаёт видеть трафик. Но если DNS-запросы не проходят через этот туннель, ваш провайдер по-прежнему получает список доменов, которые вы посещаете, в режиме реального времени.
То есть: в сети считается, что вы находитесь в другой стране, в то время как ваш интернет-провайдер по-прежнему фиксирует каждый сайт. Такая «полуконфиденциальность» сводит на нет большую часть преимуществ VPN.
Наиболее распространённые причины
- VPN не управляет DNS. Некоторые VPN (особенно бесплатные или неправильно настроенные) туннелируют только веб-трафик, а управление DNS оставляют системе.
- IPv6. Если VPN маршрутизирует только IPv4, запросы по IPv6 выходят за пределы туннеля.
- Smart Multi-Homed Name Resolution (Windows). Windows может параллельно запрашивать несколько DNS-серверов и использовать самый быстрый ответ, даже если он поступил от интернет-провайдера.
- Угон DNS со стороны интернет-провайдера. Некоторые провайдеры перенаправляют запросы, даже если вы вручную настроили другой DNS-сервер.
- Смена сети. При переходе с Wi-Fi на мобильный интернет или при повторном подключении система может восстановить использование DNS-сервера роутера.
Как проверить, есть ли у вас утечка DNS
Проверка проста и бесплатна:
- Подключитесь к VPN, как обычно.
- Откройте сайт net-analyzer.com в браузере и запустите анализ конфиденциальности, который включает тест на утечку DNS, а также проверку публичного IP-адреса, WebRTC и заголовков.
- Посмотрите, какие DNS-серверы отображаются в результатах.
Краткое объяснение результатов:
- Если в результатах отображаются серверы вашего интернет-провайдера или вашей реальной страны, значит, утечка присутствует.
- Если отображаются только DNS-серверы самой VPN или настроенного вами провайдера (Cloudflare, Quad9…), вы защищены.
Рекомендуется повторить тест с выключенным и включенным VPN для сравнения, а также при переключении с Wi-Fi на мобильный интернет.
Как устранить утечку DNS
- Включите защиту от утечек в вашем VPN. В большинстве случаев она называется «DNS leak protection» или «private DNS»; по умолчанию она должна быть включена.
- Настройте нейтральный DNS вручную на устройстве или на роутере, чтобы запросы не зависели от интернет-провайдера, даже если VPN выйдет из строя.
- Используйте зашифрованный DNS (DoH/DoT), если он доступен: запрос передается в зашифрованном виде, и интернет-провайдер не может его легко прочитать или перехватить.
- Отключите IPv6, если ваш VPN его не поддерживает, чтобы запросы не утекали по этому каналу.
Распространенные публичные DNS-серверы
Провайдер | IPv4 | Подход |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Скорость, обещание не регистрировать идентифицируемые запросы |
Quad9 | 9.9.9.9 | Фильтрует известные вредоносные домены, некоммерческая организация |
Google | 8.8.8.8 / 8.8.4.4 | Надёжный и быстрый, но регистрирует данные для своих сервисов |
Mullvad | 194.242.2.2 | Ориентирован на конфиденциальность, с опциями фильтрации рекламы |
Чего следует требовать от VPN, чтобы этого не произошло
- Собственные DNS-серверы и разрешение доменов внутри туннеля.
- Полная поддержка IPv6 или явная блокировка.
- Kill switch, чтобы в случае сбоя VPN не раскрывался реальный DNS.
- Проверяемая и, что ещё лучше, прошедшая аудит политика отсутствия логов.
Вывод
Утечка DNS превращает VPN в маскировку с дырками: IP-адрес меняется, но ваш интернет-провайдер по-прежнему видит, куда вы заходите. Хорошая новость заключается в том, что проверить это можно за две минуты с помощью теста, такого как Net-Analyzer, а исправить проблему обычно достаточно просто — достаточно включить соответствующую опцию или вручную изменить настройки DNS.
