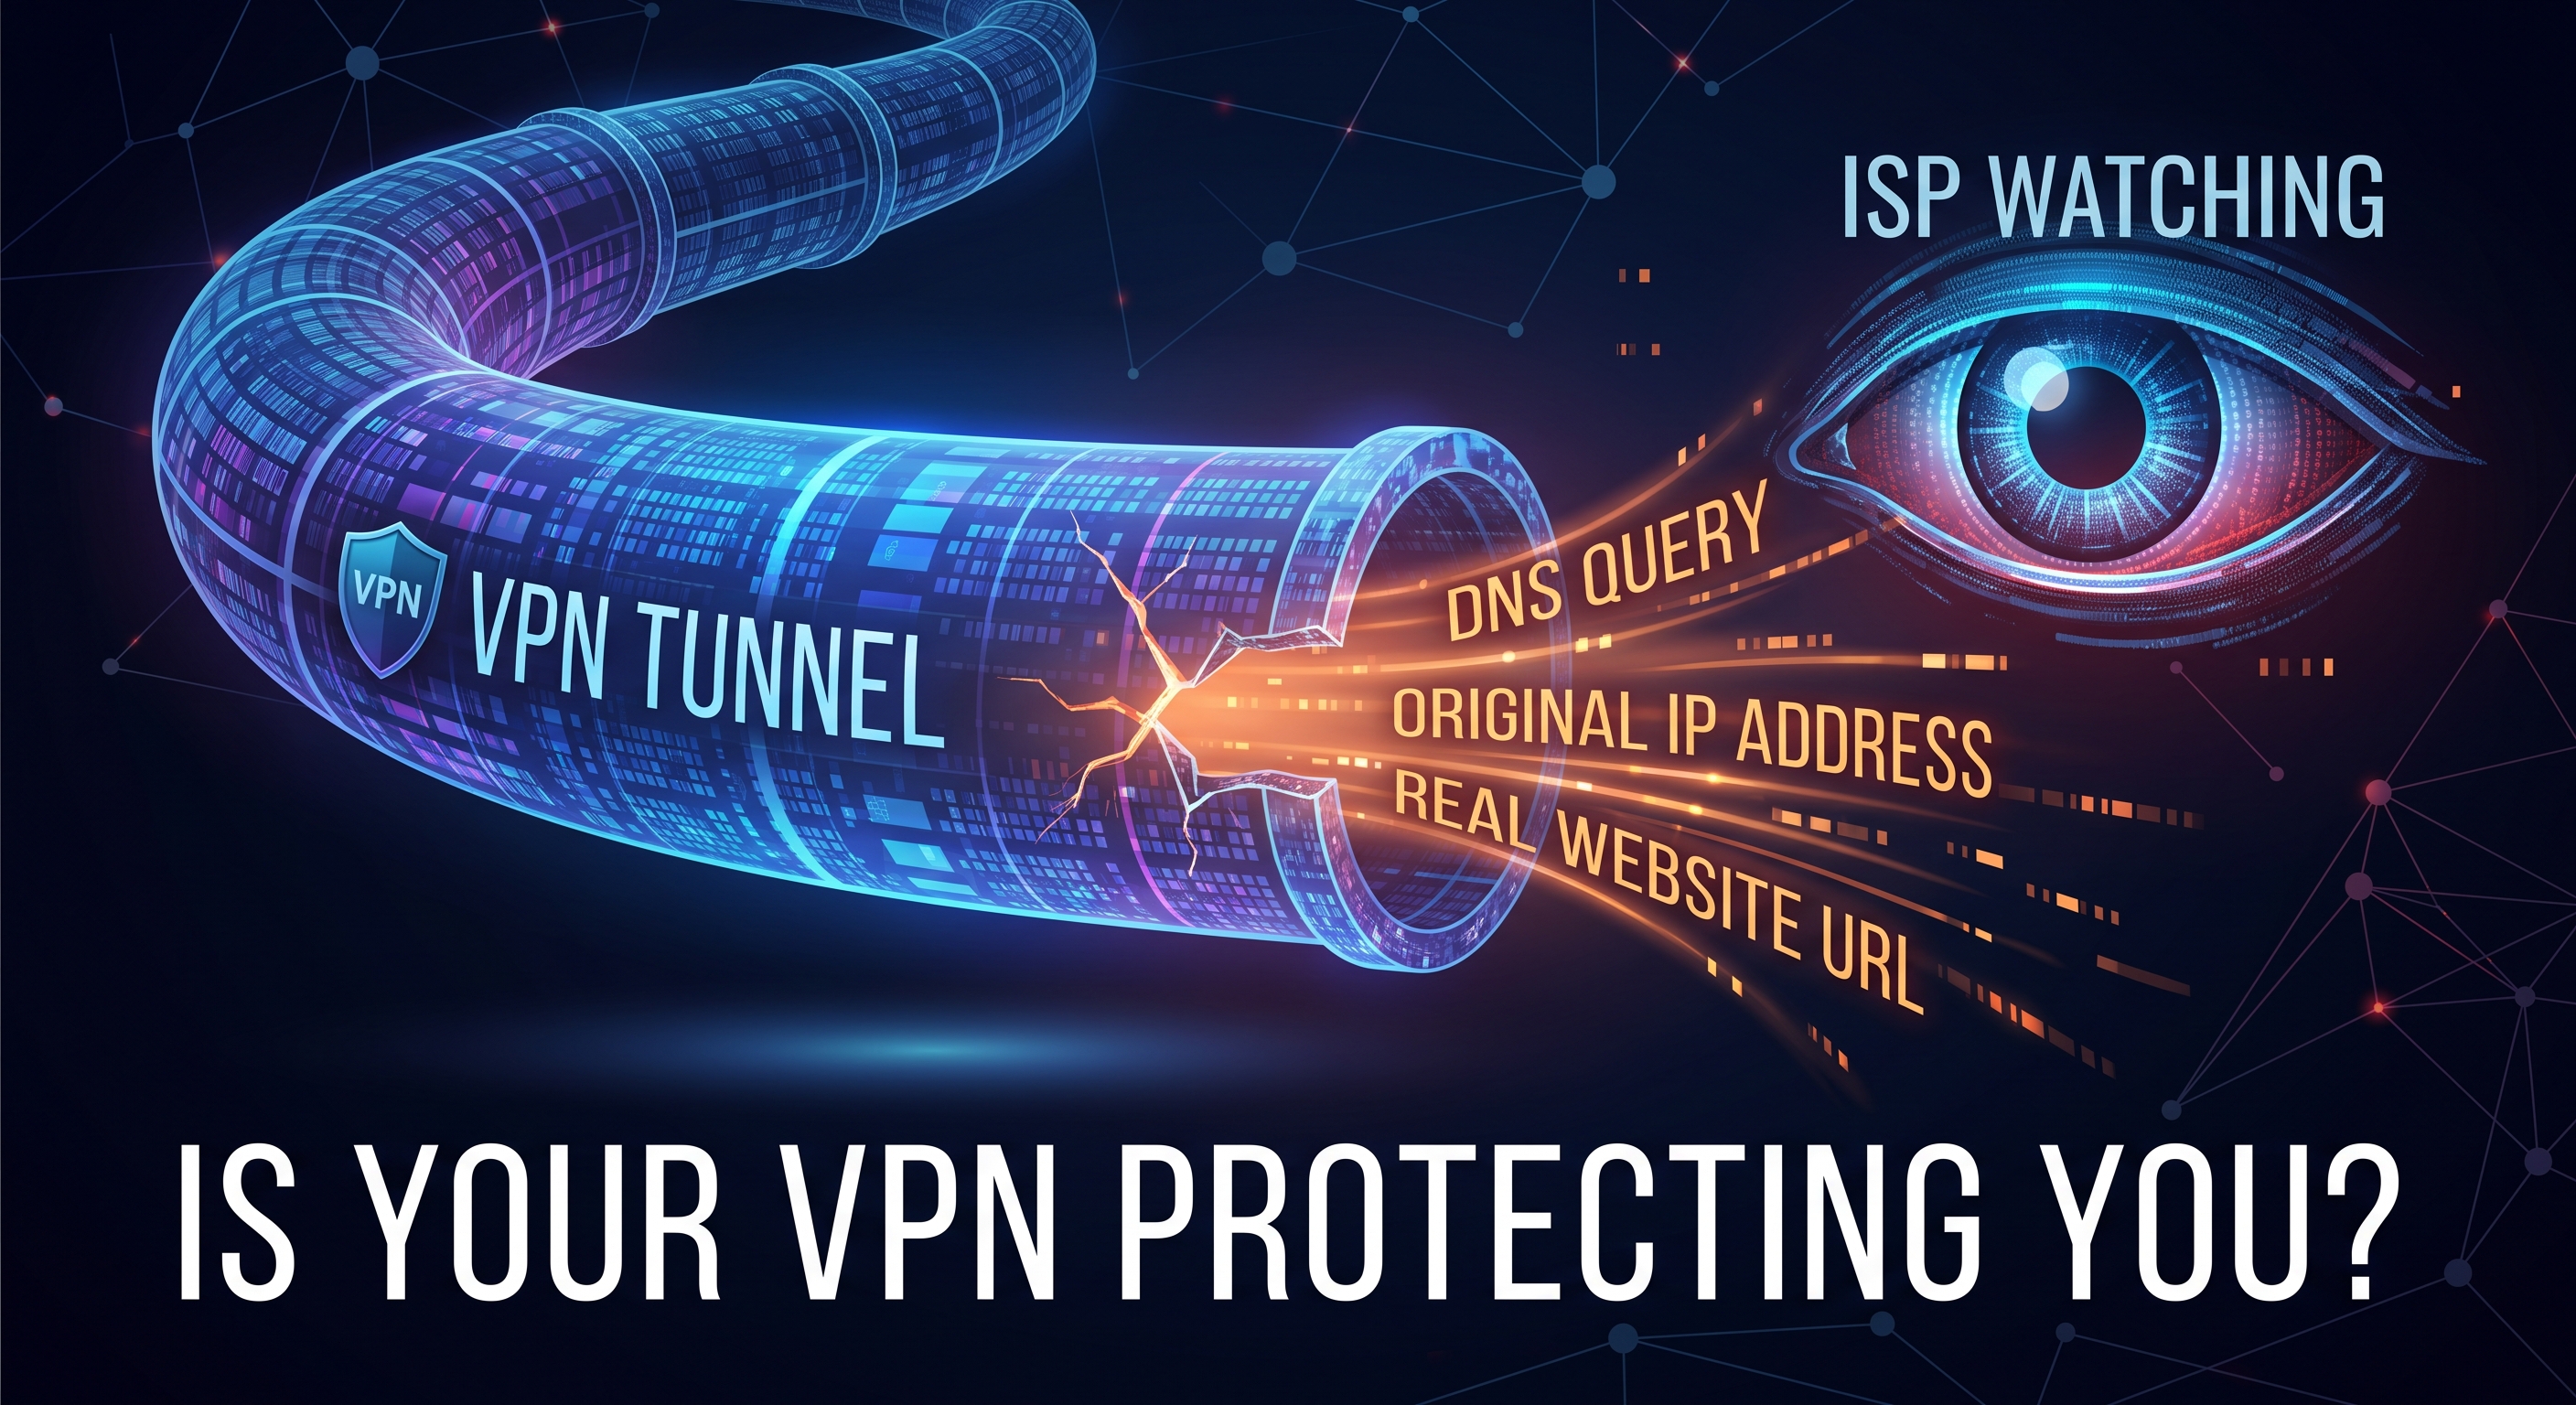
Du har VPN aktiverat, det gröna hänglåset visas i appen, och ändå kan din internetleverantör se varje webbplats du besöker. Det är ett typiskt scenario för en DNS-läcka: IP-adressen ändras, men domänförfrågningarna går fortfarande via din internetleverantör. Här får du reda på vad det egentligen är, hur du kontrollerar det på två minuter och hur du åtgärdar det.
Vad är DNS och varför är det viktigt för din integritet
Varje gång du skriver net-analyzer.com eller öppnar en app frågar din enhet en DNS-server vilken IP-adress som motsvarar det namnet. Det är internetets telefonkatalog: utan den finns det ingen anslutning.
Problemet är att dessa förfrågningar som standard besvaras av din internetleverantör (Movistar, Vodafone, Comcast…). Även om innehållet är krypterat via HTTPS ger listan över domäner du besöker en ganska fullständig bild av din aktivitet: vilka webbplatser du besöker, vid vilken tidpunkt och hur ofta.
Vad är en DNS-läcka?
En VPN skapar en krypterad tunnel mellan din enhet och en fjärrserver: din offentliga IP-adress blir VPN-tjänstens och din internetleverantör kan inte längre se trafiken. Men om DNS-förfrågningarna inte går via den tunneln fortsätter din internetleverantör att ta emot listan över de domäner du besöker i realtid.
Med andra ord: webbplatsen tror att du befinner dig i ett annat land, medan din internetleverantör fortfarande registrerar varje webbplats. Ett halvhjärtat integritetsskydd som till stor del motverkar syftet med VPN:et.
Vanligaste orsakerna
- VPN-tjänsten hanterar inte DNS. Vissa VPN-tjänster (särskilt gratis eller felkonfigurerade) tunnlar endast webbtrafiken och överlåter DNS-hanteringen till operativsystemet.
- IPv6. Om VPN:et endast dirigerar IPv4, går IPv6-förfrågningar utanför tunneln.
- Smart Multi-Homed Name Resolution (Windows). Windows kan fråga flera DNS-servrar samtidigt och använda det snabbaste svaret, även om det kommer från internetleverantören.
- DNS-kapning av internetleverantören. Vissa leverantörer omdirigerar dina förfrågningar även om du manuellt har konfigurerat en annan DNS-server.
- Nätverksbyten. När du byter från Wi-Fi till mobildata, eller när du ansluter om, kan systemet återaktivera routerns DNS.
Så här kontrollerar du om du har en DNS-läcka
Testet är enkelt och kostnadsfritt:
- Anslut till ditt VPN som vanligt.
- Öppna net-analyzer.com i webbläsaren och kör integritetsanalysen, som inkluderar ett test för DNS-läckage samt test av offentlig IP-adress, WebRTC och rubriker.
- Se vilka DNS-servrar som visas i resultatet.
Snabb tolkning:
- Om servrar från din internetleverantör eller från ditt verkliga land visas, förekommer en läcka.
- Om endast DNS-servrar från VPN-tjänsten själv eller från den leverantör du har konfigurerat (Cloudflare, Quad9…) visas, är du skyddad.
Det är bra att upprepa testet med VPN:et avstängt och påslaget för att jämföra, och även när du byter från Wi-Fi-nätverk till mobildata.
Så här åtgärdar du en DNS-läcka
- Aktivera VPN-tjänstens skydd mot läckor. De flesta kallar det för ”DNS leak protection” eller ”private DNS”; det bör vara aktiverat som standard.
- Konfigurera en neutral DNS manuellt på enheten eller routern, så att förfrågningarna inte är beroende av internetleverantören även om VPN:et skulle sluta fungera.
- Använd krypterad DNS (DoH/DoT) när det är möjligt: förfrågan skickas krypterad och internetleverantören kan varken läsa eller enkelt avlyssna den.
- Inaktivera IPv6 om din VPN inte stöder det, för att förhindra att förfrågningarna läcker ut via den kanalen.
Vanliga offentliga DNS-servrar
Leverantör | IPv4 | Strategi |
|---|---|---|
Cloudflare | 1.1.1.1 / 1.0.0.1 | Hastighet, löfte om att inte logga identifierbara förfrågningar |
Quad9 | 9.9.9.9 | Filtrerar bort kända skadliga domäner, ideell organisation |
Google | 8.8.8.8 / 8.8.4.4 | Pålitligt och snabbt, men lagrar data för sina tjänster |
Mullvad | 194.242.2.2 | Fokuserar på integritet, med alternativ för annonsfiltrering |
Vad du bör kräva av en VPN för att undvika problem
- Egna DNS-servrar och upplösning inom tunneln.
- Fullständigt stöd för IPv6 eller uttrycklig blockering.
- Kill switch, så att ett VPN-avbrott inte avslöjar den verkliga DNS-adressen.
- Verifierbar loggfri policy och, ännu bättre, en som har granskats.
Slutsats
En DNS-läcka gör en VPN till en förklädnad med hål: IP-adressen ändras, men din internetleverantör kan fortfarande se vart du surfar. Den goda nyheten är att det bara tar två minuter att kontrollera detta med ett test som Net-Analyzer, och att det oftast räcker med att aktivera en inställning eller byta DNS manuellt för att åtgärda problemet.
