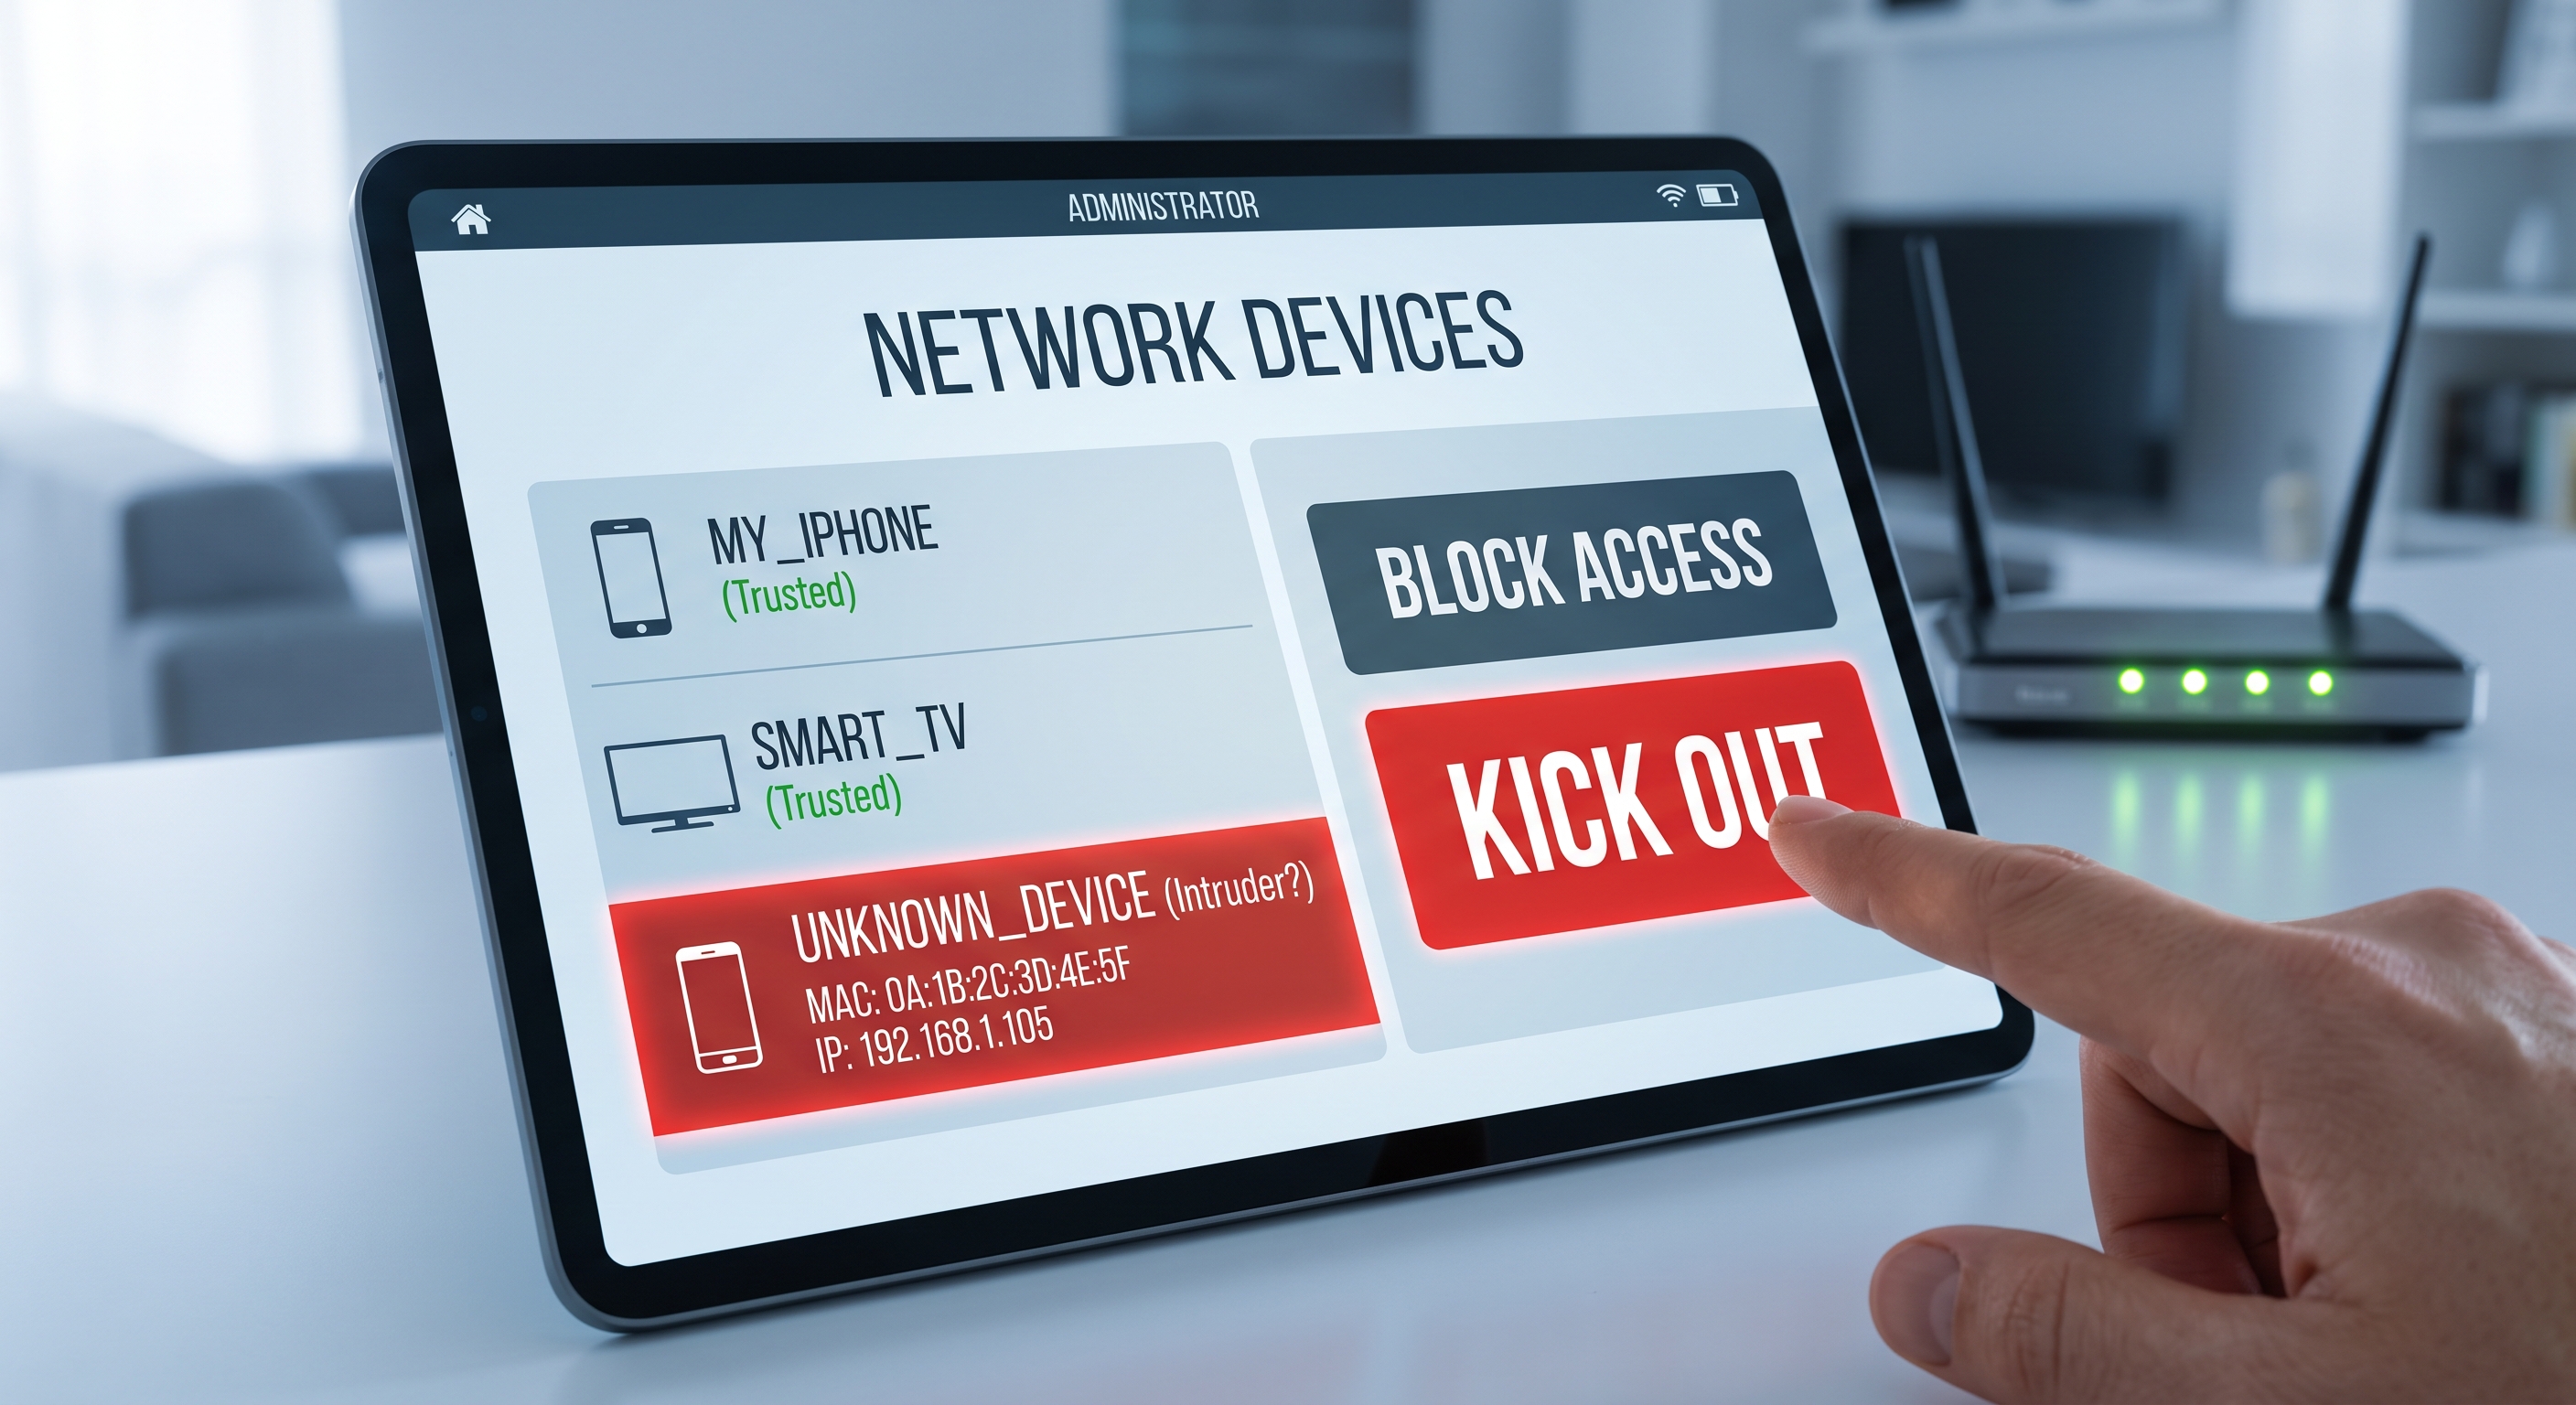
인터넷 속도가 평소보다 느리거나, 라우터 앱에 이상한 이름의 기기가 표시되거나, 단순히 이웃이 내 Wi-Fi를 ‘도용’하고 있다고 의심된다면, 우선 실제 데이터를 바탕으로 확인해 봐야 합니다. 이 가이드에서는 네트워크에 연결된 모든 기기를 목록으로 확인하는 방법, 내 것이 아닌 기기를 식별하는 방법, 그리고 해당 기기를 영구적으로 차단하는 방법을 알아보겠습니다.
누군가 내 Wi-Fi를 사용하고 있다는 징후
이러한 징후 중 어느 하나만으로는 확실한 증거가 될 수 없지만, 여러 가지가 겹친다면 네트워크를 점검해 보는 것이 좋습니다:
- 집에 아무도 네트워크를 사용하지 않는데도 특정 시간대에 속도가 현저히 떨어집니다.
- 모든 기기가 꺼져 있는데도 라우터나 액세스 포인트의 활동 표시등이 깜빡입니다.
- 라우터의 DHCP 클라이언트 목록에 알 수 없는 기기가 나타납니다.
- 넷플릭스나 구글 같은 서비스에서 새로운 로그인이나 기기에 대한 알림을 받습니다.
연결된 기기를 확인하는 방법
방법 1: iPhone에서 네트워크 스캔하기
이 방법이 가장 빠릅니다. Net-Analyzer와 같은 네트워크 분석 앱을 사용하면 몇 초 만에 로컬 네트워크에 연결된 모든 활성 기기의 IP 주소, MAC 주소, 제조사 및 (가능한 경우) 기기 이름을 확인할 수 있습니다. Wi-Fi에 연결된 상태에서 스캔을 실행하기만 하면 됩니다.
라우터를 통해 확인하는 것보다 장점은 결과가 즉시 표시되고 이해하기 쉽다는 점입니다. 기술적인 표를 해석하거나 관리자 비밀번호를 기억할 필요가 없습니다.
방법 2: 라우터 제어판에서
- 브라우저를 열고 게이트웨이에 접속하세요. 보통
192.168.1.1또는192.168.0.1(iPhone의 경우 설정 → Wi-Fi → 사용 중인 네트워크 → ‘라우터’에서 확인할 수 있습니다). - 라우터의 사용자 이름과 비밀번호로 로그인합니다(보통 기기 본체의 스티커에 기재되어 있습니다).
- '연결된 기기', 'DHCP 클라이언트' 또는 'LAN' 섹션을 찾으세요.
- 목록을 확인하세요: IP, MAC 주소, 그리고 때로는 기기 자체에서 표시하는 이름을 볼 수 있습니다.
각 기기가 무엇인지 확인하는 방법
목록에는 대개 명확한 이름(“마리아의 아이폰”)과 이해하기 어려운 항목이 섞여 있습니다. 이를 식별하려면:
- 기기를 차례로 끄세요. 스캔 기능을 켠 상태에서 본인의 기기 하나를 끄고 페이지를 새로 고침하세요. 목록에서 사라지는 기기가 바로 그 기기입니다.
- 제조사를 확인하세요. MAC 주소의 앞부분은 제조사(Apple, Samsung, 홈오토메이션용 Espressif 등)를 나타냅니다. 새벽 3시에 제조사가 확인되지 않는 MAC 주소는 의심스럽습니다.
- 뻔한 것들은 제외하세요. 스마트 TV, 스마트 콘센트, 전구, 게임기, 스피커, 리피터도 기기로 간주되며, 이를 잊기 쉽습니다.
- 무작위 MAC 주소에도 주의하세요. 아이폰과 안드로이드 기기는 ‘비공개 Wi-Fi 주소’를 사용하기 때문에, 같은 휴대폰이라도 네트워크에 따라 또는 업데이트 후 다른 MAC 주소로 표시될 수 있습니다.
간단한 팁: 라우터의 DHCP에 알 수 없는 IP가 표시되면, 해당 IP에 ping을 보내거나 http://IP 브라우저에서 해당 주소를 열어보세요. 많은 카메라, 프린터, IoT 기기들은 자체 설정 웹페이지로 응답하며 스스로 정체를 드러냅니다.
침입자를 단계별로 퇴치하는 방법
- Wi-Fi 비밀번호를 변경하세요. 이는 모든 침입자를 한 번에 쫓아낼 수 있는 유일한 방법입니다. WPA2-AES 또는 WPA3와 긴 비밀번호를 사용하세요. 몇 분 만에 해킹당하는 WEP와 WPA1은 사용하지 마세요.
- 라우터의 관리자 비밀번호도 변경하세요. 침입자가 한 번이라도 접속했다면, 이미 그 비밀번호를 알고 있거나 공장 초기값일 수 있습니다.
- WPS를 비활성화하세요. 빠른 페어링 버튼/PIN은 PIN에 대한 무차별 대입 공격을 통해 침입하는 전형적인 경로입니다.
- 설정을 변경한 후 라우터를 재시작하여 활성 세션을 종료하십시오.
MAC 필터링(허용된 주소 화이트리스트)은 거의 모든 라우터에 있지만, 이는 보조 수단으로만 사용하십시오. MAC 주소는 몇 초 만에 위조될 수 있으므로, 강력한 비밀번호를 대체할 수는 없습니다.
재발 방지 방법
- Wi-Fi용 비밀번호는 길고 고유한 것을 사용하세요; 라우터에 인쇄된 비밀번호는 절대 사용하지 마세요.
- WPA2-AES 또는 WPA3 암호화를 사용하십시오. 라우터에서 허용하는 경우 TKIP 혼합 모드를 비활성화하십시오.
- 방문객과 IoT 기기를 위해 메인 네트워크와 분리된 게스트 네트워크를 활성화하세요.
- 라우터 펌웨어를 최신 상태로 유지하세요. 많은 침입 시도가 이미 패치된 취약점을 악용합니다.
- 가끔씩 연결된 기기 목록을 확인하세요: Net-Analyzer로 스캔하는 데 1분도 채 걸리지 않습니다.
결론
Wi-Fi에서 침입자를 탐지하는 데는 몇 분이면 충분합니다: 네트워크를 스캔하고, MAC 주소와 제조사를 통해 알 수 없는 기기를 식별한 다음, WPA2/WPA3 암호화로 비밀번호를 변경하여 접근을 차단하세요. 그 후, 연결된 기기를 매달 한 번씩 점검하기만 하면 안심하고 잠들 수 있습니다.
