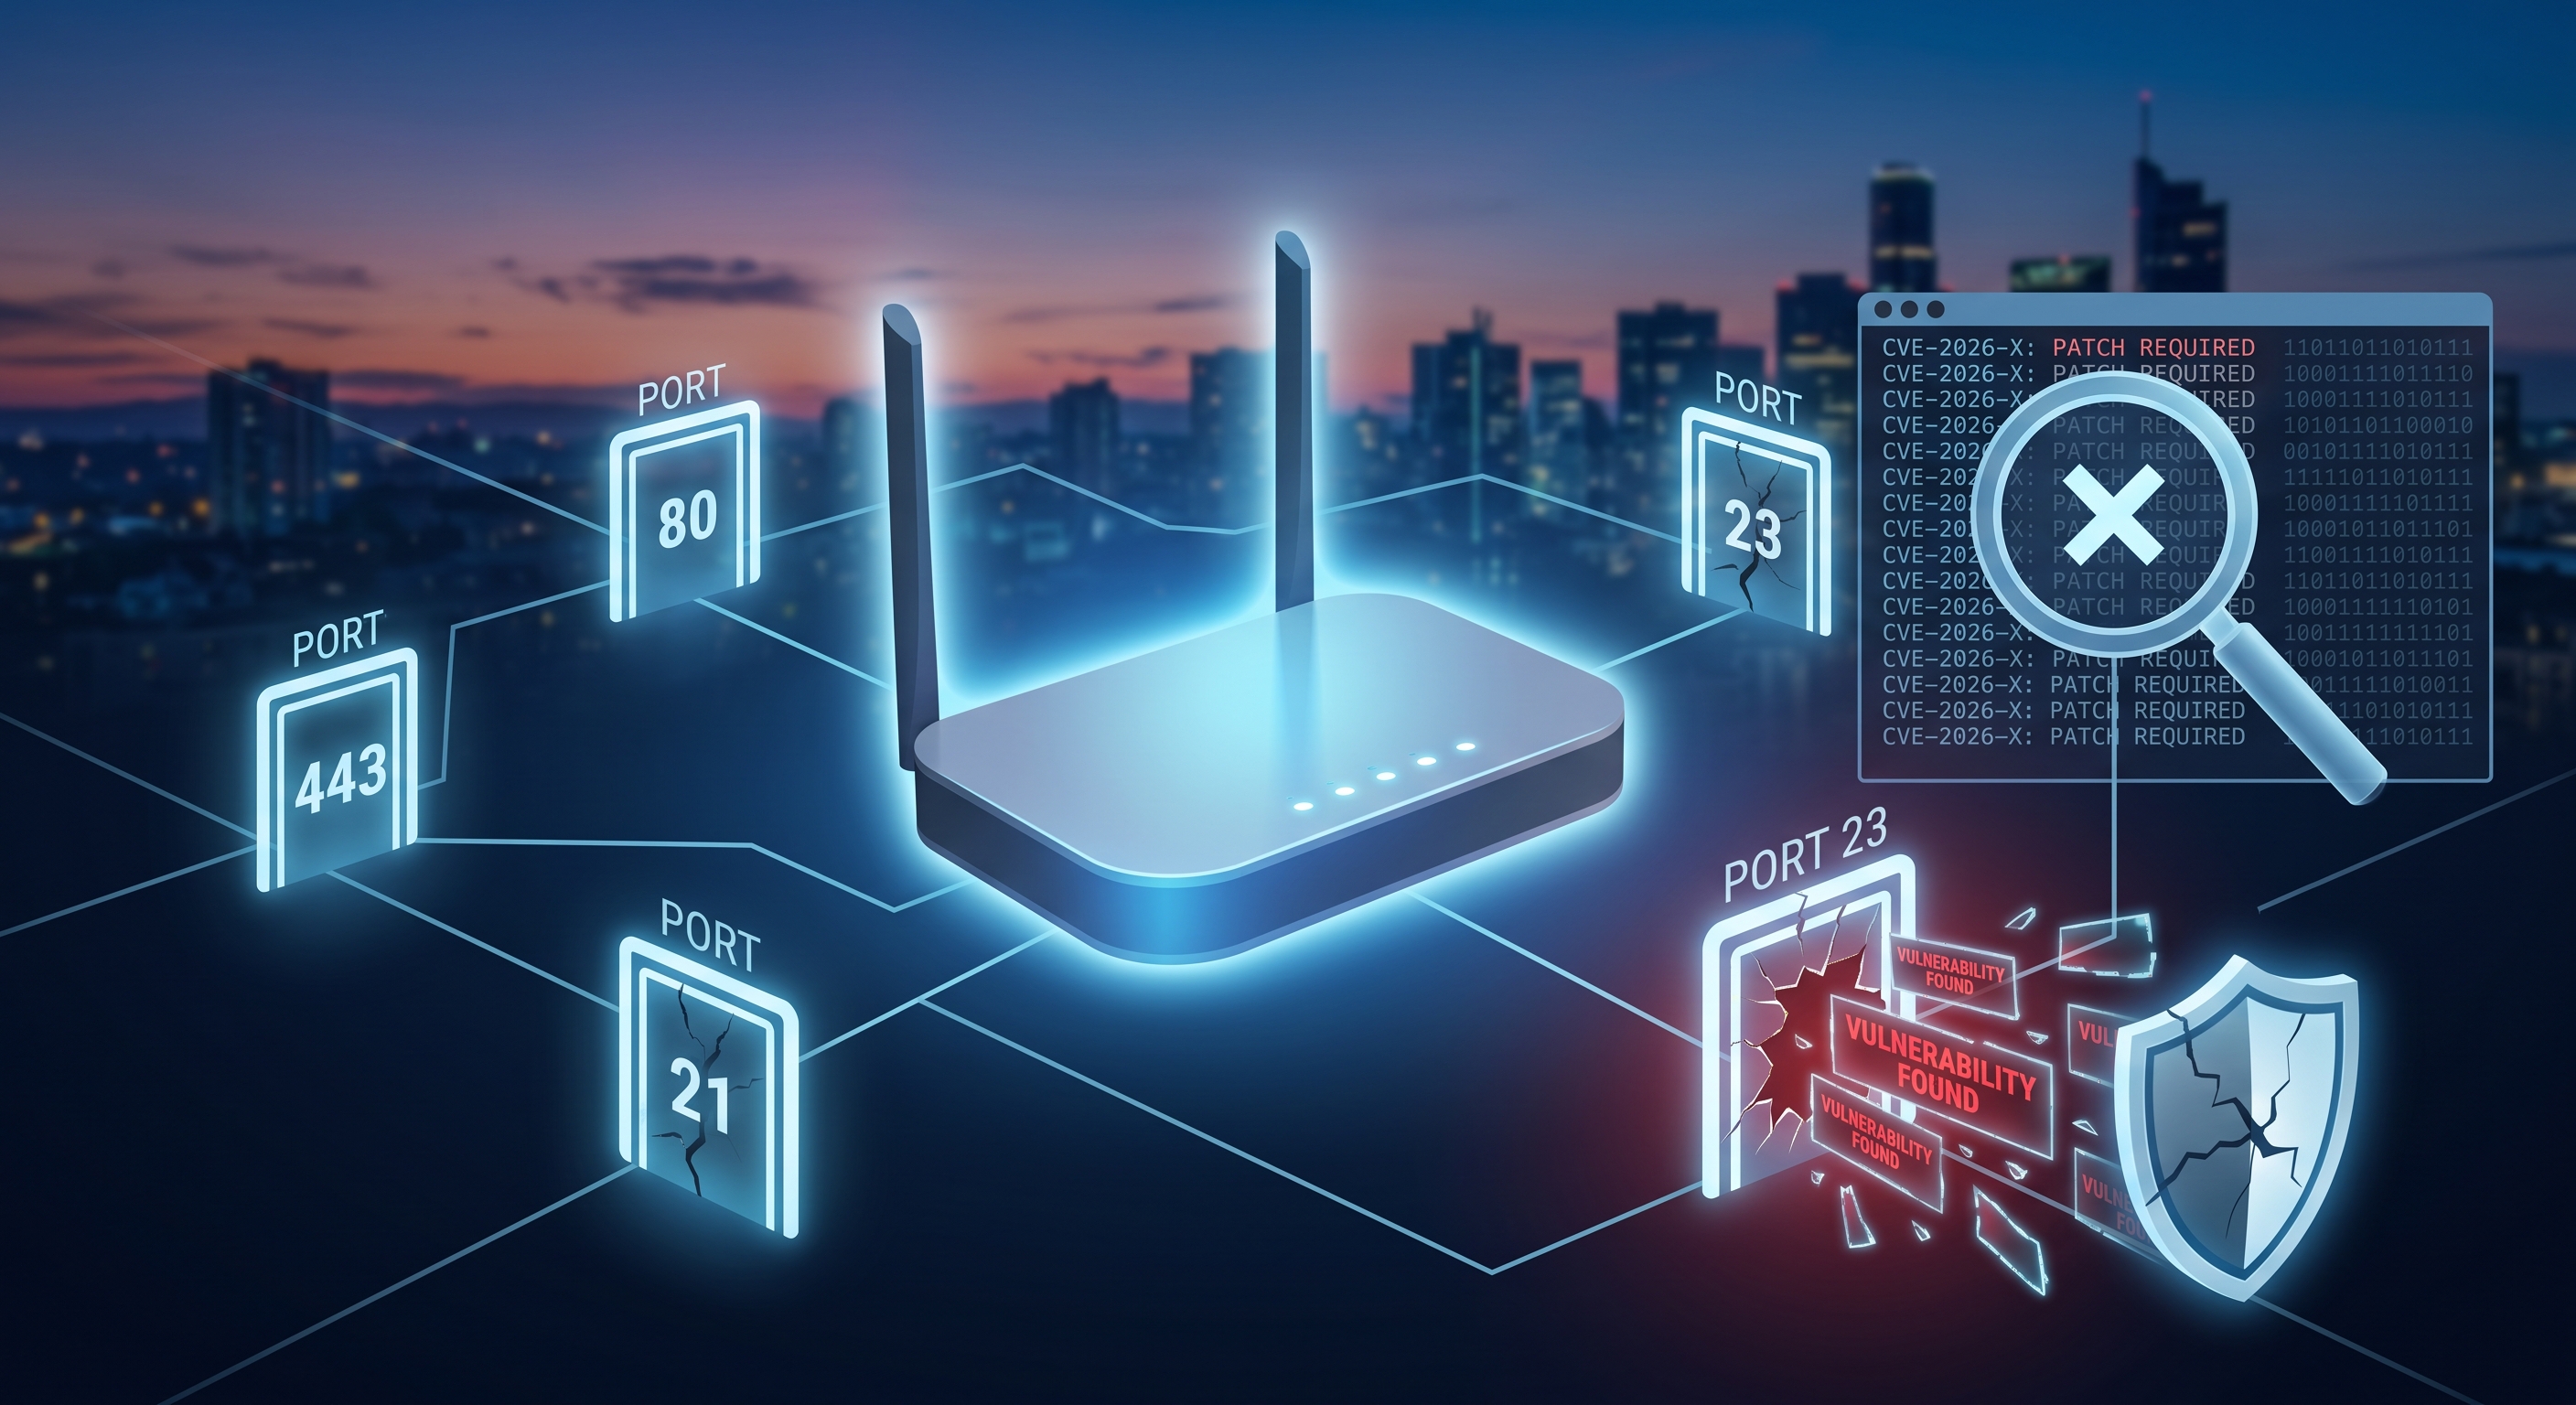
جهاز التوجيه الخاص بك يعمل منذ شهور أو حتى سنوات، ببرنامجه الثابت الأصلي، مع عدد قليل من المنافذ تتصل بالإنترنت دون أي فحص. معظم اختراقات أمن المنازل لا تنجم عن هجمات متطورة، بل عن ثغرات أمنية معروفة ومعلنة لم يتم إصلاحها في الوقت المناسب. إليك كيفية التحقق مما إذا كان جهازك من بينها.
ما هو CVE ولماذا يجب أن تهتم به؟
عند اكتشاف أي ثغرة أمنية في جهاز توجيه أو كاميرا IP أو أي جهاز متصل، يتم تسجيلها علنًا باستخدام مُعرّف CVE (نقاط الضعف والتعرض الشائعة)، ووصف للثغرة، وفي أغلب الأحيان، درجة خطورة تتراوح من 0 إلى 10. هذه البيانات عامة، وتتم إدارتها بواسطة قاعدة بيانات الثغرات الأمنية الوطنية ( NVD ) التابعة للحكومة الأمريكية، ويمكن لأي شخص البحث فيها.
المشكلة ليست في وجود الثغرات الأمنية (CVEs) - فهي تظهر باستمرار في جميع البرامج - ولكن في عدم معرفة ما إذا كانت أي منها تؤثر على جهاز الكمبيوتر الخاص بك أو ما إذا كنت قد قمت بتصحيح ما هو معروف بالفعل بأنه عرضة للاختراق.
ما هي المنافذ المفتوحة وماذا تكشف؟
المنفذ المفتوح هو في الأساس بوابة يتركها أحد الخدمات على جهاز التوجيه أو جهاز الشبكة مفتوحة للاستماع إلى الطلبات. بعضها ضروري (مثل المنفذين 80 و443 إذا كان لديك لوحة تحكم عبر الويب)، ولكن العديد منها يبقى مفتوحًا افتراضيًا دون توثيق مناسب من الشركة المصنعة: الإدارة عن بُعد، وUPnP، وTelnet القديم، وما إلى ذلك.
- المنفذ 23 (Telnet) : بروتوكول غير مشفر، شائع في أجهزة التوجيه القديمة، وغير ضروري تقريبًا اليوم.
- المنفذ 7547 (TR-069) : إدارة المشغل عن بعد؛ إذا تم تكوينه بشكل خاطئ، فقد كان مصدرًا لهجمات ضخمة على أجهزة التوجيه المنزلية.
- المنفذ 1900 (UPnP/SSDP) : يسهل اكتشاف الأجهزة، ولكنه يعرض جهاز التوجيه للخطر إذا لم يتم تأمينه بشكل صحيح.
- فتح منافذ إدارة الويب للإنترنت بدلاً من فتحها للشبكة المحلية فقط.
كيفية فحص جهاز التوجيه الخاص بك في دقائق معدودة
- قم بالاتصال بشبكة Wi-Fi الخاصة بك وافتح تطبيقًا لتحليل الشبكة مثل Net-Analyzer .
- افحص جهاز التوجيه الخاص بك وتحقق من قائمة المنافذ المفتوحة التي تم اكتشافها على الجهاز.
- قارن طراز جهاز التوجيه الخاص بك وبرنامجه الثابت مع قاعدة بيانات الثغرات الأمنية المعروفة (CVEs) لهذا المصنّع؛ تقوم العديد من أدوات التحليل بذلك تلقائيًا عند تحديد الجهاز.
- لاحظ أي ثغرات أمنية ذات خطورة عالية أو حرجة تتطابق مع نموذجك: هذه هي الثغرات التي يجب معالجتها أولاً.
ماذا تفعل إذا ظهرت ثغرة أمنية معروفة؟
- قم بتحديث البرامج الثابتة من لوحة تحكم جهاز التوجيه أو تطبيق الشركة المصنعة؛ معظم الثغرات الأمنية (CVEs) لأجهزة التوجيه المنزلية لديها بالفعل تصحيح متاح، على الرغم من أنه قد لا يتم تثبيته تلقائيًا.
- أغلق المنافذ التي لا تستخدمها : قم بتعطيل Telnet و UPnP والإدارة عن بعد إذا لم تكن بحاجة إليها بشكل خاص.
- قم بتغيير بيانات اعتماد المصنع للوحة التحكم الإدارية؛ فالعديد من الثغرات الأمنية (CVEs) تستغل مجموعات اسم المستخدم/كلمة المرور الافتراضية، وليس فقط عيوب البرمجة.
- استبدل الجهاز إذا لم يعد المصنّع ينشر البرامج الثابتة لهذا الطراز: فالجهاز غير المدعوم يتراكم فيه الثغرات الأمنية غير المصححة إلى أجل غير مسمى.
كم مرة يجب تكرار المراجعة
يكفي إجراء فحص كل بضعة أشهر أو بعد كل تحديث رئيسي للبرامج الثابتة. يتم تحديث قوائم الثغرات الأمنية (CVEs) يوميًا، لذا قد يظهر جهاز توجيه "نظيف" اليوم في قائمة الثغرات الأمنية الشهر المقبل إذا تم نشر ثغرة جديدة لهذا الطراز.
خاتمة
معظم أجهزة التوجيه المنزلية لا تغلق المنافذ غير الضرورية أو تُثبّت آخر التحديثات الأمنية. يمكنك التحقق من طراز جهاز التوجيه الخاص بك من خلال قاعدة بيانات CVE العامة لمعرفة المنافذ المفتوحة للإنترنت، وهو أمر مجاني ولا يستغرق سوى دقائق، ويمنع جهاز التوجيه من أن يصبح أسهل نقطة دخول إلى شبكتك.
