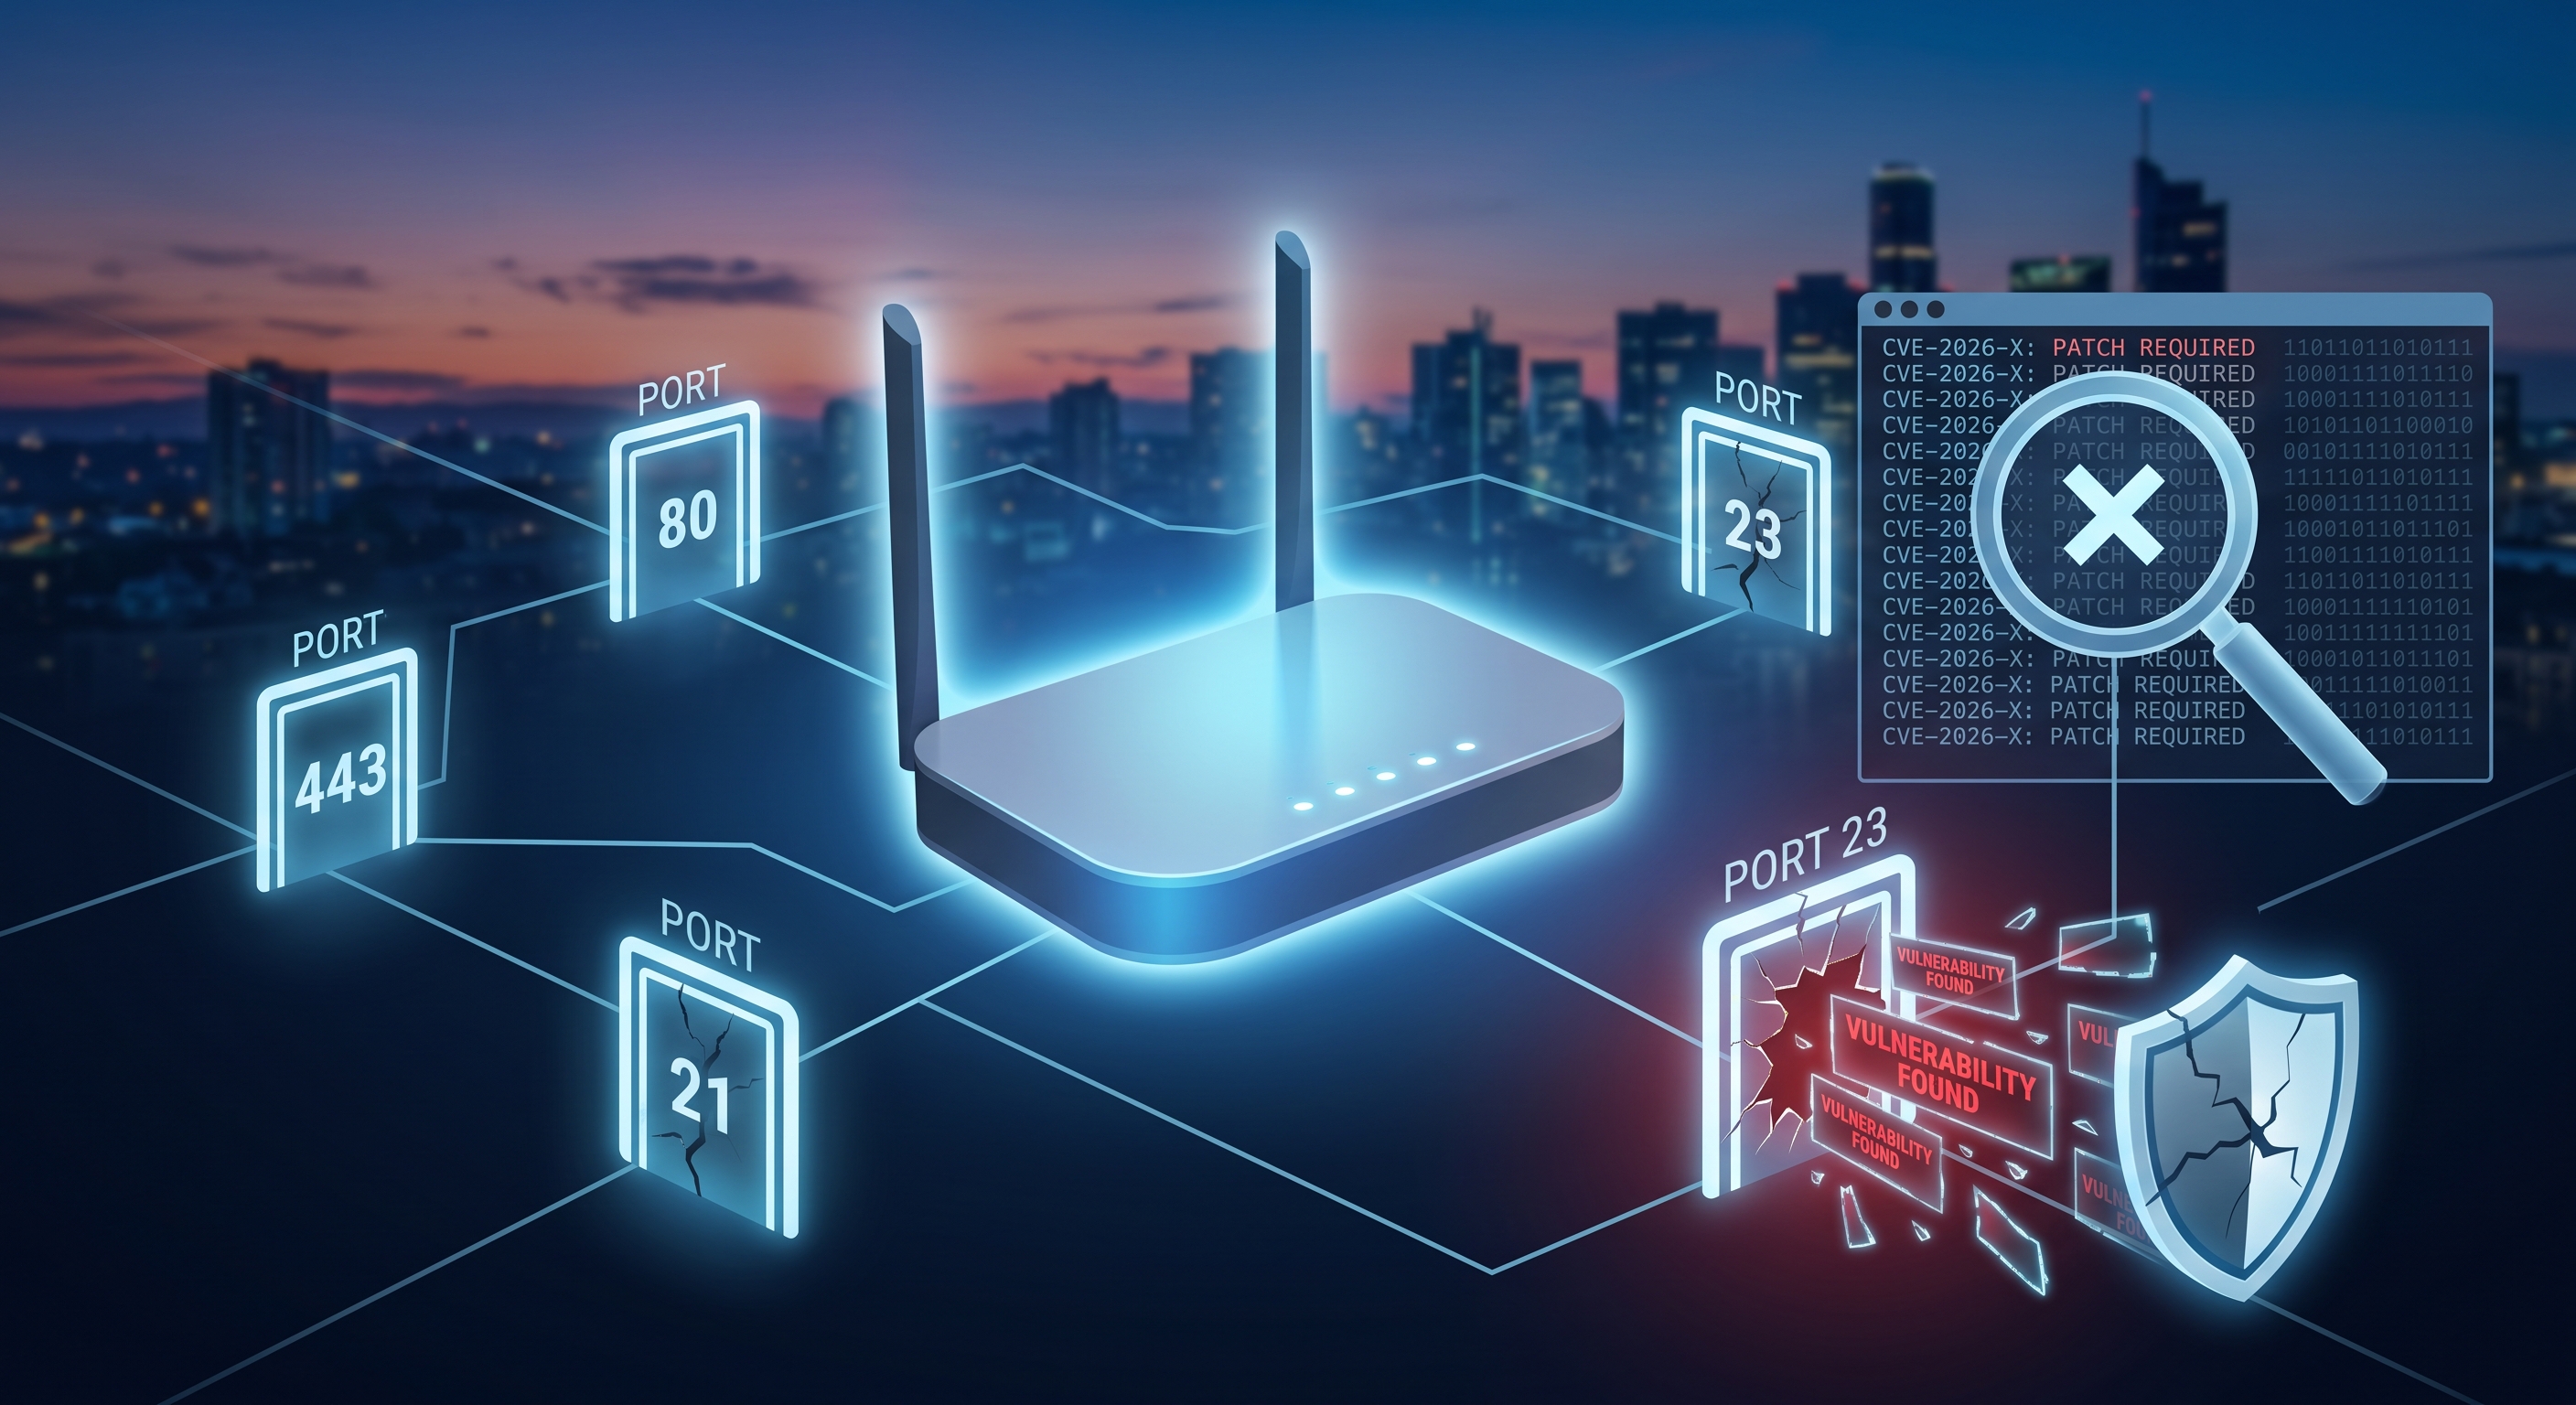
El teu router fa mesos o anys que està encès, amb el firmware que portava de fàbrica i un grapat de ports escoltant a Internet sense que ningú els hagi revisat. La majoria de bretxes domèstiques no vénen d'un atac sofisticat, sinó d'una vulnerabilitat ja coneguda i publicada que ningú no va posar pegats a temps. Així es comprova si la teva n'és una.
Què és una CVE i per què t'hauria d'importar
Cada vegada que es descobreix una fallada de seguretat en un router, una càmera IP o qualsevol dispositiu connectat, es registra públicament amb un identificador CVE (Common Vulnerabilities and Exposures), una descripció de la fallada i, gairebé sempre, una puntuació de gravetat de 0 a 10. Són dades públiques, gestionades pel NVD (National Vulnerability Databa).
El problema no és que existeixin CVEs —apareixen constantment a tot el programari—, sinó no saber si algun afecta el teu propi equip ni tenir pegats el que ja es coneix com a vulnerable.
Què són els ports oberts i què revelen
Un port obert és, bàsicament, una porta que un servei del teu encaminador o d'un dispositiu de la teva xarxa deixa escoltant peticions. Alguns són imprescindibles (el 80/443 si tens un panell web), però molts queden oberts per defecte sense que el fabricant els documenti bé: gestió remota, UPnP, Telnet heretat de fàbrica…
- Port 23 (Telnet) : protocol sense xifrar, habitual en routers antics, gairebé sempre innecessari avui.
- Port 7547 (TR-069) : gestió remota de l'operador; si està mal configurat, ha estat origen datacs massius a routers domèstics.
- Port 1900 (UPnP/SSDP) : facilita que dispositius es descobreixin entre si, però també exposa el router cap a fora si no està ben fitat.
- Ports dadministració web oberts cap a Internet en lloc de només cap a la xarxa local.
Com comprovar el teu propi router en uns minuts
- Connecta't a la teva xarxa Wi-Fi i obre una app d'anàlisi de xarxa com Net-Analyzer .
- Escaneja el teu router i revisa el llistat de ports oberts detectats al dispositiu.
- Compara el model i firmware del teu router amb la base de dades de CVEs conegudes per a aquest fabricant; moltes eines danàlisi ho fan automàticament en identificar el dispositiu.
- Anota qualsevol CVE amb severitat ALTA o CRÍTICA que coincideixi amb el teu model: són les que cal resoldre primer.
Què fer si apareix una vulnerabilitat coneguda
- Actualitza el microprogramari des del panell del router o l'app del fabricant; la majoria de CVEs de routers domèstics ja tenen pegat disponible, encara que no s'instal·li sol.
- Tanca els ports que no facis servir : desactiva Telnet, UPnP i la gestió remota si no la necessites expressament.
- Canvieu les credencials de fàbrica del panell d'administració; moltes CVEs exploten combinacions d'usuari/contrasenya per defecte, no només errors de codi.
- Substitueix l'equip si el fabricant ja no publica firmware per a aquest model: un router sense suport acumula vulnerabilitats sense pegats indefinidament.
Amb quina freqüència repetir la revisió
Només cal una revisió cada pocs mesos o després de cada actualització de firmware important. Les bases de dades de CVEs s'actualitzen diàriament, així que un router «net» avui pot aparèixer en una llista de vulnerabilitats el mes que ve si es publica una fallada nova per a aquest model.
Conclusió
La majoria de routers domèstics mai no han tancat un port que no necessiten ni han instal·lat la darrera actualització de seguretat. Creuar el model del teu equip amb la base de dades pública de CVEs i revisar quins ports té oberts cap a Internet és gratuït, triga minuts i evita ser la porta d'entrada més fàcil de la teva xarxa.
