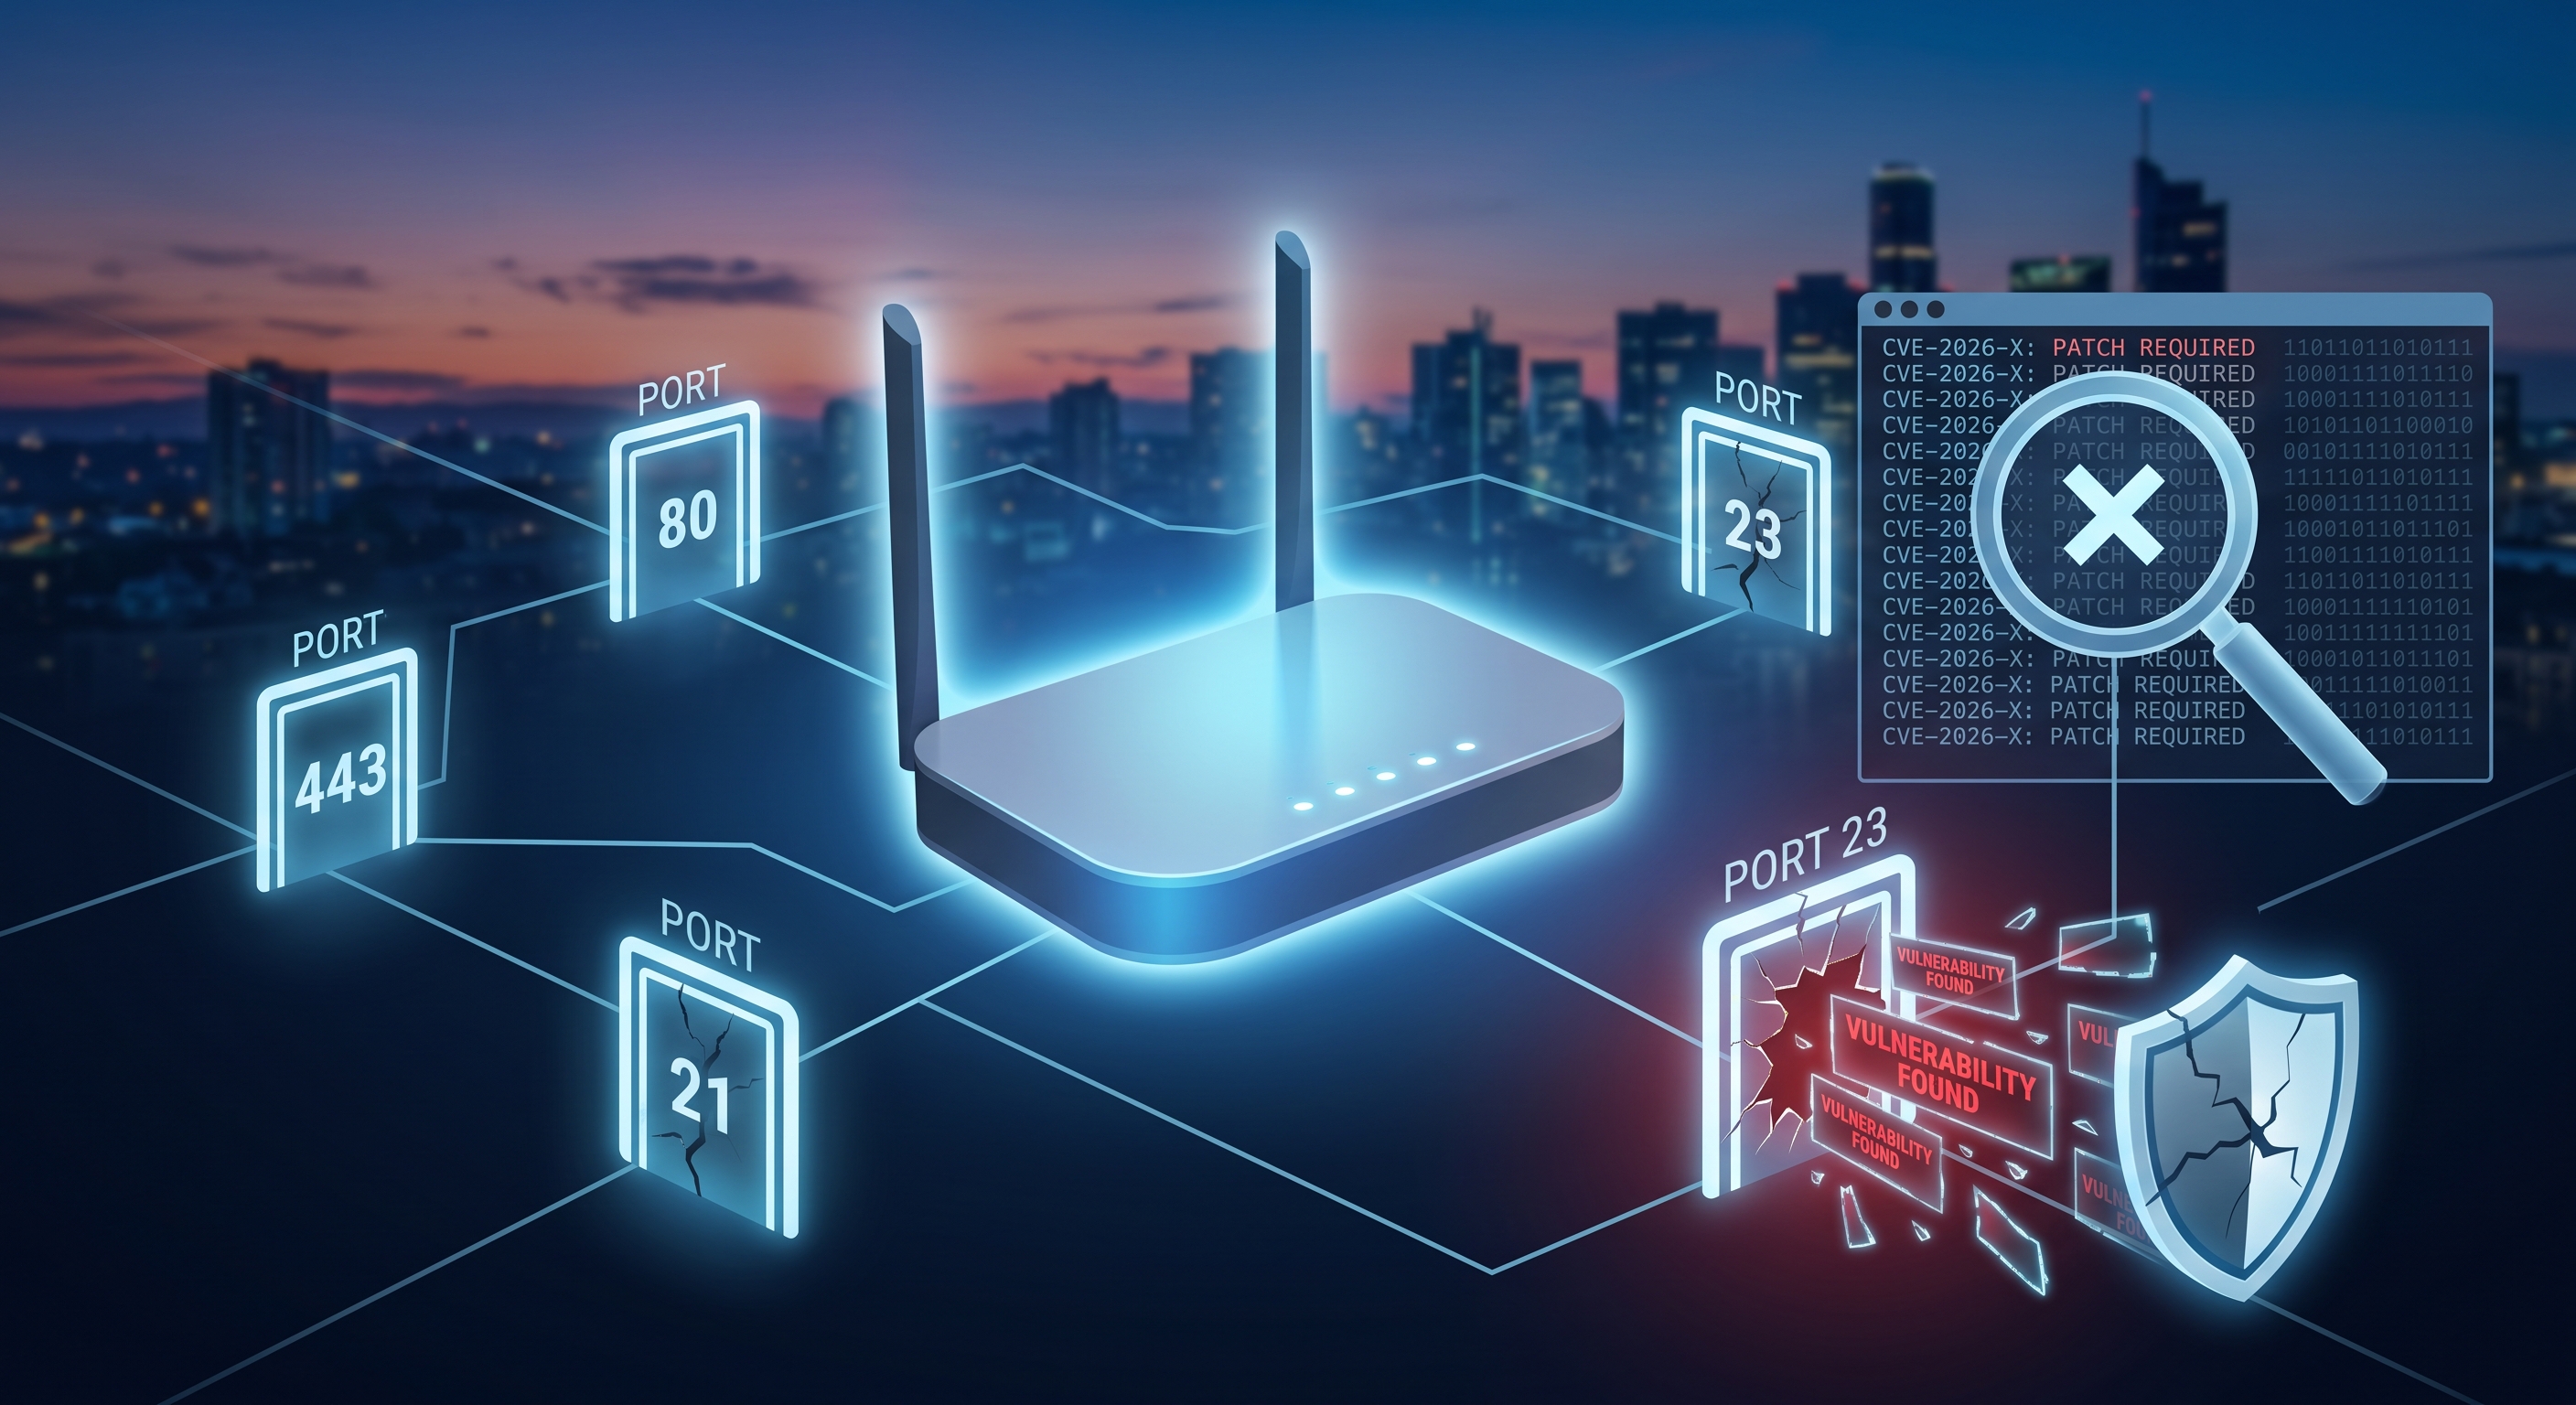
Ο δρομολογητής σας είναι ενεργοποιημένος εδώ και μήνες ή και χρόνια, εκτελώντας το εργοστασιακό του υλικολογισμικό, με μια χούφτα θύρες να ακούνε το διαδίκτυο χωρίς να τις ελέγχει κανείς. Οι περισσότερες παραβιάσεις της οικιακής ασφάλειας δεν προέρχονται από εξελιγμένες επιθέσεις, αλλά από γνωστά και δημόσια γνωστοποιημένα τρωτά σημεία που δεν διορθώθηκαν εγκαίρως. Δείτε πώς μπορείτε να ελέγξετε αν το δικό σας είναι ένα από αυτά.
Τι είναι το CVE και γιατί πρέπει να σας ενδιαφέρει;
Κάθε φορά που ανακαλύπτεται ένα ελάττωμα ασφαλείας σε έναν δρομολογητή, μια κάμερα IP ή οποιαδήποτε συνδεδεμένη συσκευή, αυτό καταγράφεται δημόσια με ένα αναγνωριστικό CVE (Κοινά τρωτά σημεία και εκθέσεις), μια περιγραφή του ελαττώματος και, σχεδόν πάντα, μια βαθμολογία σοβαρότητας από 0 έως 10. Αυτά τα δεδομένα είναι δημόσια, διαχειρίζονται από την Εθνική Βάση Δεδομένων για Τρωτά Σημεία ( NVD ) της κυβέρνησης των ΗΠΑ και μπορούν να αναζητηθούν από οποιονδήποτε.
Το πρόβλημα δεν είναι ότι υπάρχουν CVE —εμφανίζονται συνεχώς σε κάθε λογισμικό— αλλά ότι δεν γνωρίζετε εάν κάποια επηρεάζουν τον δικό σας υπολογιστή ή ότι έχετε διορθώσει κάτι που είναι ήδη γνωστό ότι είναι ευάλωτο.
Τι είναι οι ανοιχτές θύρες και τι αποκαλύπτουν;
Μια ανοιχτή θύρα είναι ουσιαστικά μια πύλη που μια υπηρεσία στον δρομολογητή ή τη συσκευή δικτύου σας αφήνει ανοιχτή για να ακούει αιτήματα. Ορισμένες είναι απαραίτητες (όπως οι θύρες 80 και 443 εάν έχετε πίνακα ελέγχου ιστού), αλλά πολλές μένουν ανοιχτές από προεπιλογή χωρίς την κατάλληλη τεκμηρίωση από τον κατασκευαστή: απομακρυσμένη διαχείριση, UPnP, παλαιό Telnet κ.λπ.
- Θύρα 23 (Telnet) : μη κρυπτογραφημένο πρωτόκολλο, συνηθισμένο σε παλαιότερους δρομολογητές, σχεδόν πάντα περιττό σήμερα.
- Θύρα 7547 (TR-069) : διαχείριση από απόσταση από τον χειριστή. Εάν έχει ρυθμιστεί λανθασμένα, έχει αποτελέσει πηγή μαζικών επιθέσεων σε οικιακούς δρομολογητές.
- Θύρα 1900 (UPnP/SSDP) : διευκολύνει την ανακάλυψη συσκευών, αλλά εκθέτει επίσης τον δρομολογητή εάν δεν είναι σωστά ασφαλισμένος.
- Οι θύρες διαχείρισης ιστού ανοίγουν στο Διαδίκτυο αντί μόνο στο τοπικό δίκτυο.
Πώς να ελέγξετε τον δικό σας δρομολογητή σε λίγα λεπτά
- Συνδεθείτε στο δίκτυό σας Wi-Fi και ανοίξτε μια εφαρμογή ανάλυσης δικτύου, όπως το Net-Analyzer .
- Σαρώστε τον δρομολογητή σας και ελέγξτε τη λίστα με τις ανοιχτές θύρες που εντοπίστηκαν στη συσκευή.
- Συγκρίνετε το μοντέλο και το υλικολογισμικό του δρομολογητή σας με τη βάση δεδομένων γνωστών CVE για τον συγκεκριμένο κατασκευαστή. Πολλά εργαλεία ανάλυσης το κάνουν αυτό αυτόματα όταν αναγνωρίζουν τη συσκευή.
- Σημειώστε τυχόν CVE με ΥΨΗΛΗ ή ΚΡΙΣΙΜΗ σοβαρότητα που ταιριάζουν με το μοντέλο σας: αυτά είναι που πρέπει να αντιμετωπιστούν πρώτα.
Τι να κάνετε εάν εμφανιστεί μια γνωστή ευπάθεια
- Ενημερώστε το υλικολογισμικό από τον πίνακα ελέγχου του δρομολογητή ή από την εφαρμογή του κατασκευαστή. Τα περισσότερα CVE για οικιακούς δρομολογητές διαθέτουν ήδη μια διαθέσιμη ενημέρωση κώδικα, αν και ενδέχεται να μην εγκατασταθεί αυτόματα.
- Κλείστε τις θύρες που δεν χρησιμοποιείτε : απενεργοποιήστε το Telnet, το UPnP και την απομακρυσμένη διαχείριση, εάν δεν το χρειάζεστε συγκεκριμένα.
- Αλλάξτε τα εργοστασιακά διαπιστευτήρια του πίνακα διαχειριστή. Πολλά CVE εκμεταλλεύονται τους προεπιλεγμένους συνδυασμούς ονόματος χρήστη/κωδικού πρόσβασης, όχι μόνο ελαττώματα κώδικα.
- Αντικαταστήστε τον εξοπλισμό εάν ο κατασκευαστής δεν δημοσιεύει πλέον υλικολογισμικό για αυτό το μοντέλο: ένας μη υποστηριζόμενος δρομολογητής συσσωρεύει αδικαιολόγητα αδυναμίες που δεν έχουν διορθωθεί.
Πόσο συχνά να επαναλαμβάνεται η αξιολόγηση
Ένας έλεγχος κάθε λίγους μήνες ή μετά από κάθε σημαντική ενημέρωση υλικολογισμικού είναι αρκετός. Τα CVE ενημερώνονται καθημερινά, επομένως ένας δρομολογητής που είναι "καθαρός" σήμερα ενδέχεται να εμφανιστεί σε μια λίστα ευπαθειών τον επόμενο μήνα, εάν δημοσιευτεί ένα νέο ελάττωμα για αυτό το μοντέλο.
Σύναψη
Οι περισσότεροι οικιακοί δρομολογητές δεν έχουν κλείσει ποτέ περιττές θύρες ούτε έχουν εγκαταστήσει την πιο πρόσφατη ενημέρωση ασφαλείας. Η διασταύρωση του μοντέλου του δρομολογητή σας με τη δημόσια βάση δεδομένων CVE για να δείτε ποιες θύρες είναι ανοιχτές στο διαδίκτυο είναι δωρεάν, διαρκεί μόνο λίγα λεπτά και εμποδίζει τον δρομολογητή σας να γίνει το ευκολότερο σημείο εισόδου στο δικό σας δίκτυο.
