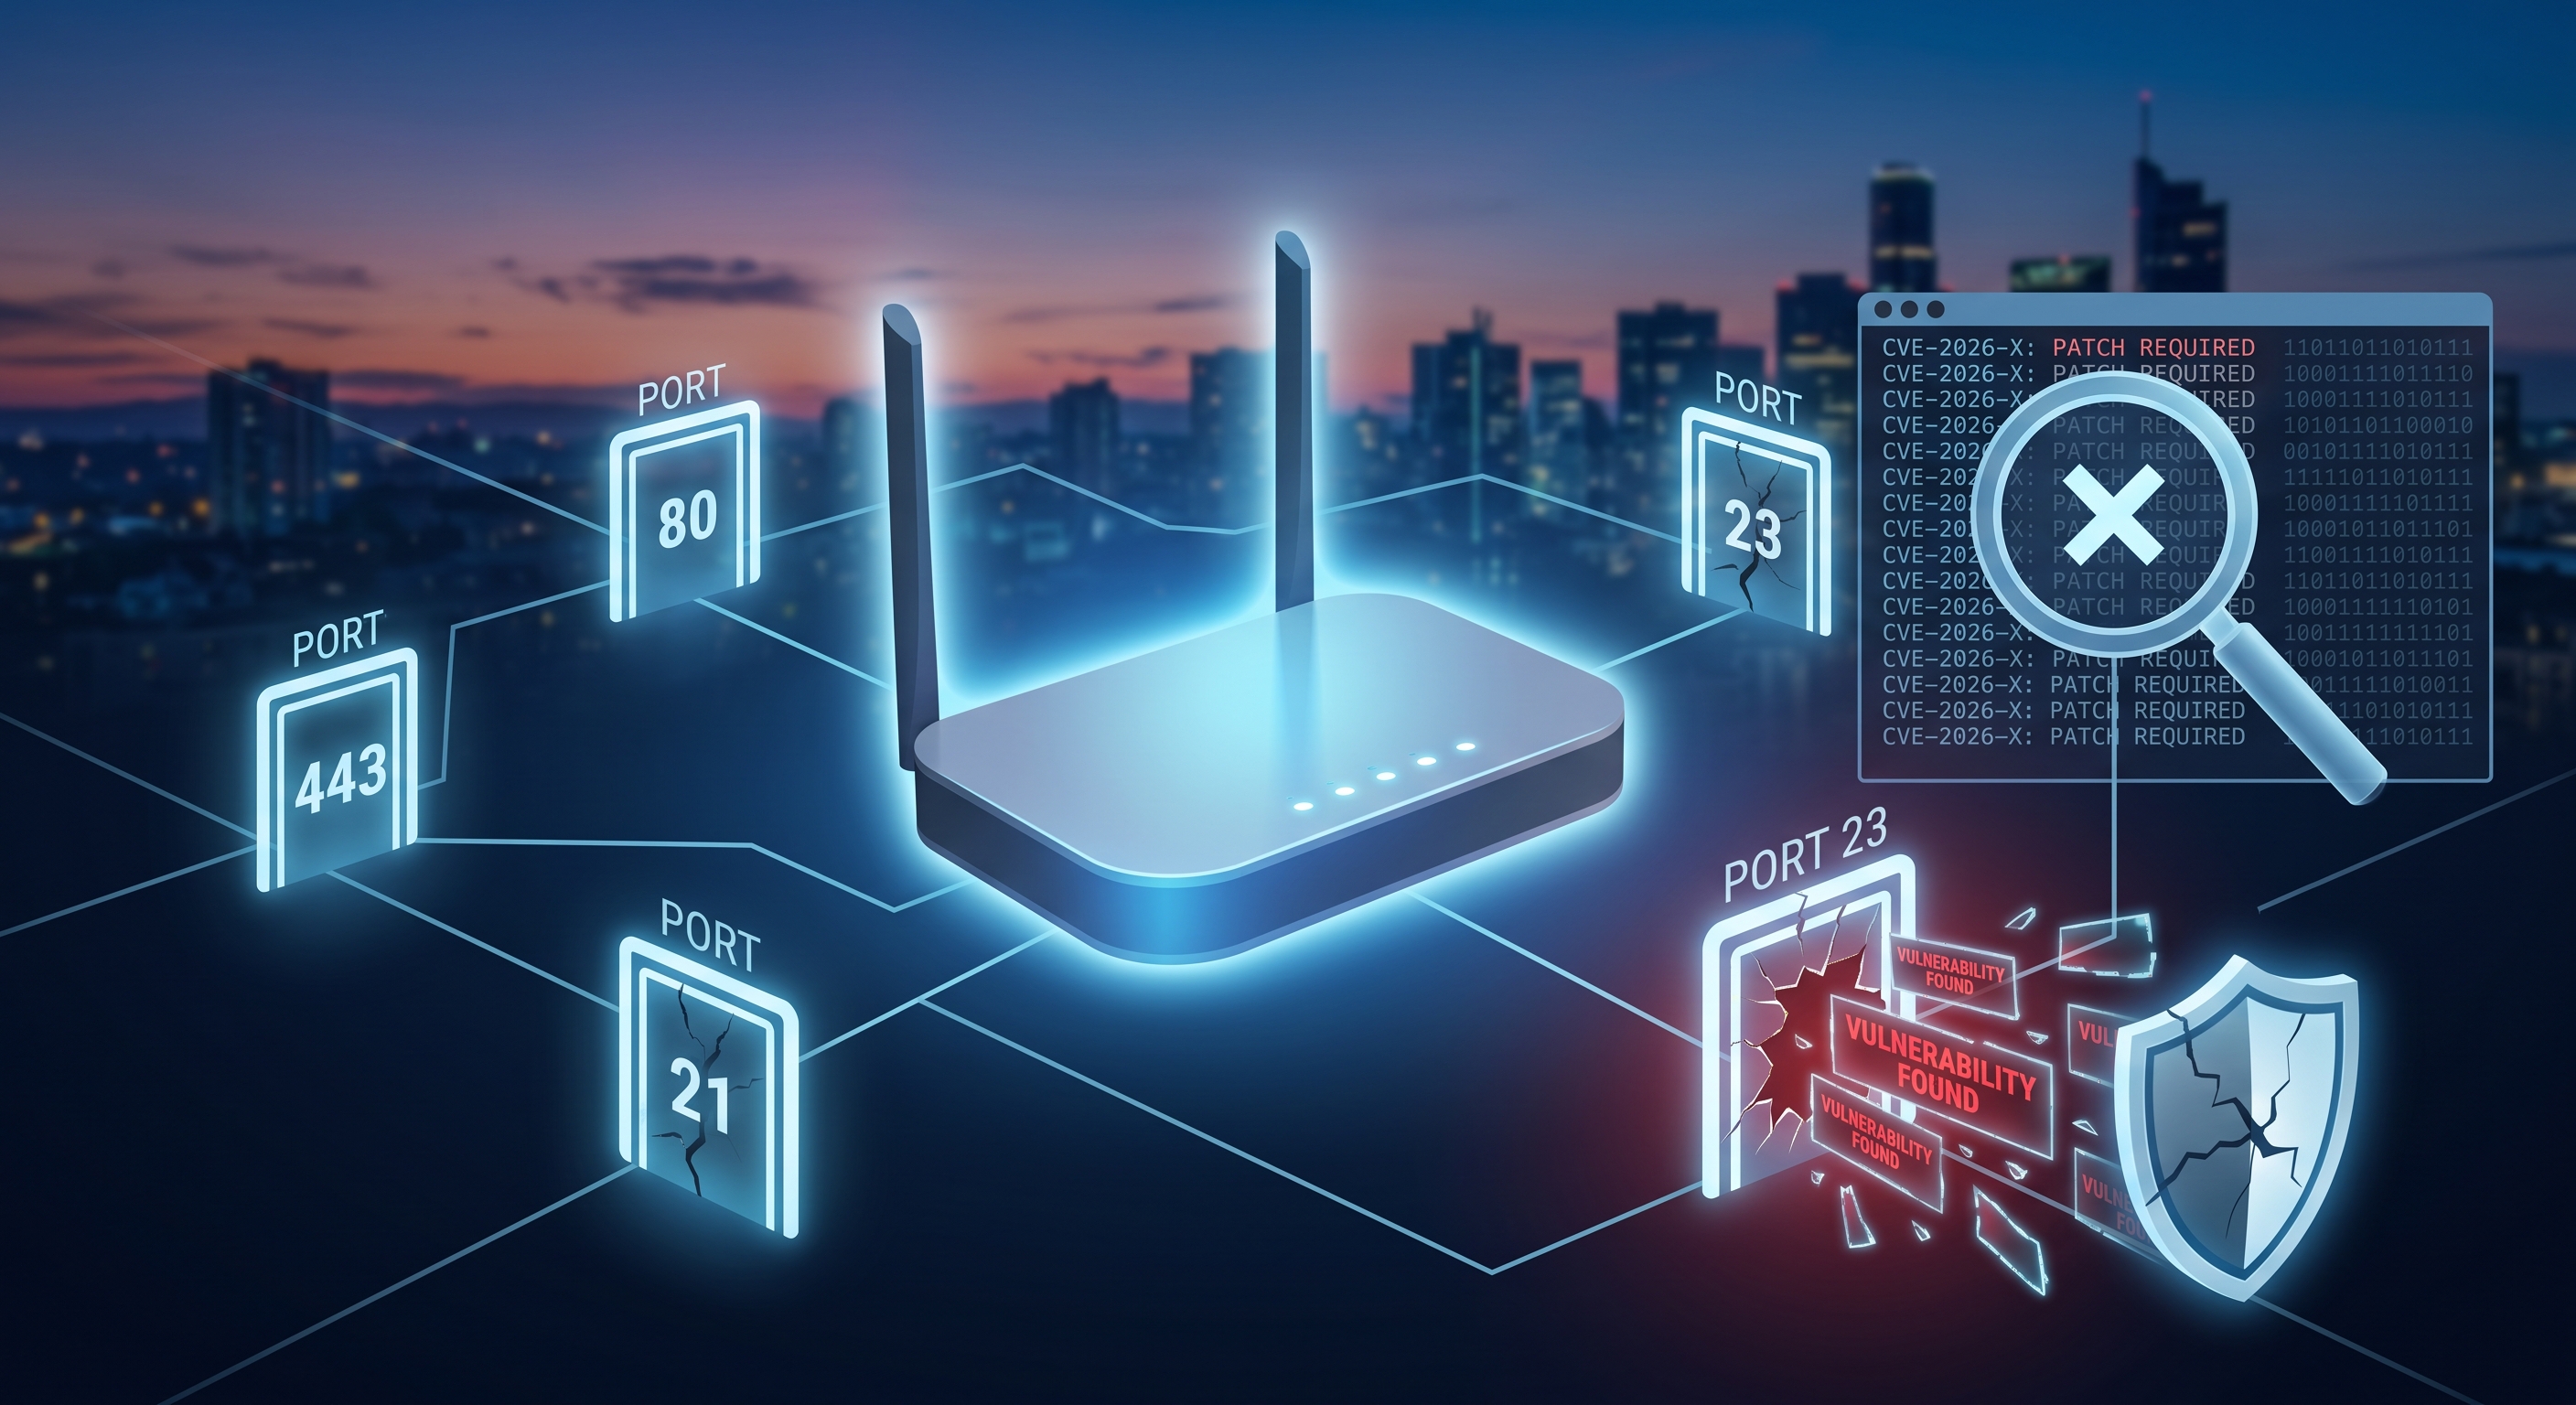
Zure bideratzailea hilabeteak edo urteak daramatza piztuta, fabrikako firmwarea exekutatzen, eta portu gutxi batzuek internet entzuten dute inork egiaztatu gabe. Etxeko segurtasun-urraketa gehienak ez dira eraso sofistikatuetatik sortzen, baizik eta garaiz konpondu ez diren ahultasun ezagun eta publikoki agerian utzietatik. Hona hemen zurea horietako bat den egiaztatzeko modua.
Zer da CVE bat eta zergatik axola izan beharko litzaizuke?
Router, IP kamera edo konektatutako edozein gailutan segurtasun-akats bat aurkitzen den bakoitzean, publikoki erregistratzen da CVE (Common Vulnerabilities and Exposures) identifikatzaile batekin, akatsaren deskribapen batekin eta, ia beti, 0tik 10era bitarteko larritasun-puntuazio batekin. Datu hauek publikoak dira, AEBetako gobernuaren NVD (National Vulnerability Database) erakundeak kudeatzen ditu, eta edonork bila ditzake.
Arazoa ez da CVEak existitzen direla —software guztietan etengabe agertzen dira—, baizik eta zure ordenagailuari eragiten dion ala ez jakitea edo zaurgarria dela jakina den zerbait konpondu izana.
Zer dira portu irekiak eta zer agerian uzten dute?
Ataka irekia, funtsean, zure bideratzailearen edo sareko gailuaren zerbitzu batek eskaerak entzuteko irekita uzten duen pasabide bat da. Batzuk ezinbestekoak dira (adibidez, 80 eta 443 atakak, web kontrol panel bat baduzu), baina asko lehenespenez irekita uzten dira fabrikatzailearen dokumentazio egokirik gabe: urruneko kudeaketa, UPnP, Telnet zaharra, etab.
- 23. ataka (Telnet) : enkriptatu gabeko protokoloa, bideratzaile zaharretan ohikoa, gaur egun ia beti beharrezkoa ez dena.
- 7547 ataka (TR-069) : urruneko operadorearen kudeaketa; gaizki konfiguratuta badago, etxeko bideratzaileen aurkako eraso masiboen iturria izan da.
- 1900 ataka (UPnP/SSDP) : gailuak aurkitzea errazten du, baina bideratzailea agerian uzten du behar bezala babestuta ez badago.
- Web administrazio atakak Internetera irekitzen dira, tokiko sarera soilik ireki beharrean.
Nola egiaztatu zure bideratzailea minutu gutxitan
- Konektatu zure Wi-Fi sarera eta ireki sare-analisi aplikazio bat , Net-Analyzer bezalakoa.
- Eskaneatu zure bideratzailea eta egiaztatu gailuan detektatutako portu irekien zerrenda.
- Konparatu zure bideratzailearen modeloa eta firmwarea fabrikatzaile horren CVE ezagunen datu-basearekin; analisi tresna askok automatikoki egiten dute hau gailua identifikatzen dutenean.
- Hartu kontuan zure ereduarekin bat datozen larritasun HANDIA edo KRITIKOA duten CVE guztiak: hauek dira lehenengo konpondu beharrekoak.
Zer egin ahultasun ezagun bat agertzen bada
- Eguneratu firmwarea bideratzailearen kontrol paneletik edo fabrikatzailearen aplikaziotik; etxeko bideratzaileentzako CVE gehienek badute adabaki bat eskuragarri, nahiz eta baliteke automatikoki ez instalatzea.
- Itxi erabiltzen ez dituzun atakak : desgaitu Telnet, UPnP eta urruneko kudeaketa bereziki behar ez badituzu.
- Aldatu administrazio-paneleko fabrika-kredentzialak ; CVE askok erabiltzaile-izen/pasahitz konbinazio lehenetsiak ustiatzen dituzte, ez bakarrik kode-akatsak.
- Ordeztu ekipamendua fabrikatzaileak modelo horretarako firmwarea argitaratzen ez badu: bideratzaile bateraezin batek konpondu gabeko ahultasunak mugagabe metatzen ditu.
Zenbat aldiz errepikatu berrikuspena
Hilabete batzuk igaro ondoren edo firmware eguneratze nagusi bakoitzaren ondoren egiaztapena egitea nahikoa da. CVEak egunero eguneratzen dira, beraz, gaur egun "garbia" dagoen bideratzaile bat ahultasunen zerrenda batean ager daiteke datorren hilean, modelo horretarako akats berri bat argitaratzen bada.
Ondorioa
Etxeko bideratzaile gehienek ez dituzte inoiz beharrezkoak ez diren atakak itxi edo azken segurtasun eguneraketa instalatu. Zure bideratzailearen modeloa CVE datu-base publikoarekin gurutzatzea, interneterako zein ataka dauden irekita ikusteko, doakoa da, minutu batzuk besterik ez ditu behar eta zure bideratzailea zure sarera sartzeko puntu errazena bihurtzea eragozten du.
