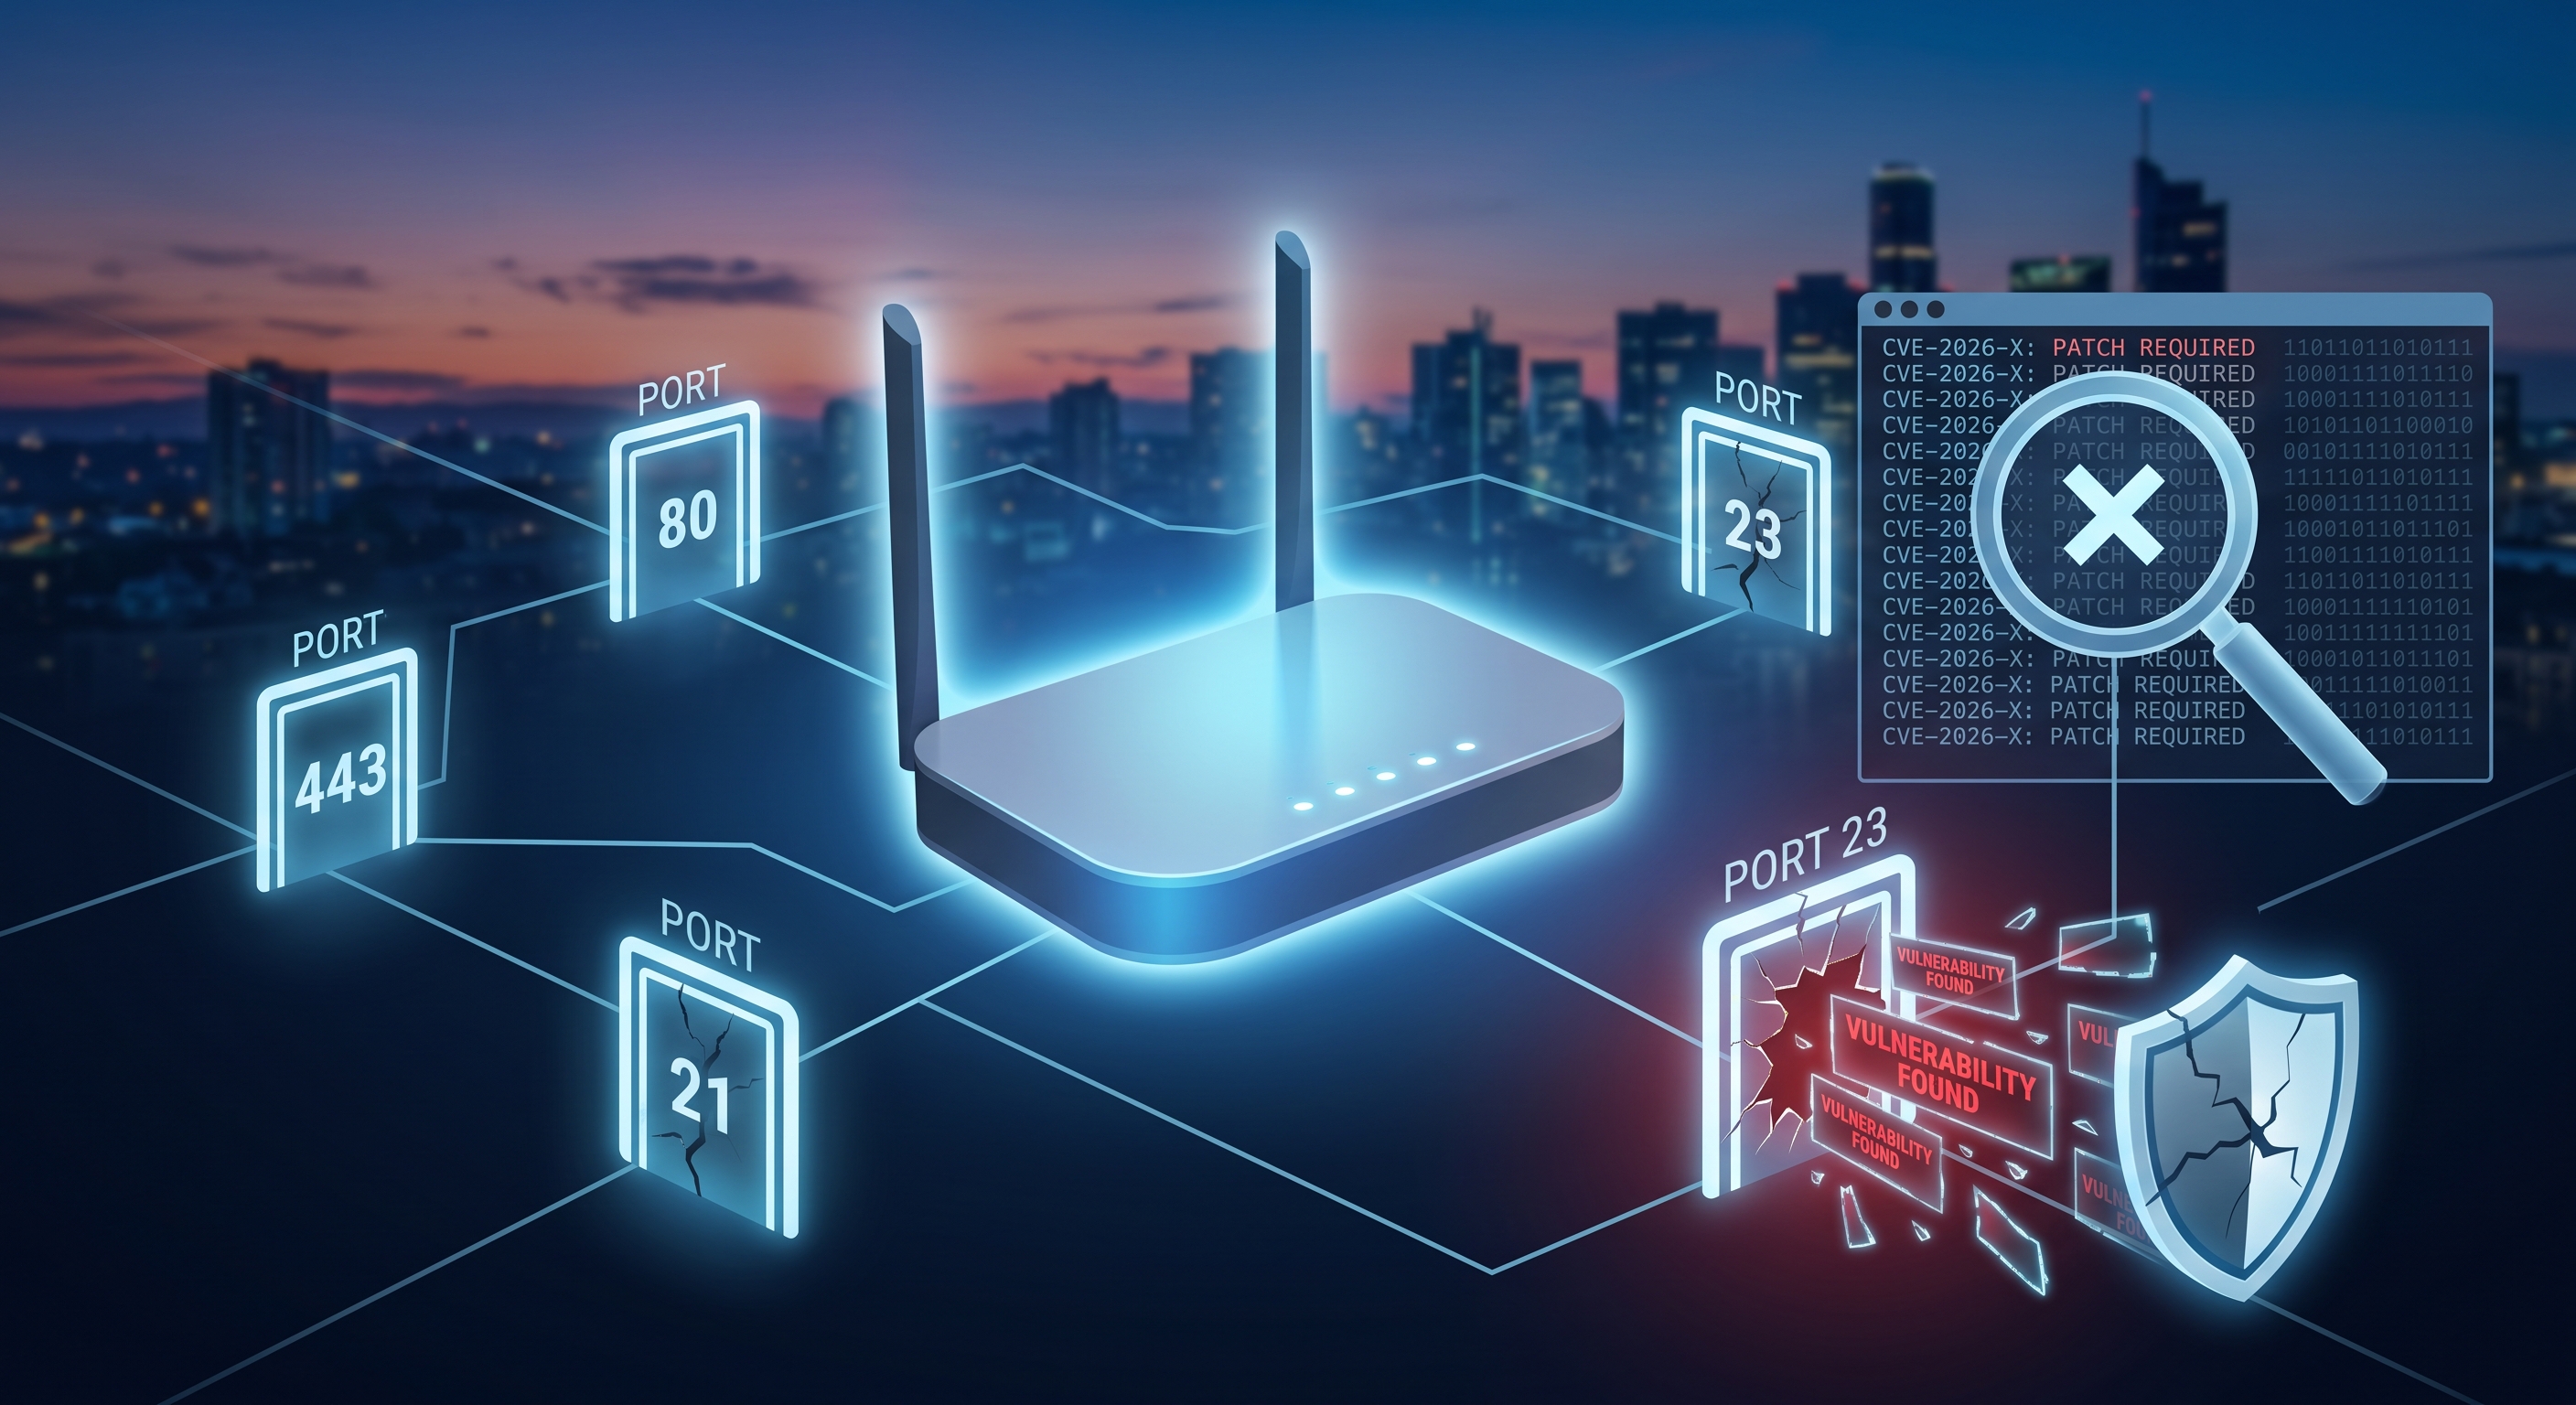
Je router staat al maanden of zelfs jaren aan met de fabrieksfirmware, en een handvol poorten luistert onbeheerd naar internet. De meeste beveiligingslekken in woningen komen niet voort uit geavanceerde aanvallen, maar uit bekende en openbaar gemaakte kwetsbaarheden die niet tijdig zijn verholpen. Zo kun je controleren of jouw router er een van is.
Wat is een CVE en waarom zou u zich erom moeten bekommeren?
Wanneer er een beveiligingslek wordt ontdekt in een router, IP-camera of ander aangesloten apparaat, wordt dit openbaar geregistreerd met een CVE -identificatiecode (Common Vulnerabilities and Exposures), een beschrijving van het lek en, bijna altijd, een ernstscore van 0 tot 10. Deze gegevens zijn openbaar, worden beheerd door de NVD (National Vulnerability Database) van de Amerikaanse overheid en kunnen door iedereen worden geraadpleegd.
Het probleem is niet dat CVE's bestaan – die duiken constant op in alle software – maar dat je niet weet of er CVE's zijn die je eigen computer treffen , of dat je de beveiligingslekken die al bekend zijn, hebt gepatcht.
Wat zijn open poorten en wat onthullen ze?
Een open poort is in feite een toegangspoort die een service op uw router of netwerkapparaat open laat staan om verzoeken te ontvangen. Sommige poorten zijn essentieel (zoals poorten 80 en 443 als u een webgebaseerd controlepaneel hebt), maar veel poorten staan standaard open zonder de juiste documentatie van de fabrikant: beheer op afstand, UPnP, de oude Telnet-standaard, enzovoort.
- Poort 23 (Telnet) : onversleuteld protocol, gebruikelijk in oudere routers, tegenwoordig bijna altijd overbodig.
- Poort 7547 (TR-069) : beheer op afstand door de operator; bij verkeerde configuratie is deze poort de bron geweest van grootschalige aanvallen op routers voor thuisgebruik.
- Poort 1900 (UPnP/SSDP) : maakt het mogelijk om apparaten te detecteren, maar stelt de router ook bloot als deze niet goed beveiligd is.
- De webbeheerpoorten zijn toegankelijk via het internet in plaats van alleen via het lokale netwerk.
Zo controleer je binnen enkele minuten je eigen router.
- Maak verbinding met je wifi-netwerk en open een netwerkanalyse-app zoals Net-Analyzer .
- Scan je router en controleer de lijst met open poorten die op het apparaat zijn gedetecteerd.
- Vergelijk het model en de firmware van uw router met de database van bekende CVE's voor die fabrikant; veel analysetools doen dit automatisch wanneer ze het apparaat identificeren.
- Noteer alle CVE's met een HOGE of KRITISCHE ernst die overeenkomen met uw model: deze moeten als eerste worden aangepakt.
Wat te doen als een bekende kwetsbaarheid zich voordoet?
- Update de firmware via het configuratiescherm van de router of de app van de fabrikant; voor de meeste CVE's voor thuisrouters is al een patch beschikbaar, hoewel deze mogelijk niet automatisch wordt geïnstalleerd.
- Sluit de poorten die u niet gebruikt : schakel Telnet, UPnP en beheer op afstand uit als u dit niet specifiek nodig hebt.
- Wijzig de standaard inloggegevens van het beheerderspaneel; veel CVE's maken misbruik van standaard gebruikersnaam/wachtwoordcombinaties, niet alleen van codefouten.
- Vervang de apparatuur als de fabrikant geen firmware meer voor dat model uitbrengt: een router die niet langer wordt ondersteund, blijft onbeperkt onopgeloste beveiligingslekken bevatten.
Hoe vaak moet de beoordeling worden herhaald?
Een controle om de paar maanden of na elke grote firmware-update is voldoende. CVE's worden dagelijks bijgewerkt, dus een router die vandaag "schoon" is, kan volgende maand op een lijst met kwetsbaarheden verschijnen als er een nieuwe kwetsbaarheid voor dat model wordt gepubliceerd.
Conclusie
De meeste routers voor thuisgebruik hebben nooit onnodige poorten gesloten of de nieuwste beveiligingsupdate geïnstalleerd. Het is gratis, kost slechts enkele minuten en je kunt zo controleren welke poorten van je router openstaan voor internet door het model te vergelijken met de openbare CVE-database. Zo voorkom je dat je router de gemakkelijkste toegangspoort tot je eigen netwerk wordt.
