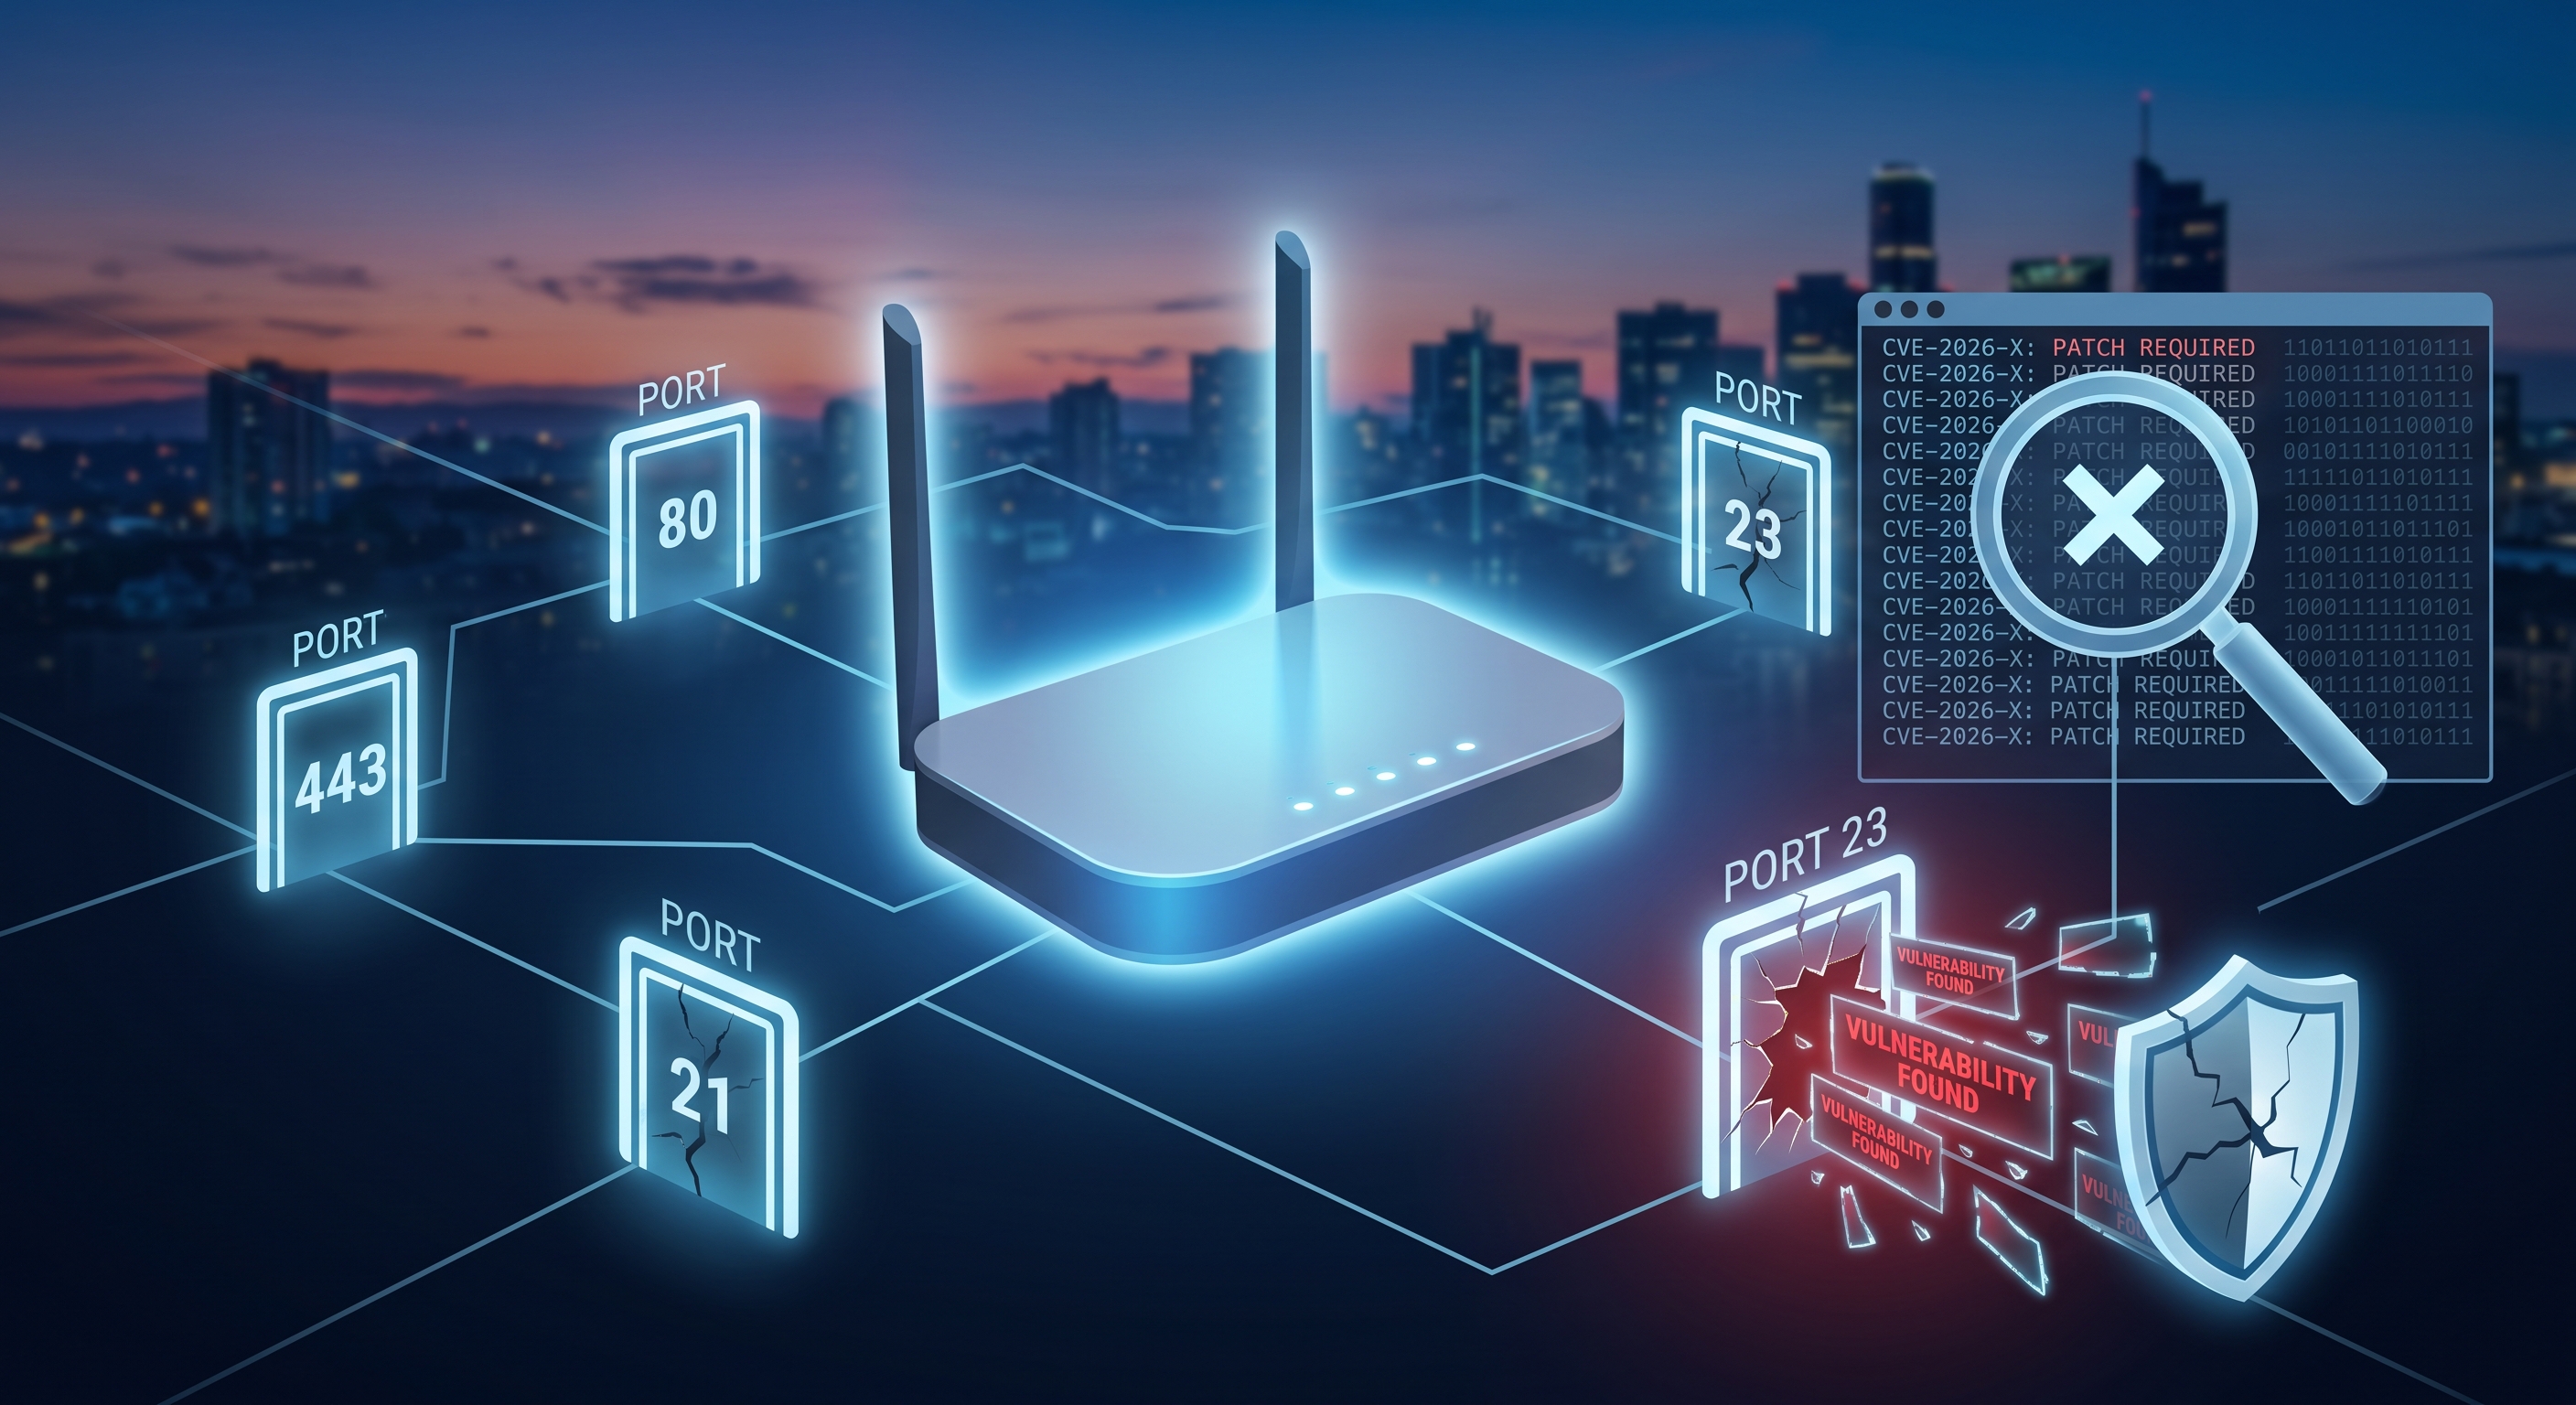
Votre routeur est allumé depuis des mois, voire des années, avec son firmware d'usine et quelques ports ouverts sur Internet sans que personne ne les vérifie. La plupart des failles de sécurité à domicile ne proviennent pas d'attaques sophistiquées, mais de vulnérabilités connues et divulguées publiquement qui n'ont pas été corrigées à temps. Voici comment vérifier si votre routeur est concerné.
Qu’est-ce qu’une CVE et pourquoi devriez-vous vous en soucier ?
Lorsqu'une faille de sécurité est découverte dans un routeur, une caméra IP ou tout autre appareil connecté, elle est enregistrée publiquement avec un identifiant CVE (Common Vulnerabilities and Exposures), une description de la faille et, presque toujours, un score de gravité de 0 à 10. Ces données sont publiques, gérées par la NVD (National Vulnerability Database) du gouvernement américain et peuvent être consultées par tous.
Le problème n’est pas l’existence des CVE — elles apparaissent constamment dans tous les logiciels — mais le fait de ne pas savoir si certaines affectent votre propre ordinateur ou d’avoir corrigé les vulnérabilités déjà connues.
Que sont les ports ouverts et que révèlent-ils ?
Un port ouvert est en quelque sorte une passerelle qu'un service de votre routeur ou périphérique réseau laisse ouverte pour recevoir des requêtes. Certains sont essentiels (comme les ports 80 et 443 si vous disposez d'un panneau de contrôle web), mais beaucoup sont laissés ouverts par défaut sans documentation adéquate du fabricant : gestion à distance, UPnP, Telnet (ancien protocole), etc.
- Port 23 (Telnet) : protocole non chiffré, courant dans les anciens routeurs, presque toujours inutile aujourd'hui.
- Port 7547 (TR-069) : gestion par un opérateur à distance ; s'il est mal configuré, il a été la source d'attaques massives sur les routeurs domestiques.
- Port 1900 (UPnP/SSDP) : facilite la découverte des périphériques, mais expose également le routeur s'il n'est pas correctement sécurisé.
- Les ports d'administration web sont ouverts sur Internet et non plus seulement sur le réseau local.
Comment vérifier son propre routeur en quelques minutes
- Connectez-vous à votre réseau Wi-Fi et ouvrez une application d'analyse de réseau comme Net-Analyzer .
- Scannez votre routeur et vérifiez la liste des ports ouverts détectés sur l'appareil.
- Comparez le modèle et le firmware de votre routeur avec la base de données des CVE connues pour ce fabricant ; de nombreux outils d'analyse le font automatiquement lorsqu'ils identifient l'appareil.
- Notez toutes les CVE de gravité ÉLEVÉE ou CRITIQUE qui correspondent à votre modèle : ce sont celles qui doivent être traitées en priorité.
Que faire si une vulnérabilité connue apparaît
- Mettez à jour le micrologiciel depuis le panneau de configuration du routeur ou l'application du fabricant ; la plupart des CVE pour les routeurs domestiques disposent déjà d'un correctif, même s'il ne s'installe pas automatiquement.
- Fermez les ports que vous n'utilisez pas : désactivez Telnet, UPnP et la gestion à distance si vous n'en avez pas spécifiquement besoin.
- Modifiez les identifiants par défaut du panneau d'administration ; de nombreuses vulnérabilités CVE exploitent les combinaisons nom d'utilisateur/mot de passe par défaut, et pas seulement des failles dans le code.
- Remplacez l'équipement si le fabricant ne publie plus de micrologiciel pour ce modèle : un routeur non pris en charge accumule indéfiniment des vulnérabilités non corrigées.
À quelle fréquence répéter l'évaluation
Une vérification tous les deux ou trois mois, ou après chaque mise à jour majeure du firmware, est suffisante. Les CVE étant mises à jour quotidiennement, un routeur considéré comme « propre » aujourd'hui pourrait figurer sur une liste de vulnérabilités le mois prochain si une nouvelle faille est découverte pour ce modèle.
Conclusion
La plupart des routeurs domestiques n'ont jamais fermé les ports inutiles ni installé les dernières mises à jour de sécurité. Vérifier, gratuitement et en quelques minutes seulement, quels ports de votre routeur sont ouverts sur Internet dans la base de données publique CVE, vous empêche de devenir une porte d'entrée facile pour les pirates informatiques au sein de votre réseau.
