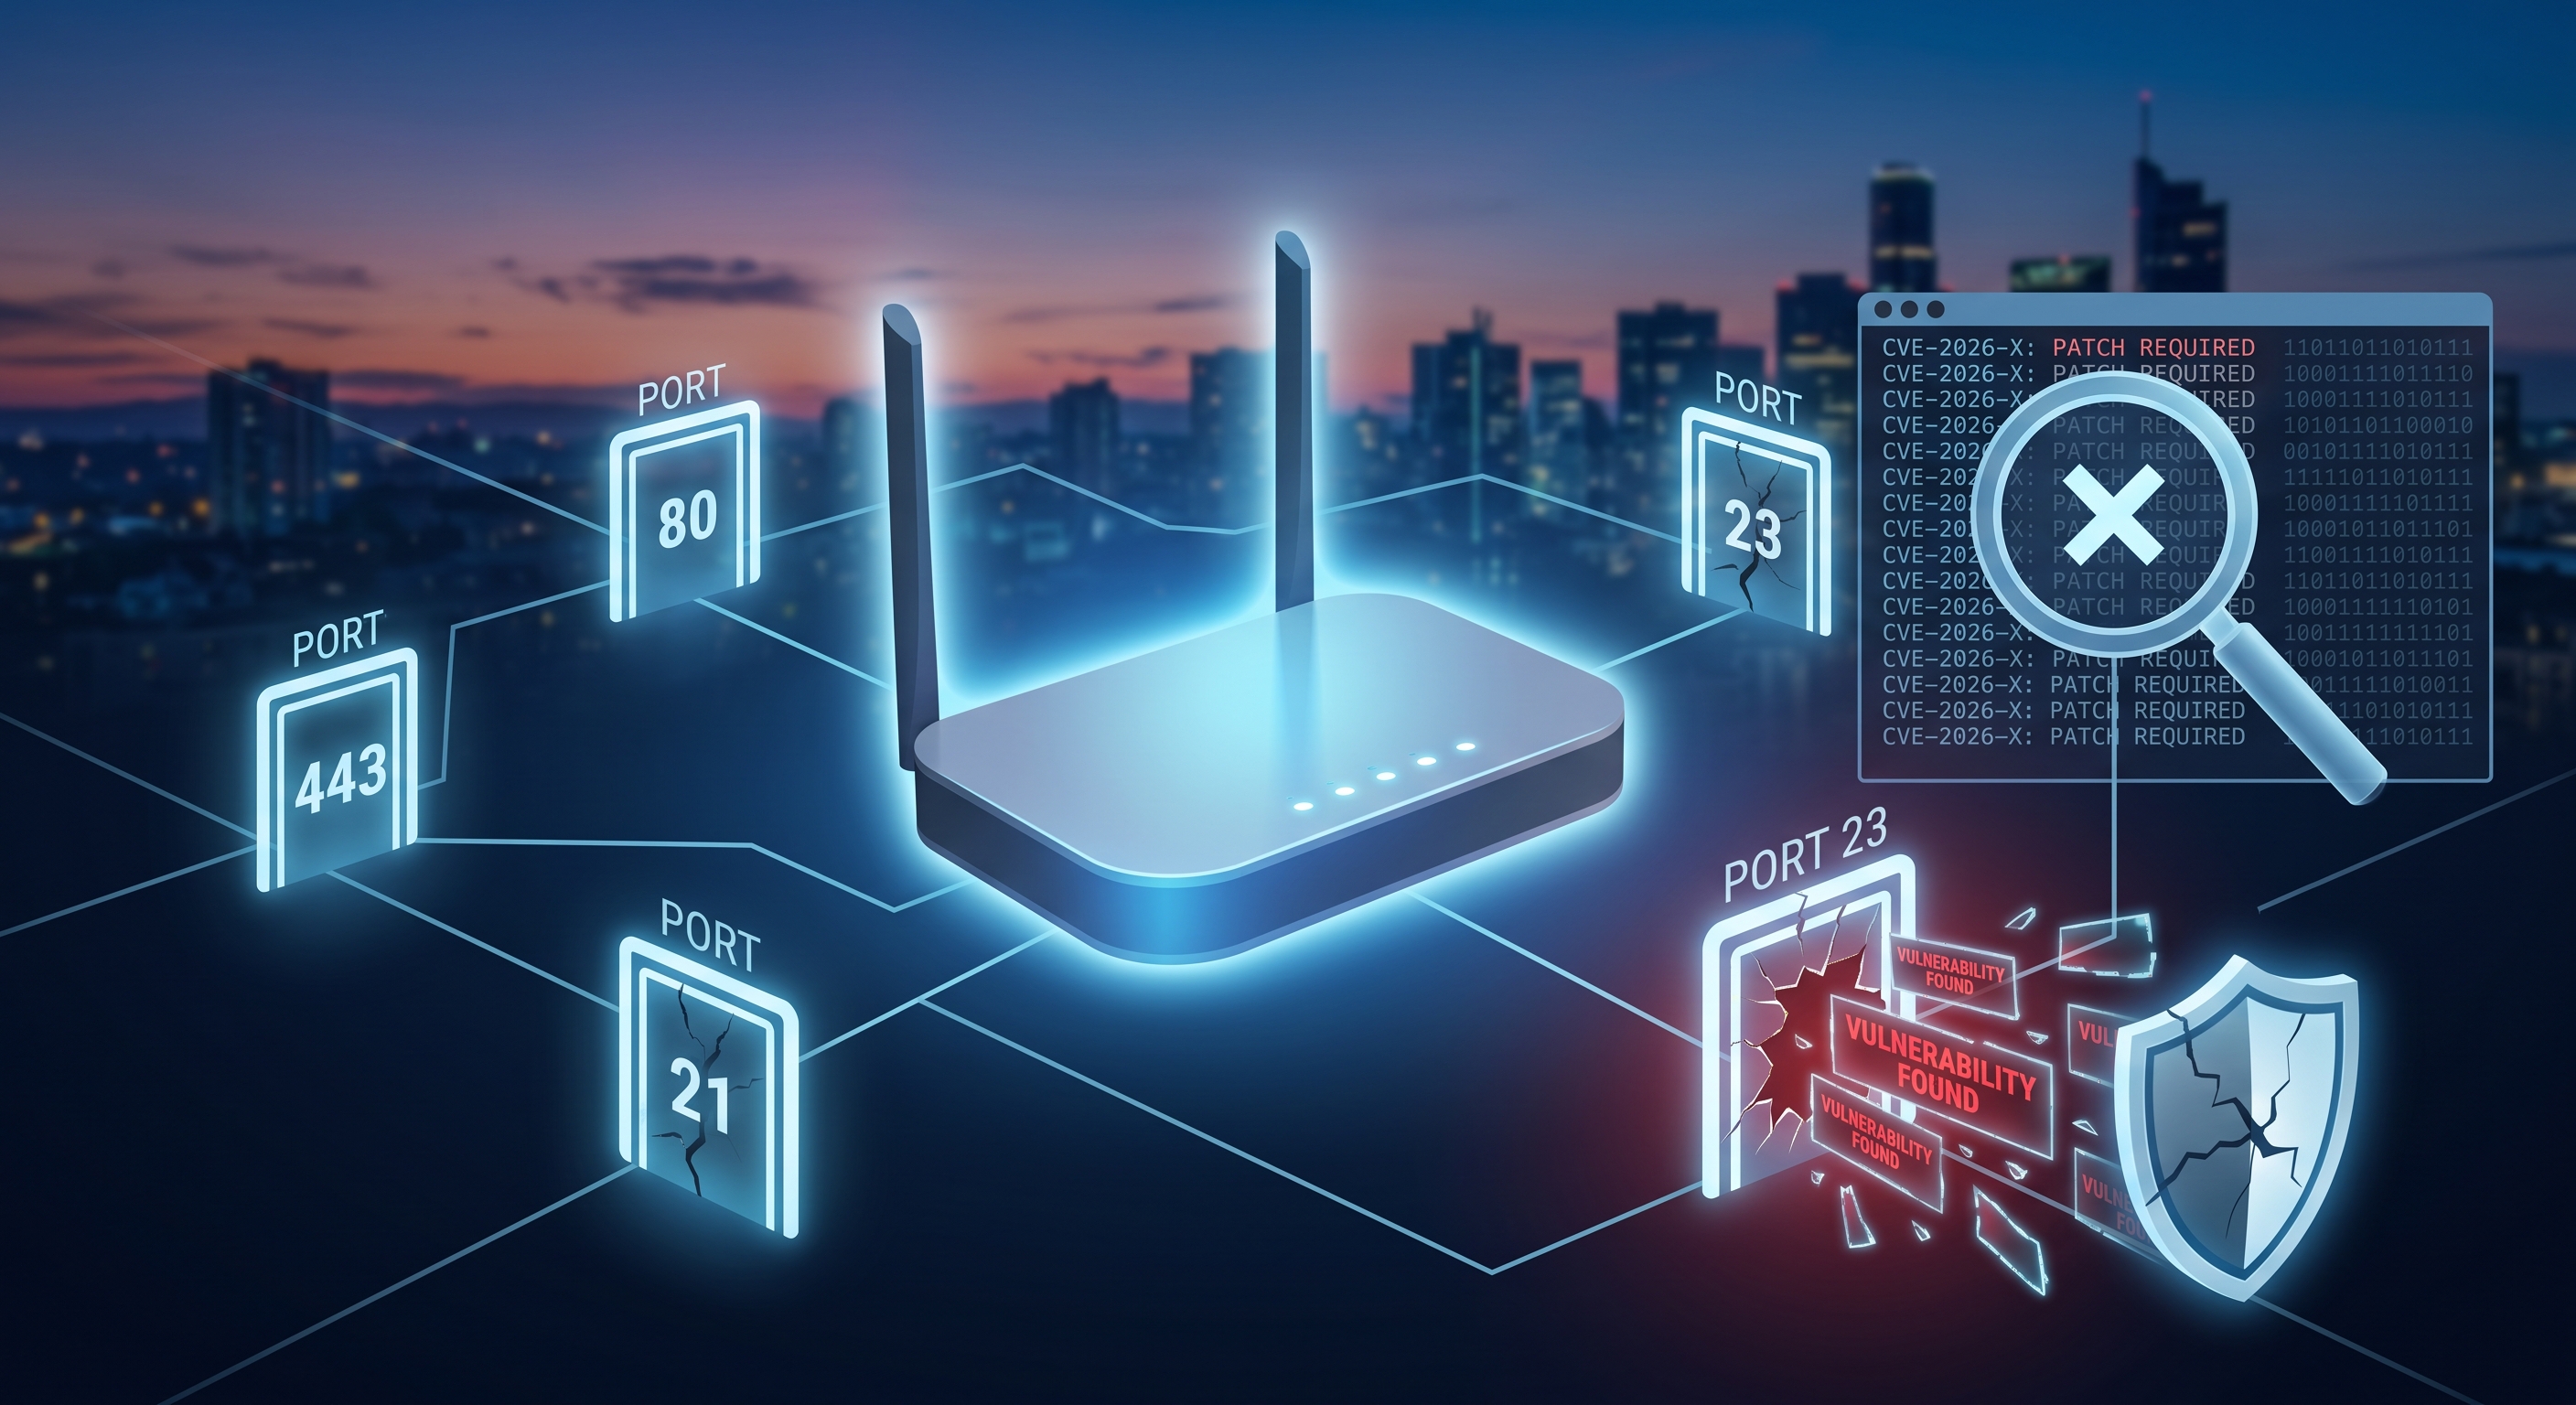
O teu router leva acendido meses ou incluso anos, executando o seu firmware de fábrica, con algúns portos escoitando Internet sen que ninguén os revise. A maioría das violacións de seguridade domésticas non derivan de ataques sofisticados, senón de vulnerabilidades coñecidas e divulgadas publicamente que non foron corrixidas a tempo. Aquí tes como comprobar se a túa é unha delas.
Que é un CVE e por que debería importarche?
Sempre que se descobre unha falla de seguridade nun enrutador, cámara IP ou calquera dispositivo conectado, rexístrase publicamente cun identificador CVE (Common Vulnerabilities and Exposures), unha descrición da falla e, case sempre, unha puntuación de gravidade de 0 a 10. Estes datos son públicos, xestionados pola NVD (National Vulnerability Database) do goberno dos Estados Unidos e calquera persoa pode consultalos.
O problema non é que existan as CVE (aparecen constantemente en todo o software), senón non saber se algunha afecta ao teu propio ordenador ou ter parcheado o que xa se sabe que é vulnerable.
Que son os portos abertos e que revelan?
Un porto aberto é esencialmente unha porta de enlace que un servizo do teu enrutador ou dispositivo de rede deixa aberta para escoitar as solicitudes. Algúns son esenciais (como os portos 80 e 443 se tes un panel de control web), pero moitos quedan abertos por defecto sen a documentación adecuada do fabricante: xestión remota, UPnP, Telnet herdado, etc.
- Porto 23 (Telnet) : protocolo sen cifrar, común nos enrutadores máis antigos, case sempre innecesario hoxe en día.
- Porto 7547 (TR-069) : xestión de operadores remotos; se está mal configurado, foi a fonte de ataques masivos a enrutadores domésticos.
- Porto 1900 (UPnP/SSDP) : facilita a detección de dispositivos, pero tamén expón o enrutador se non está protexido correctamente.
- Os portos de administración web ábrense a Internet en vez de só á rede local.
Como comprobar o teu propio router en poucos minutos
- Conéctate á túa rede wifi e abre unha aplicación de análise de rede como Net-Analyzer .
- Escanea o teu enrutador e comproba a lista de portos abertos detectados no dispositivo.
- Compara o modelo e o firmware do teu enrutador coa base de datos de CVE coñecidos para ese fabricante; moitas ferramentas de análise fan isto automaticamente cando identifican o dispositivo.
- Anota calquera CVE con gravidade ALTA ou CRÍTICA que coincida co teu modelo: estes son os que cómpre abordar primeiro.
Que facer se aparece unha vulnerabilidade coñecida
- Actualiza o firmware desde o panel de control do enrutador ou a aplicación do fabricante; a maioría dos CVE para enrutadores domésticos xa teñen un parche dispoñible, aínda que pode que non se instale automaticamente.
- Pecha os portos que non uses : desactiva Telnet, UPnP e a xestión remota se non os necesitas especificamente.
- Cambia as credenciais de fábrica do panel de administración; moitos CVE explotan as combinacións de nome de usuario/contrasinal predeterminadas, non só fallos de código.
- Substitúa o equipo se o fabricante xa non publica firmware para ese modelo: un enrutador non compatible acumula vulnerabilidades sen parchear indefinidamente.
Con que frecuencia repetir a revisión
Unha comprobación cada poucos meses ou despois de cada actualización importante do firmware é suficiente. Os CVE actualízanse diariamente, polo que un enrutador que estea "limpo" hoxe podería aparecer nunha lista de vulnerabilidades o mes que vén se se publica un novo defecto para ese modelo.
Conclusión
A maioría dos routers domésticos nunca pecharon portos innecesarios nin instalaron a actualización de seguridade máis recente. Comparar o modelo do teu router coa base de datos pública de CVEs para ver que portos están abertos a Internet é gratuíto, só leva uns minutos e evita que o teu router se converta no punto de entrada máis sinxelo á túa propia rede.
