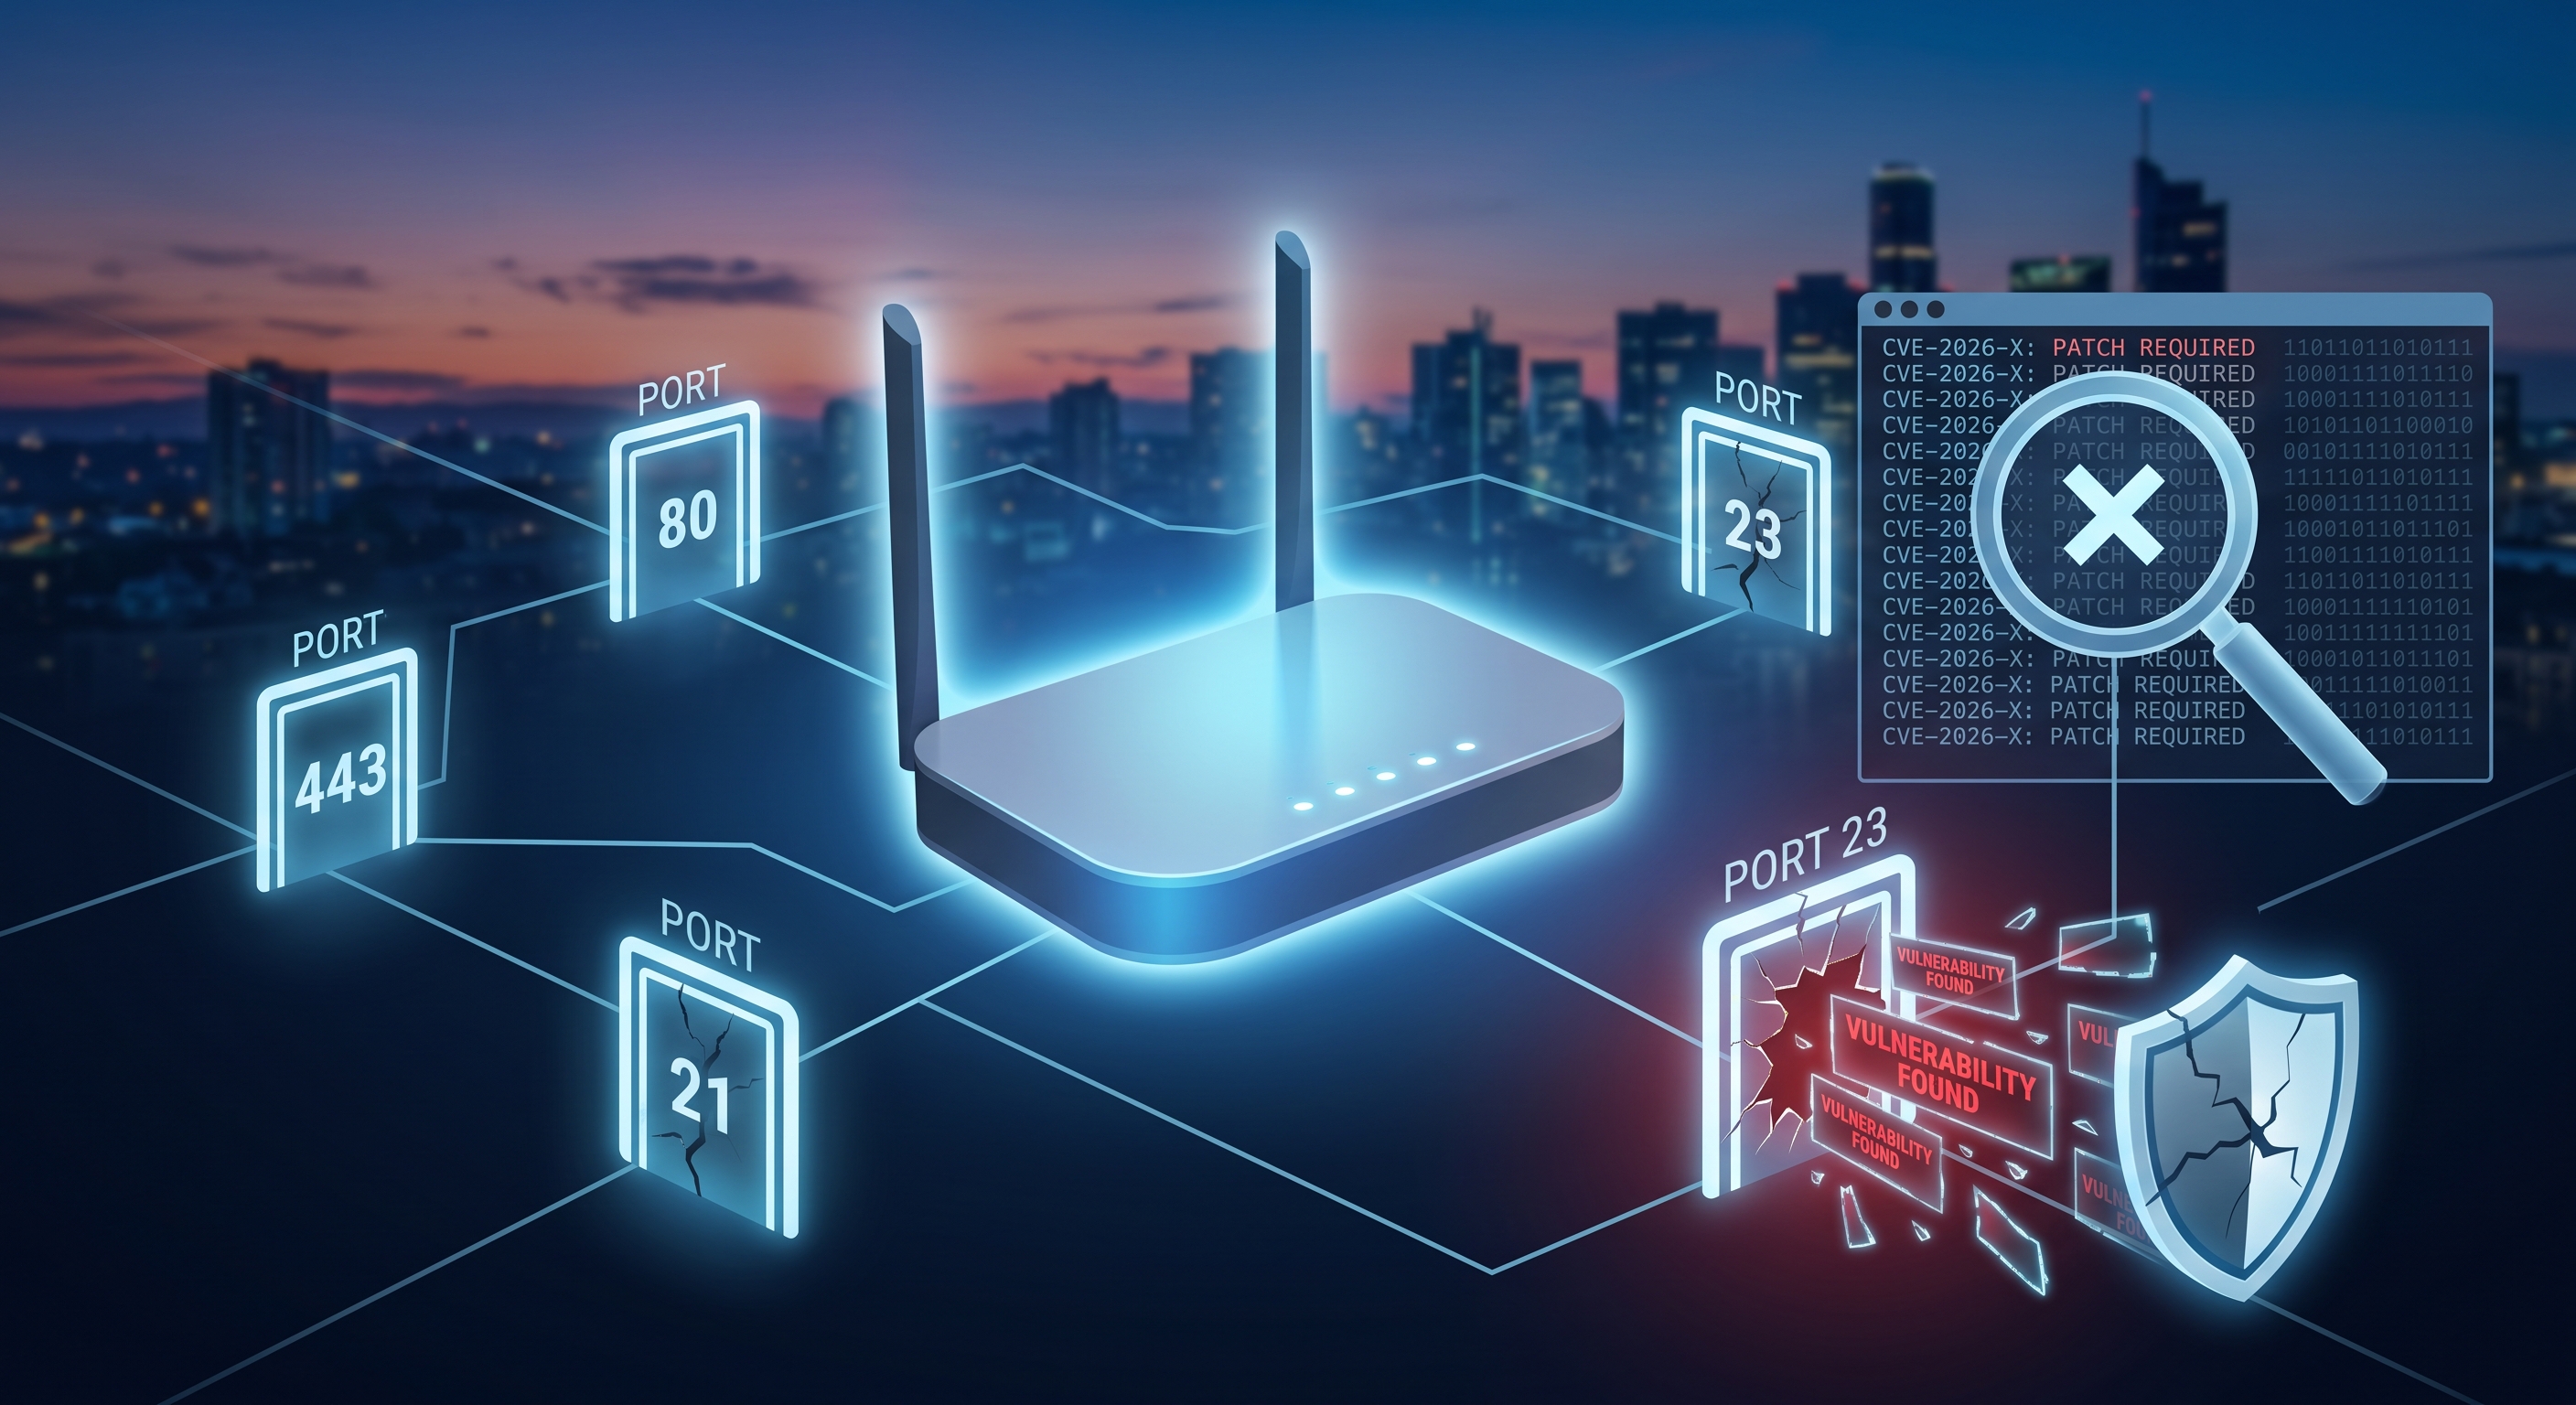
お使いのルーターは、工場出荷時のファームウェアのまま数ヶ月、あるいは数年も稼働しており、一部のポートは誰にもチェックされることなくインターネットに接続されています。家庭におけるセキュリティ侵害のほとんどは、高度な攻撃によるものではなく、既知の脆弱性がタイムリーに修正されなかったことが原因です。ここでは、お使いのルーターがそうした脆弱性を抱えているかどうかを確認する方法をご紹介します。
CVEとは何か、そしてなぜ気にする必要があるのか?
ルーター、IPカメラ、または接続されたデバイスにセキュリティ上の欠陥が発見されると、 CVE (共通脆弱性識別子)、欠陥の説明、そしてほぼ必ず0から10までの深刻度スコアとともに、その情報が公開されます。このデータは公開されており、米国政府のNVD (国家脆弱性データベース)によって管理され、誰でも検索できます。
問題はCVEが存在することではなく(CVEはあらゆるソフトウェアに常に存在する)、自分のコンピュータにCVEが影響するかどうかを知らないこと、あるいは既に脆弱性が知られているものに対してパッチを適用しているかどうかが問題なのだ。
オープンポートとは何ですか?そして、そこから何が明らかになるのでしょうか?
オープンポートとは、ルーターやネットワーク機器上のサービスがリクエストをリッスンするために開いたままにしておくゲートウェイのことです。ポート80や443のようにウェブコントロールパネルを使用している場合など、必須のポートもありますが、リモート管理、UPnP、従来のTelnetなど、メーカーからの適切なドキュメントがないままデフォルトで開いているポートも多数あります。
- ポート23(Telnet) :暗号化されていないプロトコルで、古いルーターでよく使われていましたが、今日ではほとんど不要です。
- ポート7547(TR-069) :リモートオペレーター管理用。設定ミスがあると、家庭用ルーターへの大規模な攻撃の元となることがある。
- ポート1900(UPnP/SSDP) :デバイスの検出を容易にするが、適切に保護されていない場合はルーターが危険にさらされる。
- ウェブ管理ポートは、ローカルネットワークだけでなくインターネットにも公開される。
自分のルーターを数分でチェックする方法
- Wi-Fiネットワークに接続し、 Net-Analyzerなどのネットワーク分析アプリを開きます。
- ルーターをスキャンして、デバイス上で検出された開いているポートのリストを確認してください。
- ルーターの機種とファームウェアを、そのメーカーの既知のCVEデータベースと比較してください。多くの分析ツールは、デバイスを識別する際にこれを自動的に行います。
- 貴社のモデルに合致する、深刻度が「高」または「重大」のCVEをすべてメモしてください。これらは最初に対処する必要があるものです。
既知の脆弱性が見つかった場合の対処法
- ルーターのコントロールパネルまたはメーカーのアプリからファームウェアをアップデートしてください。家庭用ルーターのほとんどのCVE(共通脆弱性識別子)には既にパッチが用意されていますが、自動的にインストールされない場合もあります。
- 使用しないポートは閉じてください。特に必要でない場合は、Telnet、UPnP、リモート管理を無効にしてください。
- 管理パネルの初期設定の認証情報を変更してください。多くのCVE(共通脆弱性識別子)は、コードの欠陥だけでなく、デフォルトのユーザー名とパスワードの組み合わせを悪用しています。
- メーカーがその機種のファームウェアの提供を終了した場合は、機器を交換してください。サポート対象外のルーターは、未修正の脆弱性を際限なく蓄積していきます。
レビューをどのくらいの頻度で繰り返すべきか
数か月ごと、または主要なファームウェアアップデートのたびにチェックすれば十分です。CVE(共通脆弱性識別子)は毎日更新されるため、今日「問題なし」とされているルーターでも、その機種に新たな脆弱性が発見されれば、来月には脆弱性リストに掲載される可能性があります。
結論
ほとんどの家庭用ルーターは、不要なポートを閉じたり、最新のセキュリティアップデートをインストールしたりしていません。お使いのルーターの機種を公開されているCVEデータベースと照合して、インターネットに公開されているポートを確認するのは無料で、ほんの数分で済みます。これにより、ルーターがネットワークへの侵入経路となるのを防ぐことができます。
