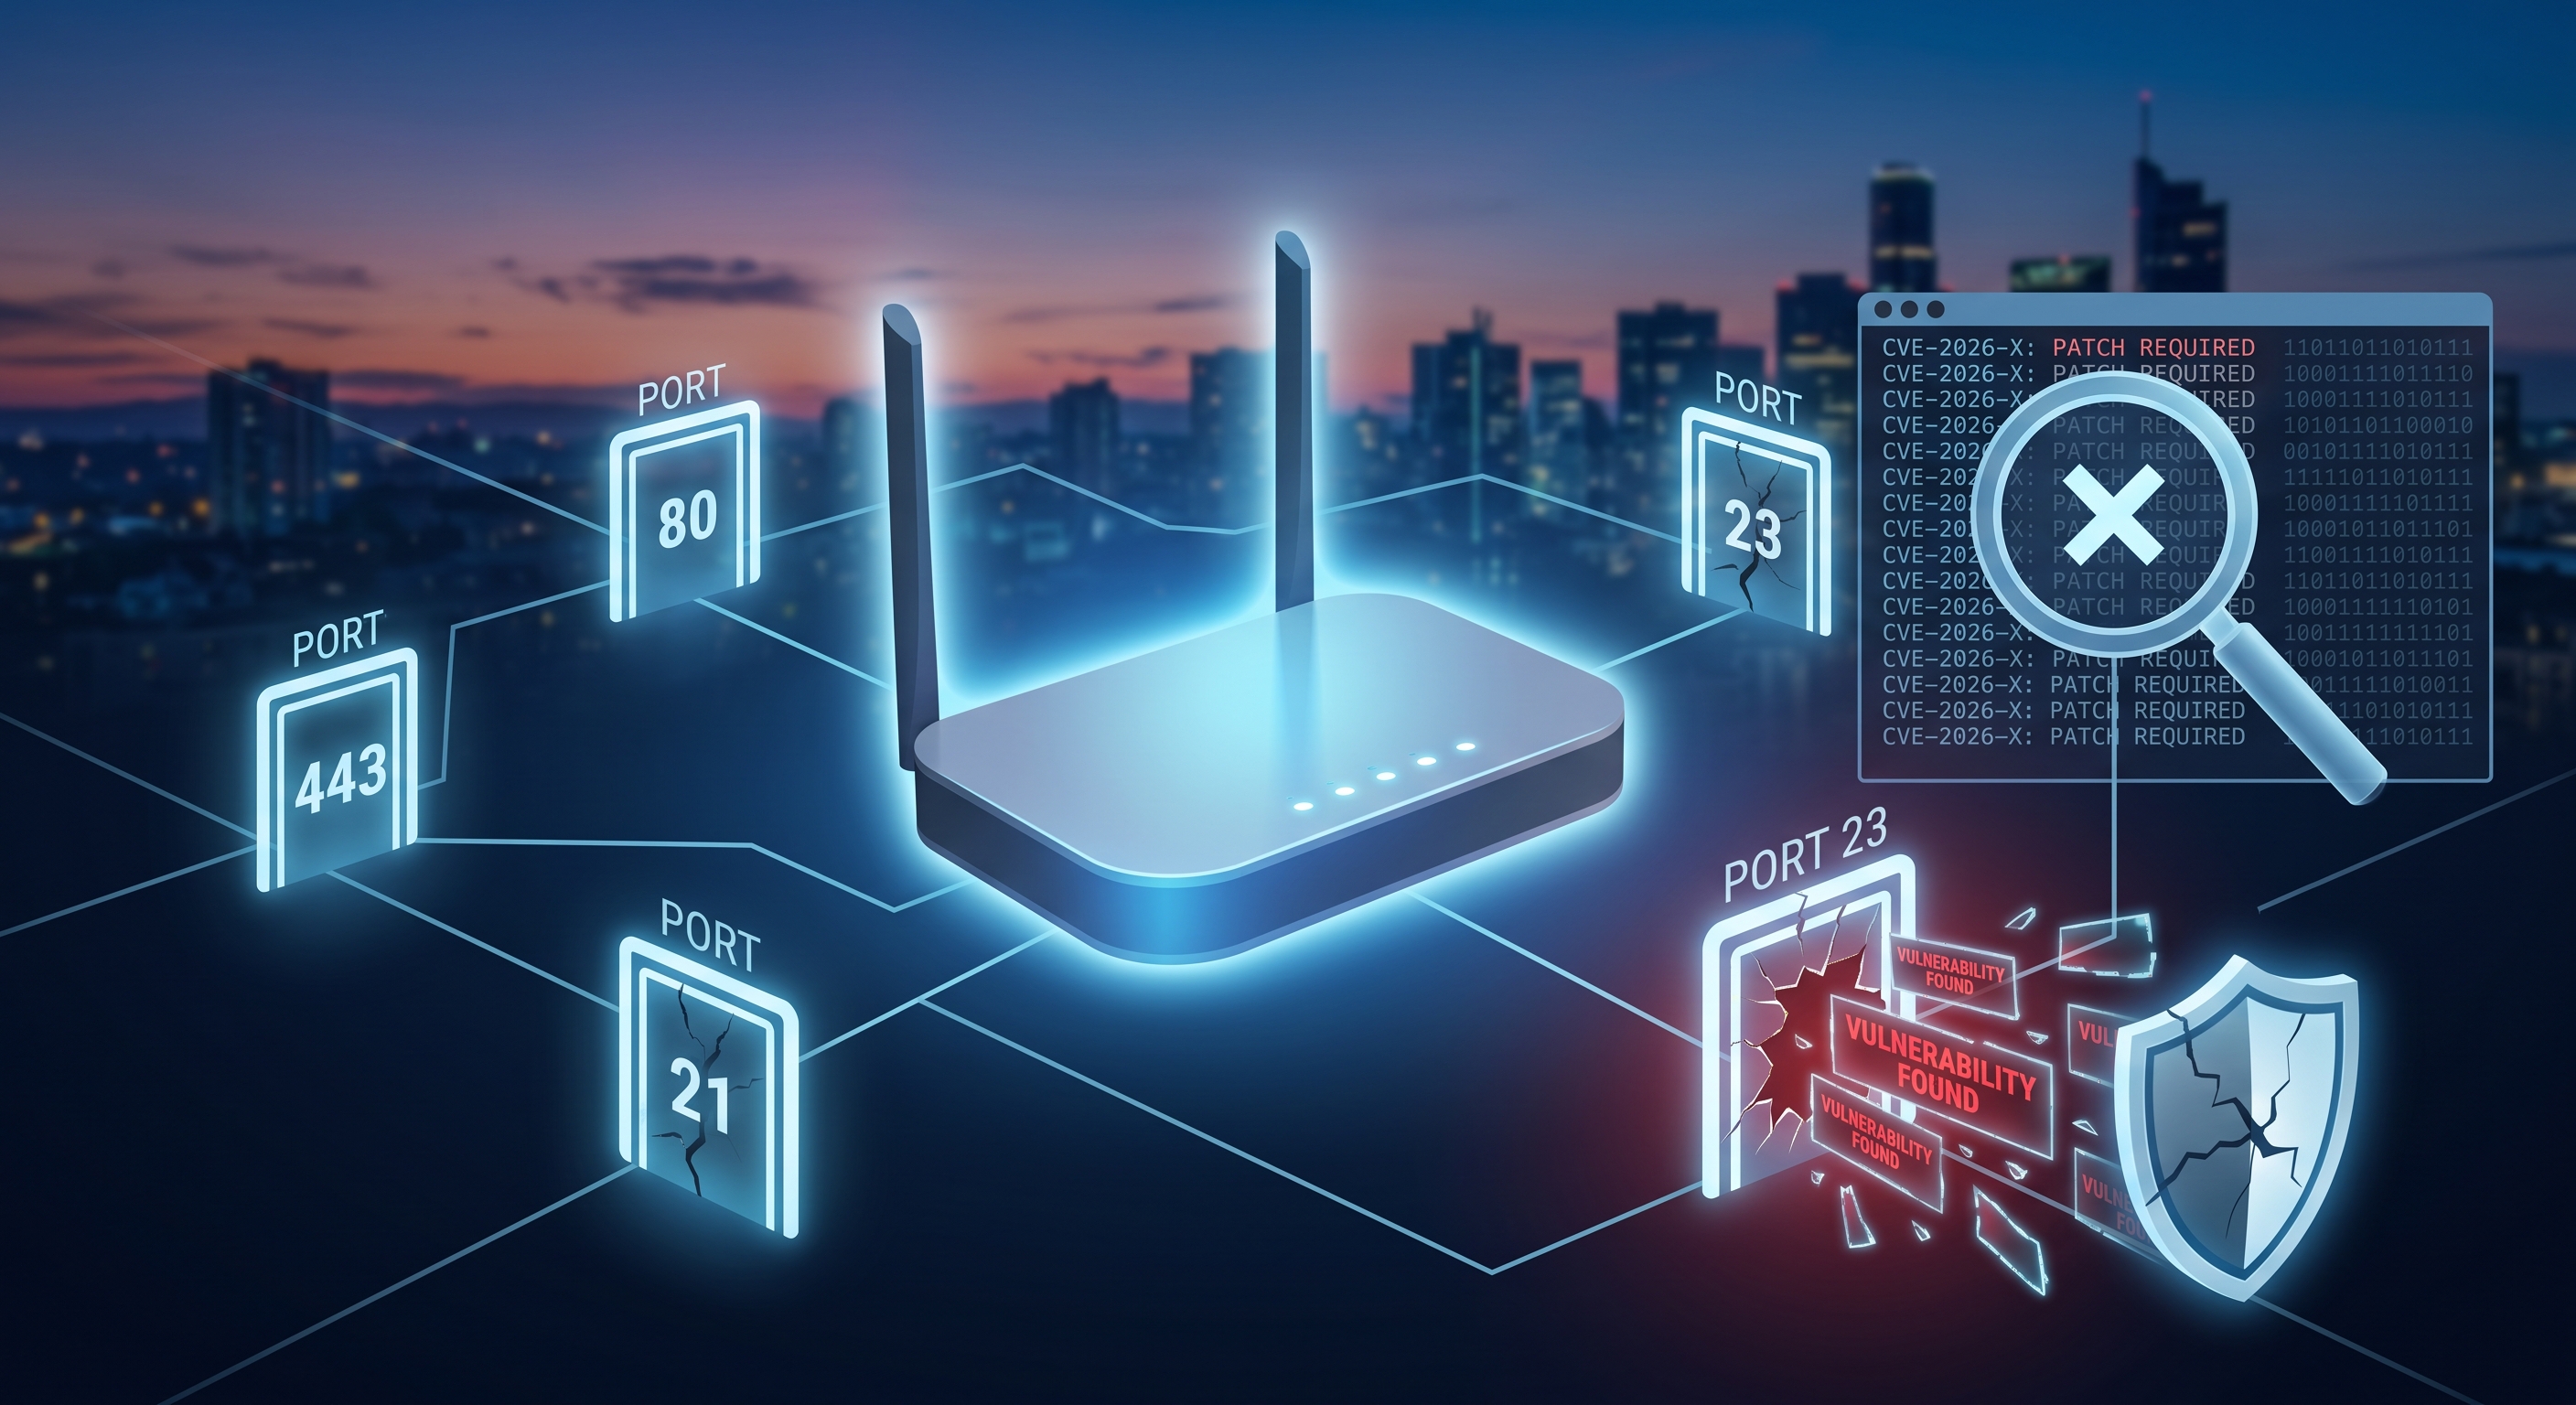
Twój router działał przez miesiące, a nawet lata, z fabrycznym oprogramowaniem sprzętowym, a kilka portów podsłuchiwało internet, mimo że nikt ich nie sprawdzał. Większość naruszeń bezpieczeństwa domowego nie wynika z wyrafinowanych ataków, ale ze znanych i publicznie ujawnionych luk w zabezpieczeniach, które nie zostały na czas załatane. Oto jak sprawdzić, czy Twój problem do nich należy.
Czym jest CVE i dlaczego powinno Cię to interesować?
Za każdym razem, gdy w routerze, kamerze IP lub innym podłączonym urządzeniu zostanie odkryta luka w zabezpieczeniach, jest ona publicznie rejestrowana wraz z identyfikatorem CVE (Common Vulnerabilities and Exposures), opisem luki i, prawie zawsze, oceną jej ważności od 0 do 10. Dane te są publiczne, zarządzane przez NVD (National Vulnerability Database) rządu USA i może je przeszukiwać każdy.
Problemem nie jest istnienie luk CVE — pojawiają się one stale w każdym oprogramowaniu — ale brak wiedzy, czy któryś z nich dotyczy twojego komputera lub czy załatałeś lukę, o której wiadomo, że jest podatna.
Czym są otwarte porty i co ujawniają?
Otwarty port to w zasadzie brama, którą usługa na routerze lub urządzeniu sieciowym pozostawia otwartą, aby nasłuchiwać żądań. Niektóre są niezbędne (jak porty 80 i 443, jeśli masz panel sterowania przez przeglądarkę), ale wiele z nich jest domyślnie otwartych bez odpowiedniej dokumentacji producenta: zdalne zarządzanie, UPnP, starszy Telnet itp.
- Port 23 (Telnet) : protokół niezaszyfrowany, powszechny w starszych routerach, dziś prawie nigdy nie jest potrzebny.
- Port 7547 (TR-069) : zdalne zarządzanie operatorem; w przypadku błędnej konfiguracji stał się źródłem zmasowanych ataków na domowe routery.
- Port 1900 (UPnP/SSDP) : ułatwia wykrywanie urządzeń, ale również naraża router na niebezpieczeństwo, jeśli nie jest odpowiednio zabezpieczony.
- Porty administracyjne sieci są otwarte na Internet, a nie tylko na sieć lokalną.
Jak sprawdzić własny router w kilka minut
- Połącz się z siecią Wi-Fi i otwórz aplikację do analizy sieci, np. Net-Analyzer .
- Przeskanuj router i sprawdź listę otwartych portów wykrytych na urządzeniu.
- Porównaj model i oprogramowanie sprzętowe routera z bazą danych znanych luk CVE tego producenta. Wiele narzędzi analitycznych robi to automatycznie po zidentyfikowaniu urządzenia.
- Zanotuj wszystkie luki CVE o WYSOKIM lub KRYTYCZNYM poziomie ważności, które pasują do Twojego modelu: to właśnie nimi należy się zająć w pierwszej kolejności.
Co zrobić, jeśli pojawi się znana luka w zabezpieczeniach
- Zaktualizuj oprogramowanie sprzętowe z poziomu panelu sterowania routera lub aplikacji producenta. Większość luk CVE dla routerów domowych ma już dostępną poprawkę, choć może ona nie zainstalować się automatycznie.
- Zamknij porty, których nie używasz : wyłącz Telnet, UPnP i zdalne zarządzanie, jeśli ich konkretnie nie potrzebujesz.
- Zmień fabryczne dane logowania do panelu administracyjnego. Wiele luk CVE wykorzystuje domyślne kombinacje nazwy użytkownika i hasła, a nie tylko błędy w kodzie.
- Wymień sprzęt, jeśli producent nie udostępnia już oprogramowania sprzętowego dla danego modelu: nieobsługiwany router w nieskończoność gromadzi niezałatane luki w zabezpieczeniach.
Jak często powtarzać przegląd
Wystarczy kontrola co kilka miesięcy lub po każdej dużej aktualizacji oprogramowania sprzętowego. Kody CVE są aktualizowane codziennie, więc router, który dziś jest „czysty”, może pojawić się na liście luk w zabezpieczeniach w przyszłym miesiącu, jeśli dla tego modelu zostanie opublikowana nowa luka.
Wniosek
Większość domowych routerów nigdy nie zamknęła niepotrzebnych portów ani nie zainstalowała najnowszej aktualizacji zabezpieczeń. Porównanie modelu routera z publiczną bazą danych CVE w celu sprawdzenia, które porty są otwarte dla internetu, jest bezpłatne, zajmuje tylko kilka minut i zapobiega sytuacji, w której router stanie się najłatwiejszym punktem dostępu do własnej sieci.
