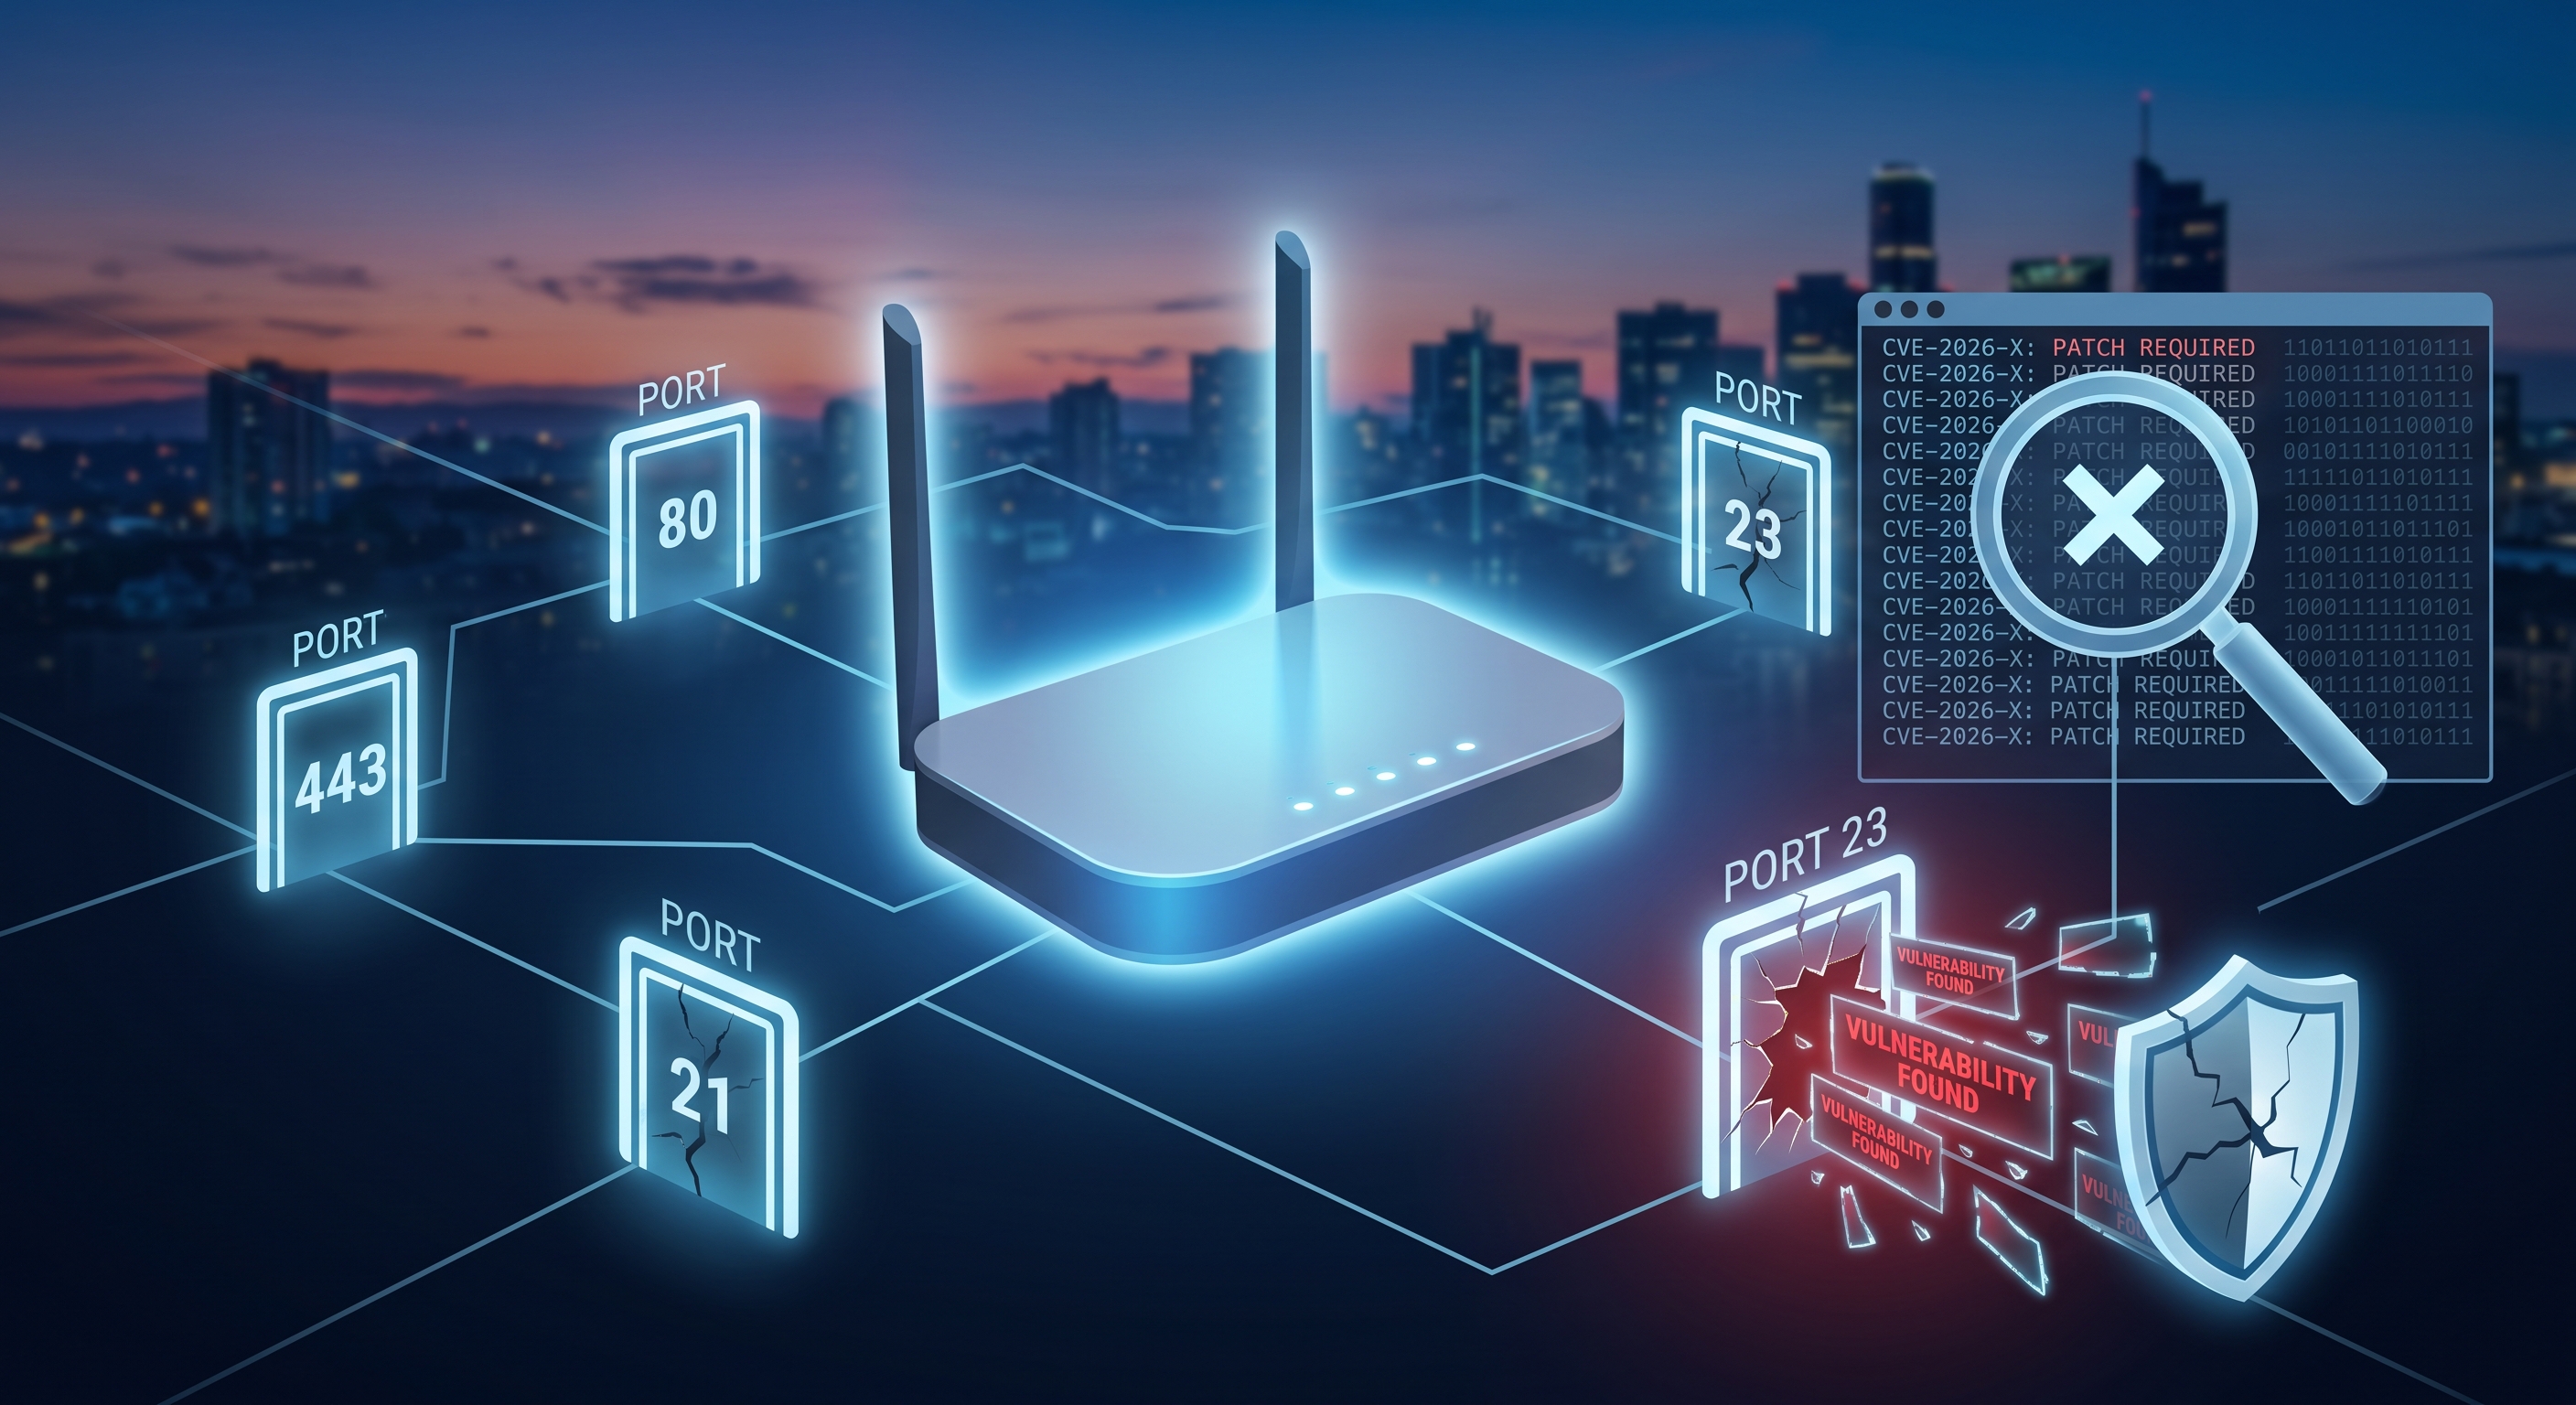
Seu roteador está ligado há meses ou até anos, executando o firmware de fábrica, com algumas portas abertas para conexão à internet sem que ninguém as verifique. A maioria das violações de segurança doméstica não resulta de ataques sofisticados, mas sim de vulnerabilidades conhecidas e divulgadas publicamente que não foram corrigidas a tempo. Veja como verificar se o seu roteador é um desses casos.
O que é uma CVE e por que você deveria se importar?
Sempre que uma falha de segurança é descoberta em um roteador, câmera IP ou qualquer dispositivo conectado, ela é registrada publicamente com um identificador CVE (Common Vulnerabilities and Exposures), uma descrição da falha e, quase sempre, uma pontuação de gravidade de 0 a 10. Esses dados são públicos, gerenciados pelo NVD (National Vulnerability Database) do governo dos EUA e podem ser pesquisados por qualquer pessoa.
O problema não é a existência das CVEs — elas aparecem constantemente em todos os softwares — mas sim não saber se alguma delas afeta o seu computador ou se você já corrigiu alguma vulnerabilidade já conhecida.
O que são portos abertos e o que eles revelam?
Uma porta aberta é essencialmente um gateway que um serviço no seu roteador ou dispositivo de rede deixa aberto para receber solicitações. Algumas são essenciais (como as portas 80 e 443, caso você tenha um painel de controle web), mas muitas são deixadas abertas por padrão sem a devida documentação do fabricante: gerenciamento remoto, UPnP, Telnet legado, etc.
- Porta 23 (Telnet) : protocolo não criptografado, comum em roteadores mais antigos, quase sempre desnecessário hoje em dia.
- Porta 7547 (TR-069) : gerenciamento remoto de operadores; se mal configurada, pode ser a origem de ataques massivos a roteadores domésticos.
- Porta 1900 (UPnP/SSDP) : facilita a descoberta de dispositivos, mas também expõe o roteador se não estiver devidamente protegido.
- As portas de administração web estão abertas para a Internet, em vez de apenas para a rede local.
Como verificar seu próprio roteador em poucos minutos
- Conecte-se à sua rede Wi-Fi e abra um aplicativo de análise de rede como o Net-Analyzer .
- Analise o seu roteador e verifique a lista de portas abertas detectadas no dispositivo.
- Compare o modelo e o firmware do seu roteador com o banco de dados de CVEs conhecidas para esse fabricante; muitas ferramentas de análise fazem isso automaticamente ao identificar o dispositivo.
- Anote quaisquer CVEs com gravidade ALTA ou CRÍTICA que correspondam ao seu modelo: essas são as que precisam ser resolvidas primeiro.
O que fazer se uma vulnerabilidade conhecida aparecer
- Atualize o firmware pelo painel de controle do roteador ou pelo aplicativo do fabricante; a maioria das vulnerabilidades CVE em roteadores domésticos já possui uma correção disponível, embora ela possa não ser instalada automaticamente.
- Feche as portas que você não usa : desative Telnet, UPnP e gerenciamento remoto se você não precisar deles especificamente.
- Altere as credenciais de fábrica do painel de administração; muitas vulnerabilidades CVE exploram combinações padrão de nome de usuário/senha, e não apenas falhas de código.
- Substitua o equipamento se o fabricante não publicar mais firmware para esse modelo: um roteador sem suporte acumula vulnerabilidades não corrigidas indefinidamente.
Com que frequência devo repetir a revisão?
Uma verificação a cada poucos meses ou após cada atualização importante de firmware é suficiente. As CVEs são atualizadas diariamente, portanto, um roteador que hoje está "limpo" pode aparecer em uma lista de vulnerabilidades no próximo mês se uma nova falha for publicada para esse modelo.
Conclusão
A maioria dos roteadores domésticos nunca fechou portas desnecessárias nem instalou a atualização de segurança mais recente. Comparar o modelo do seu roteador com o banco de dados público de CVEs para verificar quais portas estão abertas para a internet é gratuito, leva apenas alguns minutos e impede que seu roteador se torne o ponto de entrada mais fácil para a sua própria rede.
