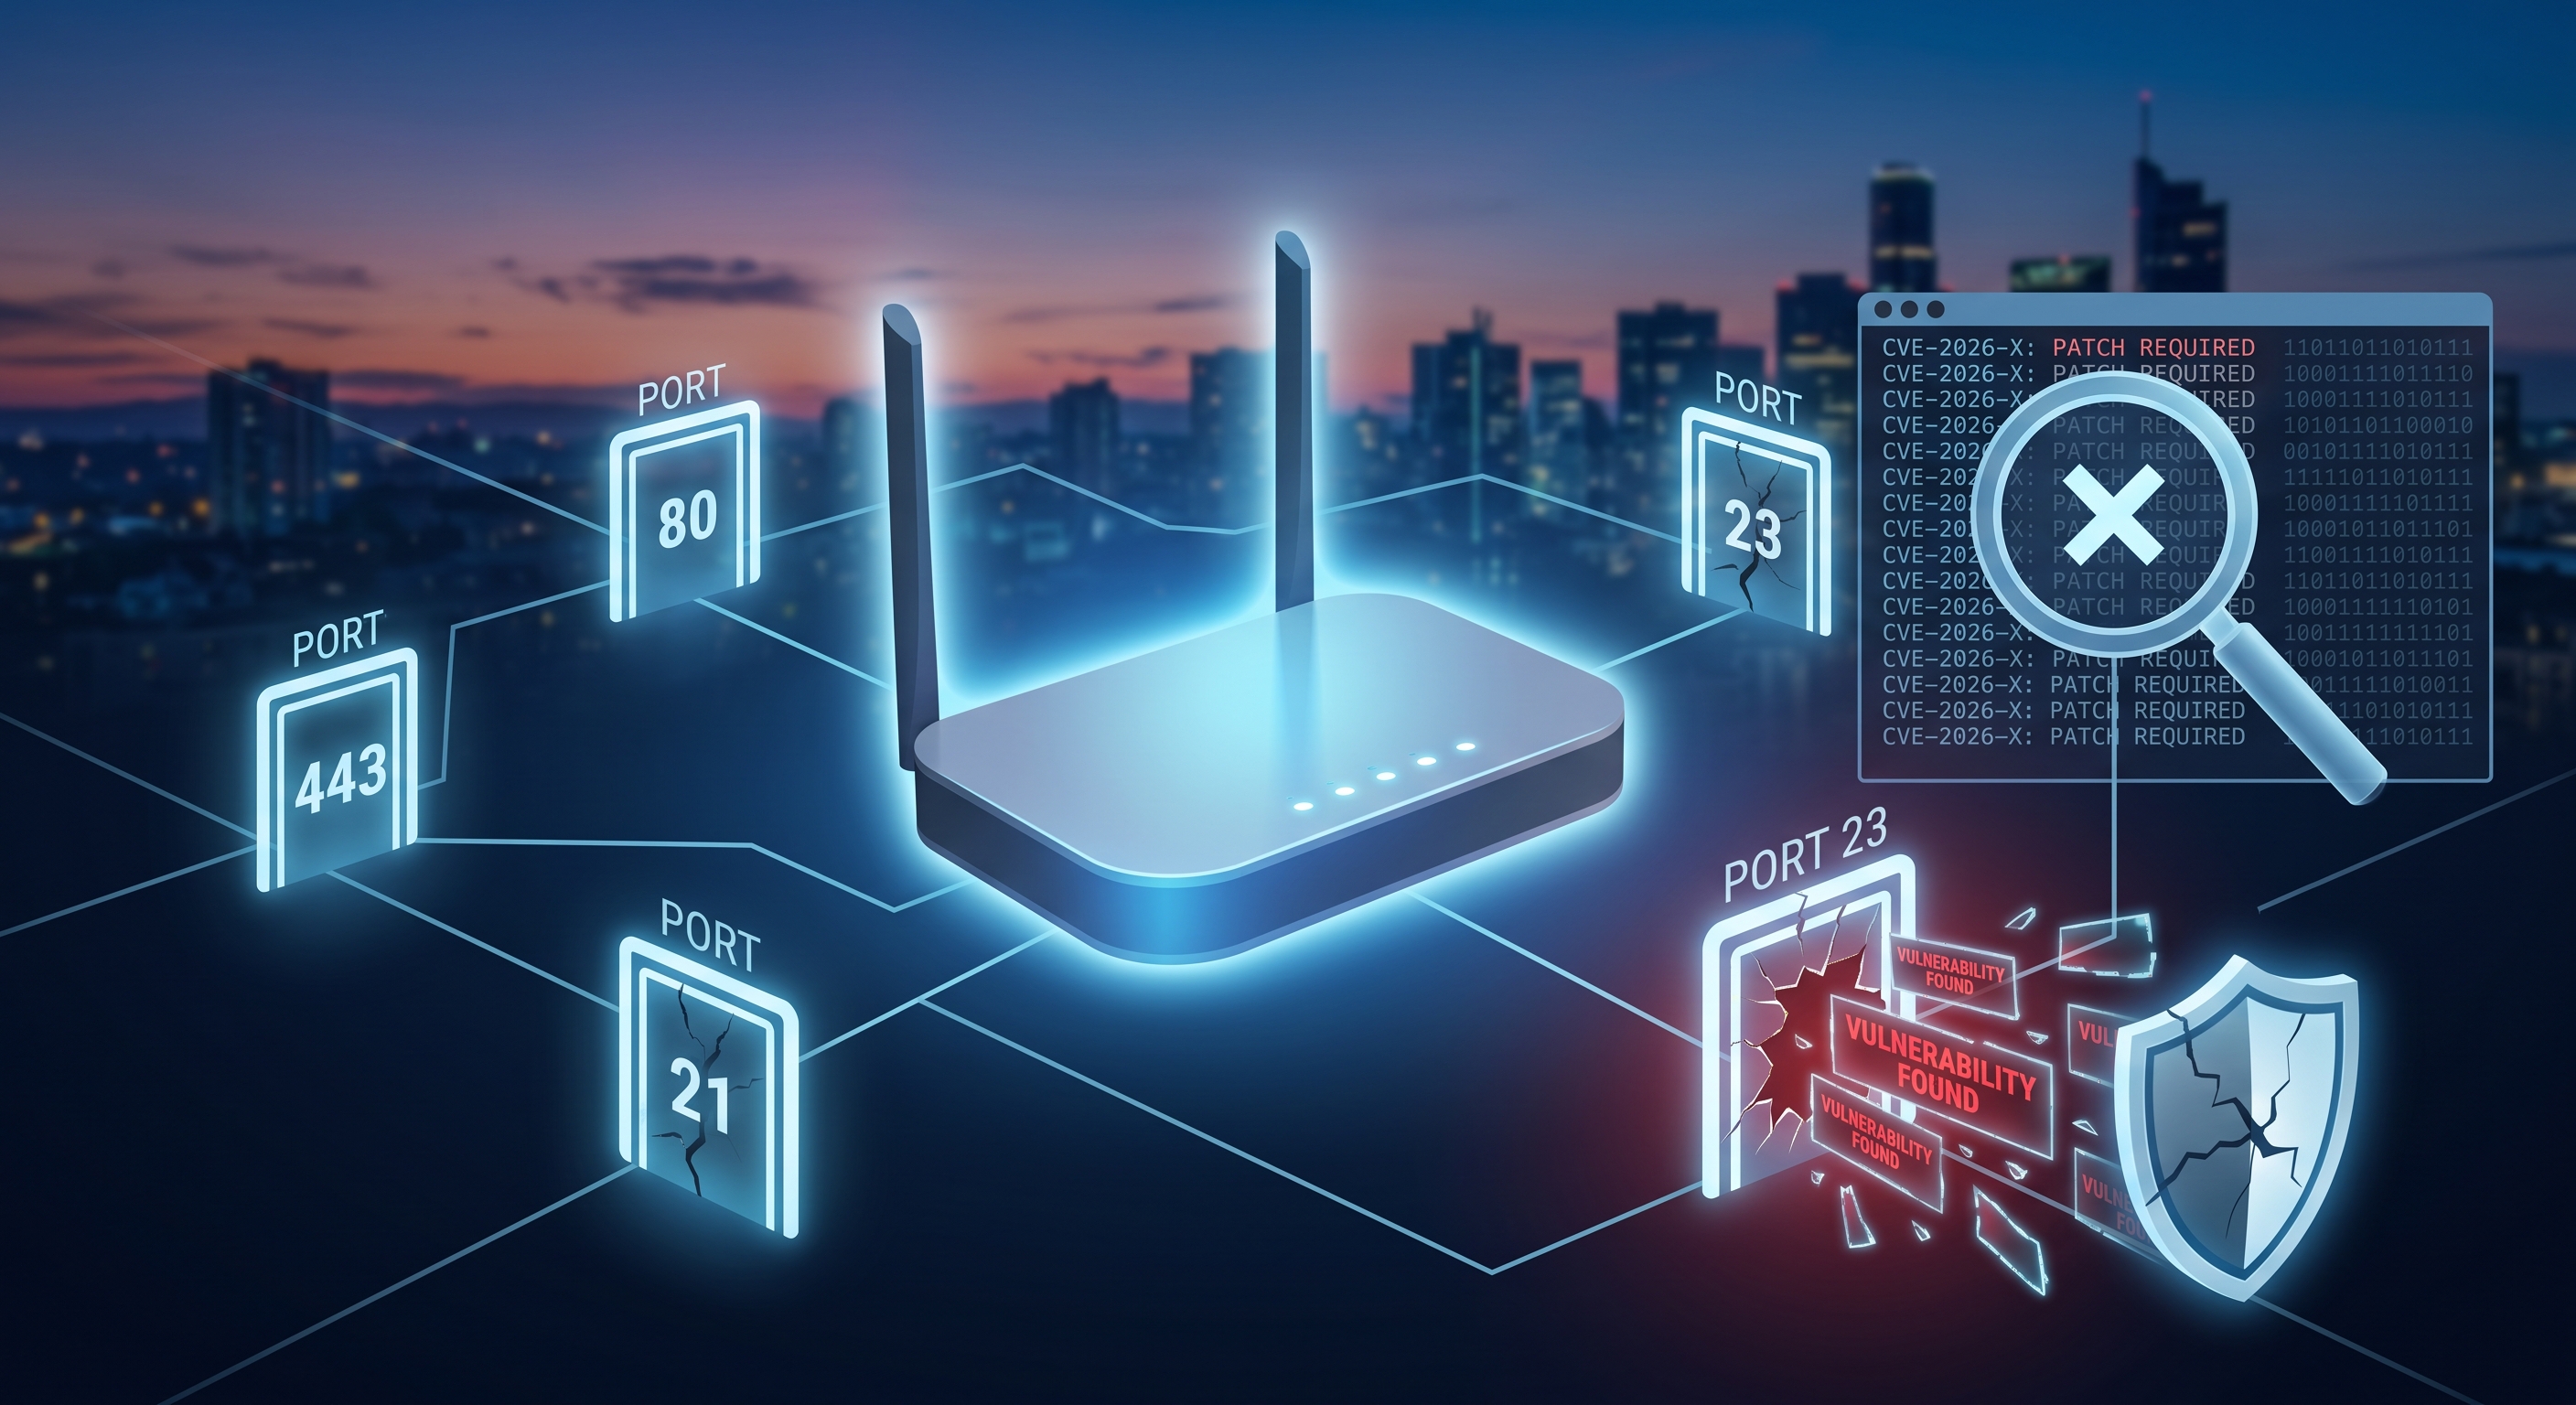
Ваш роутер работает уже несколько месяцев или даже лет, используя заводскую прошивку, и несколько портов прослушивают интернет, оставаясь незамеченными. Большинство нарушений безопасности в домашних условиях происходят не из-за сложных атак, а из-за известных и публично раскрытых уязвимостей, которые не были вовремя устранены. Вот как проверить, относится ли ваш роутер к числу таких уязвимостей.
Что такое CVE и почему это должно вас волновать?
Всякий раз, когда в маршрутизаторе, IP-камере или любом другом подключенном устройстве обнаруживается уязвимость безопасности, она публично регистрируется с идентификатором CVE (Common Vulnerabilities and Exposures), описанием уязвимости и, почти всегда, оценкой серьезности от 0 до 10. Эти данные являются общедоступными, управляются Национальной базой данных уязвимостей ( NVD ) правительства США и могут быть доступны для поиска любому желающему.
Проблема не в том, что уязвимости CVE существуют — они постоянно появляются во всем программном обеспечении — а в том, что вы не знаете, затрагивают ли они ваш собственный компьютер или не установили ли вы уже исправления для уже известных уязвимостей.
Что такое открытые порты и что они раскрывают?
Открытый порт — это, по сути, шлюз, который служба на вашем маршрутизаторе или сетевом устройстве оставляет открытым для приема запросов. Некоторые из них являются необходимыми (например, порты 80 и 443, если у вас есть веб-панель управления), но многие остаются открытыми по умолчанию без надлежащей документации от производителя: удаленное управление, UPnP, устаревший Telnet и т. д.
- Порт 23 (Telnet) : незашифрованный протокол, распространенный в старых маршрутизаторах, сегодня практически всегда не нужен.
- Порт 7547 (TR-069) : удаленное управление оператором; при неправильной настройке он стал источником массированных атак на домашние маршрутизаторы.
- Порт 1900 (UPnP/SSDP) : облегчает обнаружение устройств, но также делает маршрутизатор уязвимым, если он не защищен должным образом.
- Порты веб-администрирования открываются не только в локальной сети, но и в Интернет.
Как проверить свой роутер за несколько минут
- Подключитесь к своей сети Wi-Fi и откройте приложение для анализа сети, например Net-Analyzer .
- Просканируйте свой маршрутизатор и проверьте список открытых портов, обнаруженных на устройстве.
- Сравните модель и прошивку вашего маршрутизатора с базой данных известных уязвимостей CVE для данного производителя; многие инструменты анализа делают это автоматически при идентификации устройства.
- Обратите внимание на все уязвимости CVE с уровнем серьезности HIGH или CRITICAL , соответствующие вашей модели: именно их необходимо устранить в первую очередь.
Что делать, если обнаружена известная уязвимость?
- Обновите прошивку через панель управления маршрутизатора или приложение производителя; для большинства уязвимостей CVE для домашних маршрутизаторов уже есть доступные исправления, хотя они могут не установиться автоматически.
- Закройте неиспользуемые порты : отключите Telnet, UPnP и удаленное управление, если они вам не нужны.
- Измените заводские учетные данные панели администратора; многие уязвимости CVE используют стандартные комбинации имени пользователя и пароля, а не только уязвимости в коде.
- Замените оборудование , если производитель больше не выпускает прошивку для данной модели: неподдерживаемый маршрутизатор будет бесконечно накапливать незащищенные уязвимости.
Как часто следует повторять отзыв?
Достаточно проверять систему каждые несколько месяцев или после каждого крупного обновления прошивки. Уязвимости CVE обновляются ежедневно, поэтому маршрутизатор, который сегодня "чист", может появиться в списке уязвимостей в следующем месяце, если для этой модели будет опубликована новая уязвимость.
Заключение
Большинство домашних маршрутизаторов никогда не закрывали ненужные порты и не устанавливали последние обновления безопасности. Сопоставление модели вашего маршрутизатора с общедоступной базой данных CVE, чтобы узнать, какие порты открыты для интернета, — это бесплатно, занимает всего несколько минут и предотвращает превращение вашего маршрутизатора в самую простую точку входа в вашу собственную сеть.
