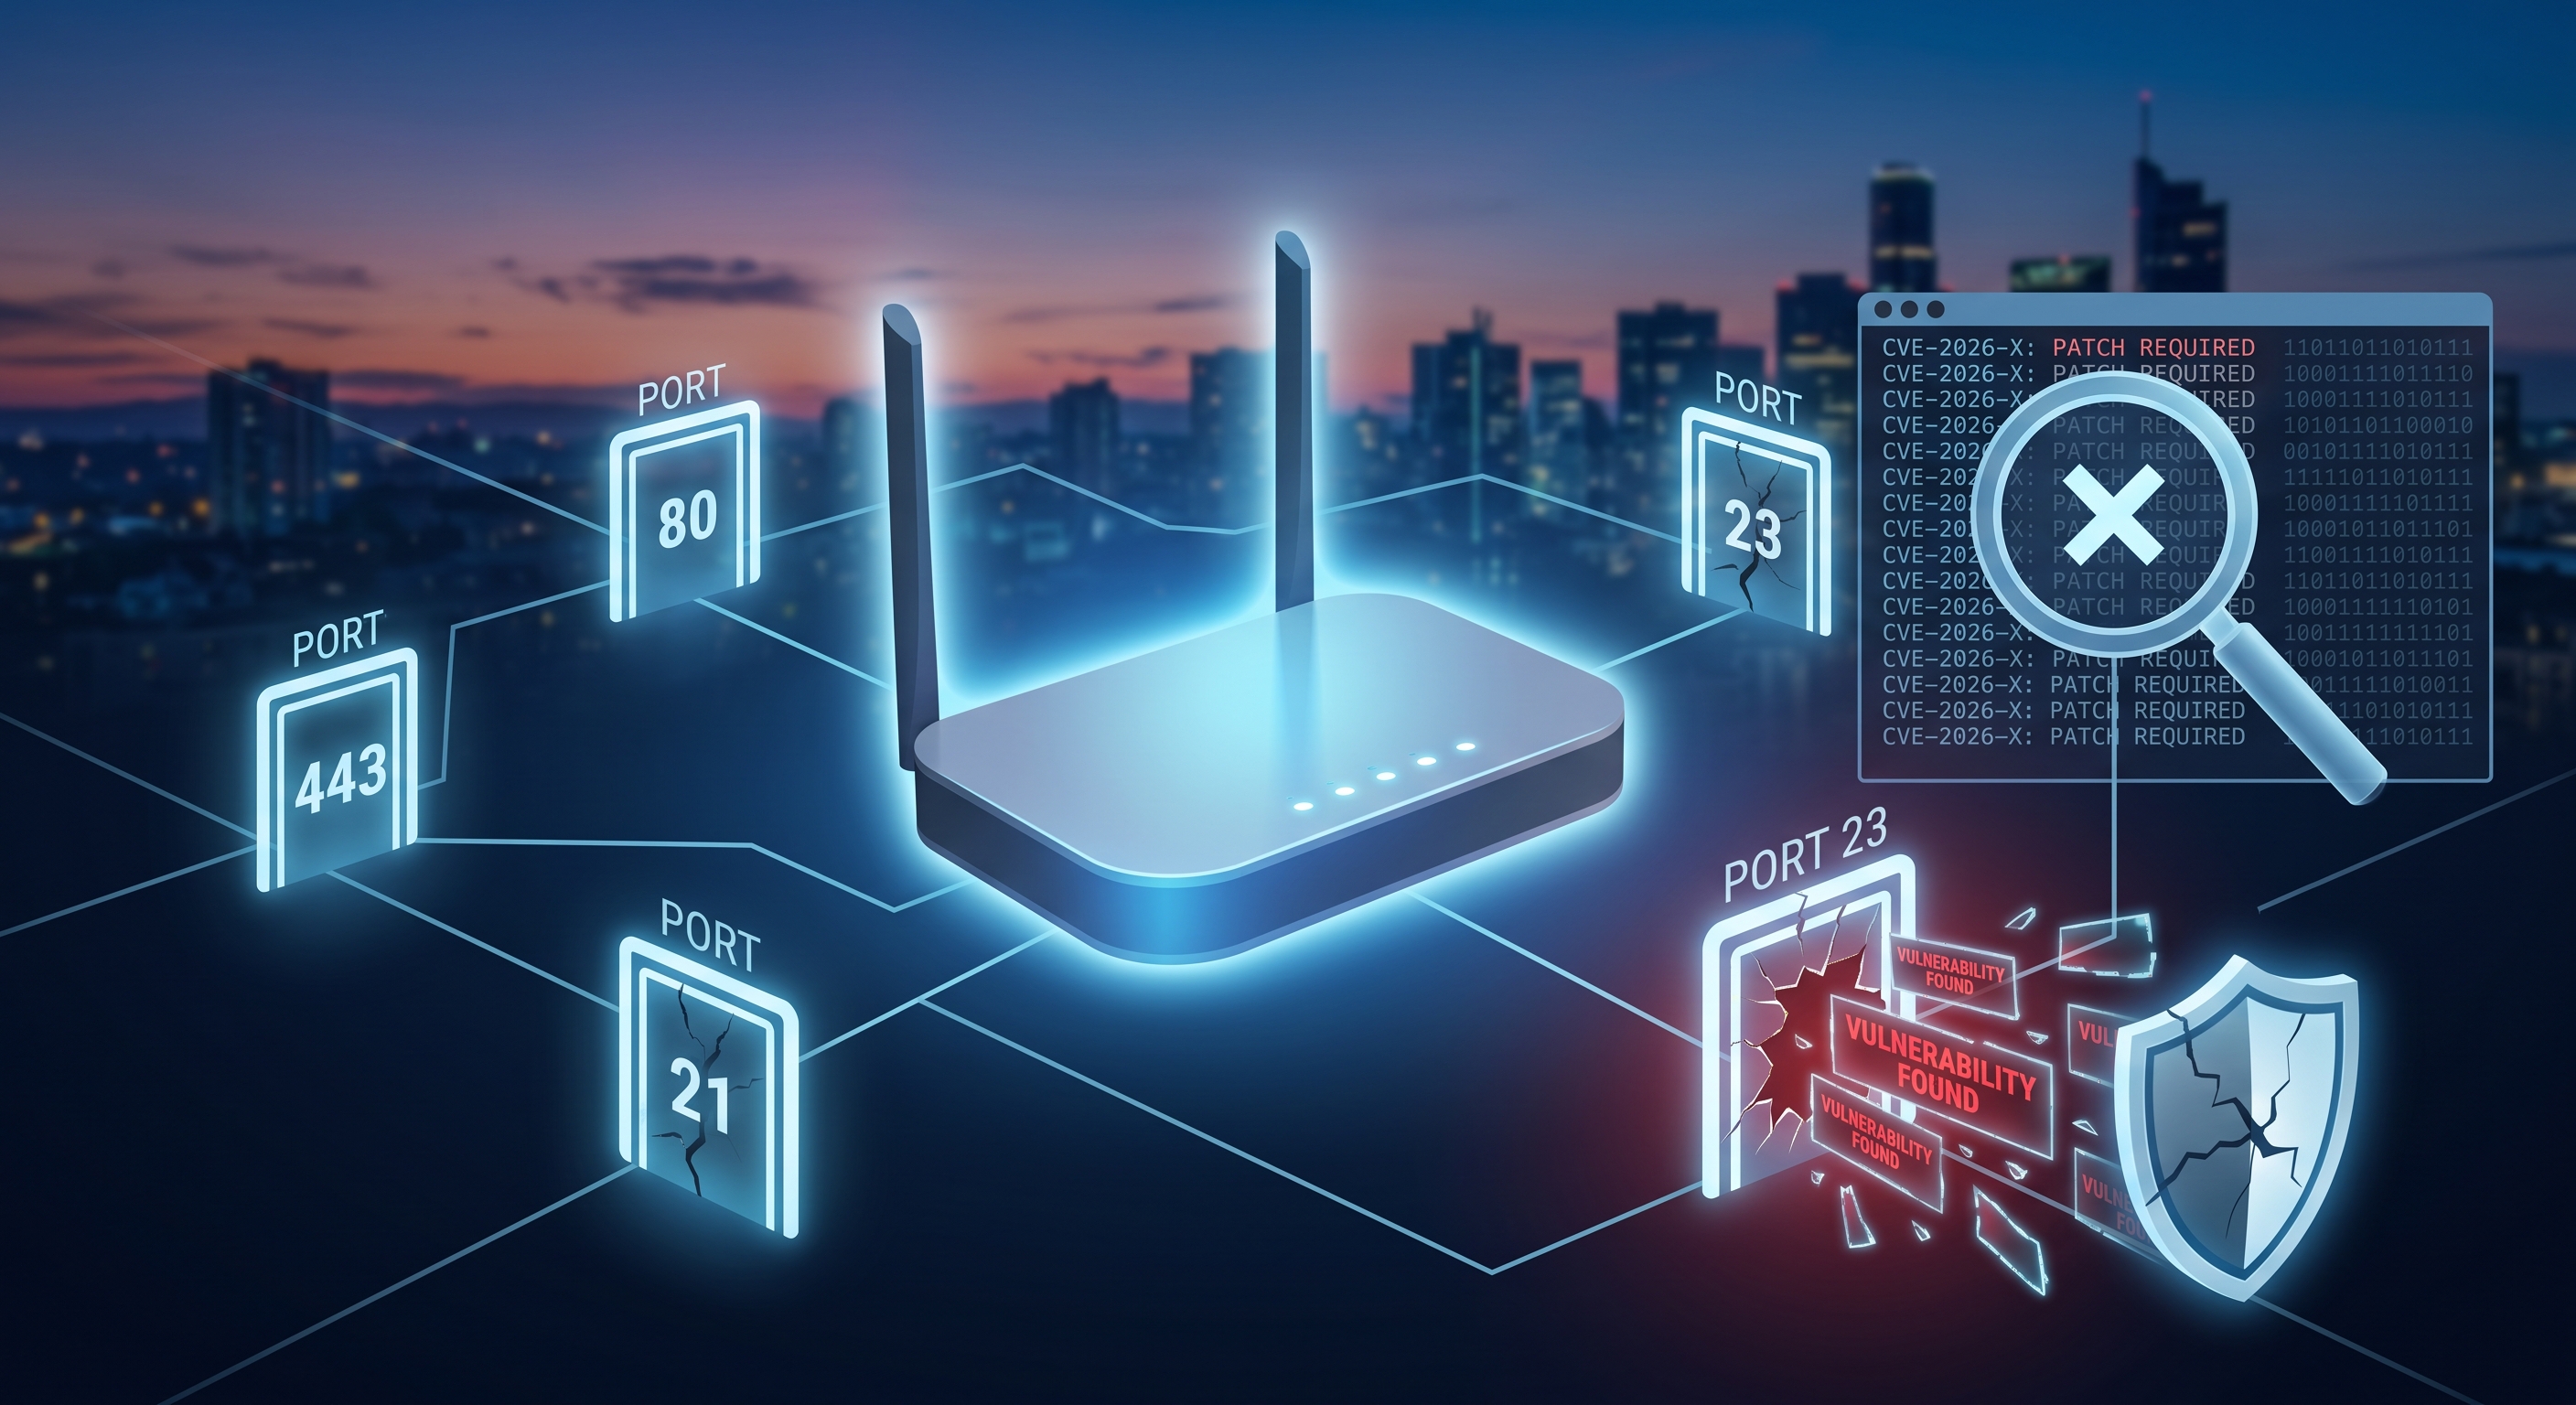
Din router har varit påslagen i månader eller till och med år, kört sin fabriksinbyggda firmware, med en handfull portar som lyssnar på internet utan att någon kontrollerar dem. De flesta säkerhetsintrång i hemmet härrör inte från sofistikerade attacker, utan från kända och offentligt avslöjade sårbarheter som inte åtgärdades i tid. Så här kontrollerar du om din är en av dem.
Vad är en CVE och varför borde du bry dig?
Närhelst en säkerhetsbrist upptäcks i en router, IP-kamera eller någon ansluten enhet registreras den offentligt med en CVE- identifierare (Common Vulnerabilities and Exposures), en beskrivning av bristen och nästan alltid en allvarlighetsgrad från 0 till 10. Denna data är offentlig, hanteras av den amerikanska regeringens NVD (National Vulnerability Database) och kan sökas av vem som helst.
Problemet är inte att CVE:er existerar – de dyker upp konstant i all programvara – utan att man inte vet om någon påverkar ens egen dator eller att man har patschat det som redan är känt som sårbart.
Vad är öppna portar och vad avslöjar de?
En öppen port är i huvudsak en gateway som en tjänst på din router eller nätverksenhet lämnar öppen för att lyssna efter förfrågningar. Vissa är viktiga (som portarna 80 och 443 om du har en webbkontrollpanel), men många lämnas öppna som standard utan korrekt dokumentation från tillverkaren: fjärrhantering, UPnP, äldre Telnet, etc.
- Port 23 (Telnet) : okrypterat protokoll, vanligt i äldre routrar, nästan alltid onödigt idag.
- Port 7547 (TR-069) : fjärrstyrd operatörshantering; om den är felkonfigurerad har den varit källan till massiva attacker mot hemroutrar.
- Port 1900 (UPnP/SSDP) : underlättar enhetsidentifiering, men exponerar även routern om den inte är ordentligt säkrad.
- Webbadministrationsportar är öppna mot internet istället för bara mot det lokala nätverket.
Så här kontrollerar du din egen router på några minuter
- Anslut till ditt Wi-Fi-nätverk och öppna en app för nätverksanalys som Net-Analyzer .
- Skanna din router och kontrollera listan över öppna portar som upptäckts på enheten.
- Jämför din routers modell och firmware med databasen över kända CVE:er för den tillverkaren; många analysverktyg gör detta automatiskt när de identifierar enheten.
- Notera alla CVE:er med HÖG eller KRITISK allvarlighetsgrad som matchar din modell: det är dessa som måste åtgärdas först.
Vad man ska göra om en känd sårbarhet uppstår
- Uppdatera firmware från routerns kontrollpanel eller tillverkarens app; de flesta CVE:er för hemmaroutrar har redan en patch tillgänglig, även om den kanske inte installeras automatiskt.
- Stäng portarna du inte använder : inaktivera Telnet, UPnP och fjärrhantering om du inte specifikt behöver det.
- Ändra fabriksinställningarna för administratörspanelen; många CVE:er utnyttjar standardkombinationer av användarnamn/lösenord, inte bara kodfel.
- Byt ut utrustningen om tillverkaren inte längre publicerar firmware för den modellen: en router som inte stöds ackumulerar opatchade sårbarheter på obestämd tid.
Hur ofta man ska upprepa granskningen
En kontroll varannan månad eller efter varje större firmwareuppdatering räcker. CVE:er uppdateras dagligen, så en router som är "ren" idag kan dyka upp på en sårbarhetslista nästa månad om en ny brist publiceras för den modellen.
Slutsats
De flesta hemmaroutrar har aldrig stängt onödiga portar eller installerat den senaste säkerhetsuppdateringen. Att jämföra din routers modell med den offentliga CVE-databasen för att se vilka portar som är öppna mot internet är gratis, tar bara några minuter och förhindrar att din router blir den enklaste ingångspunkten till ditt eget nätverk.
