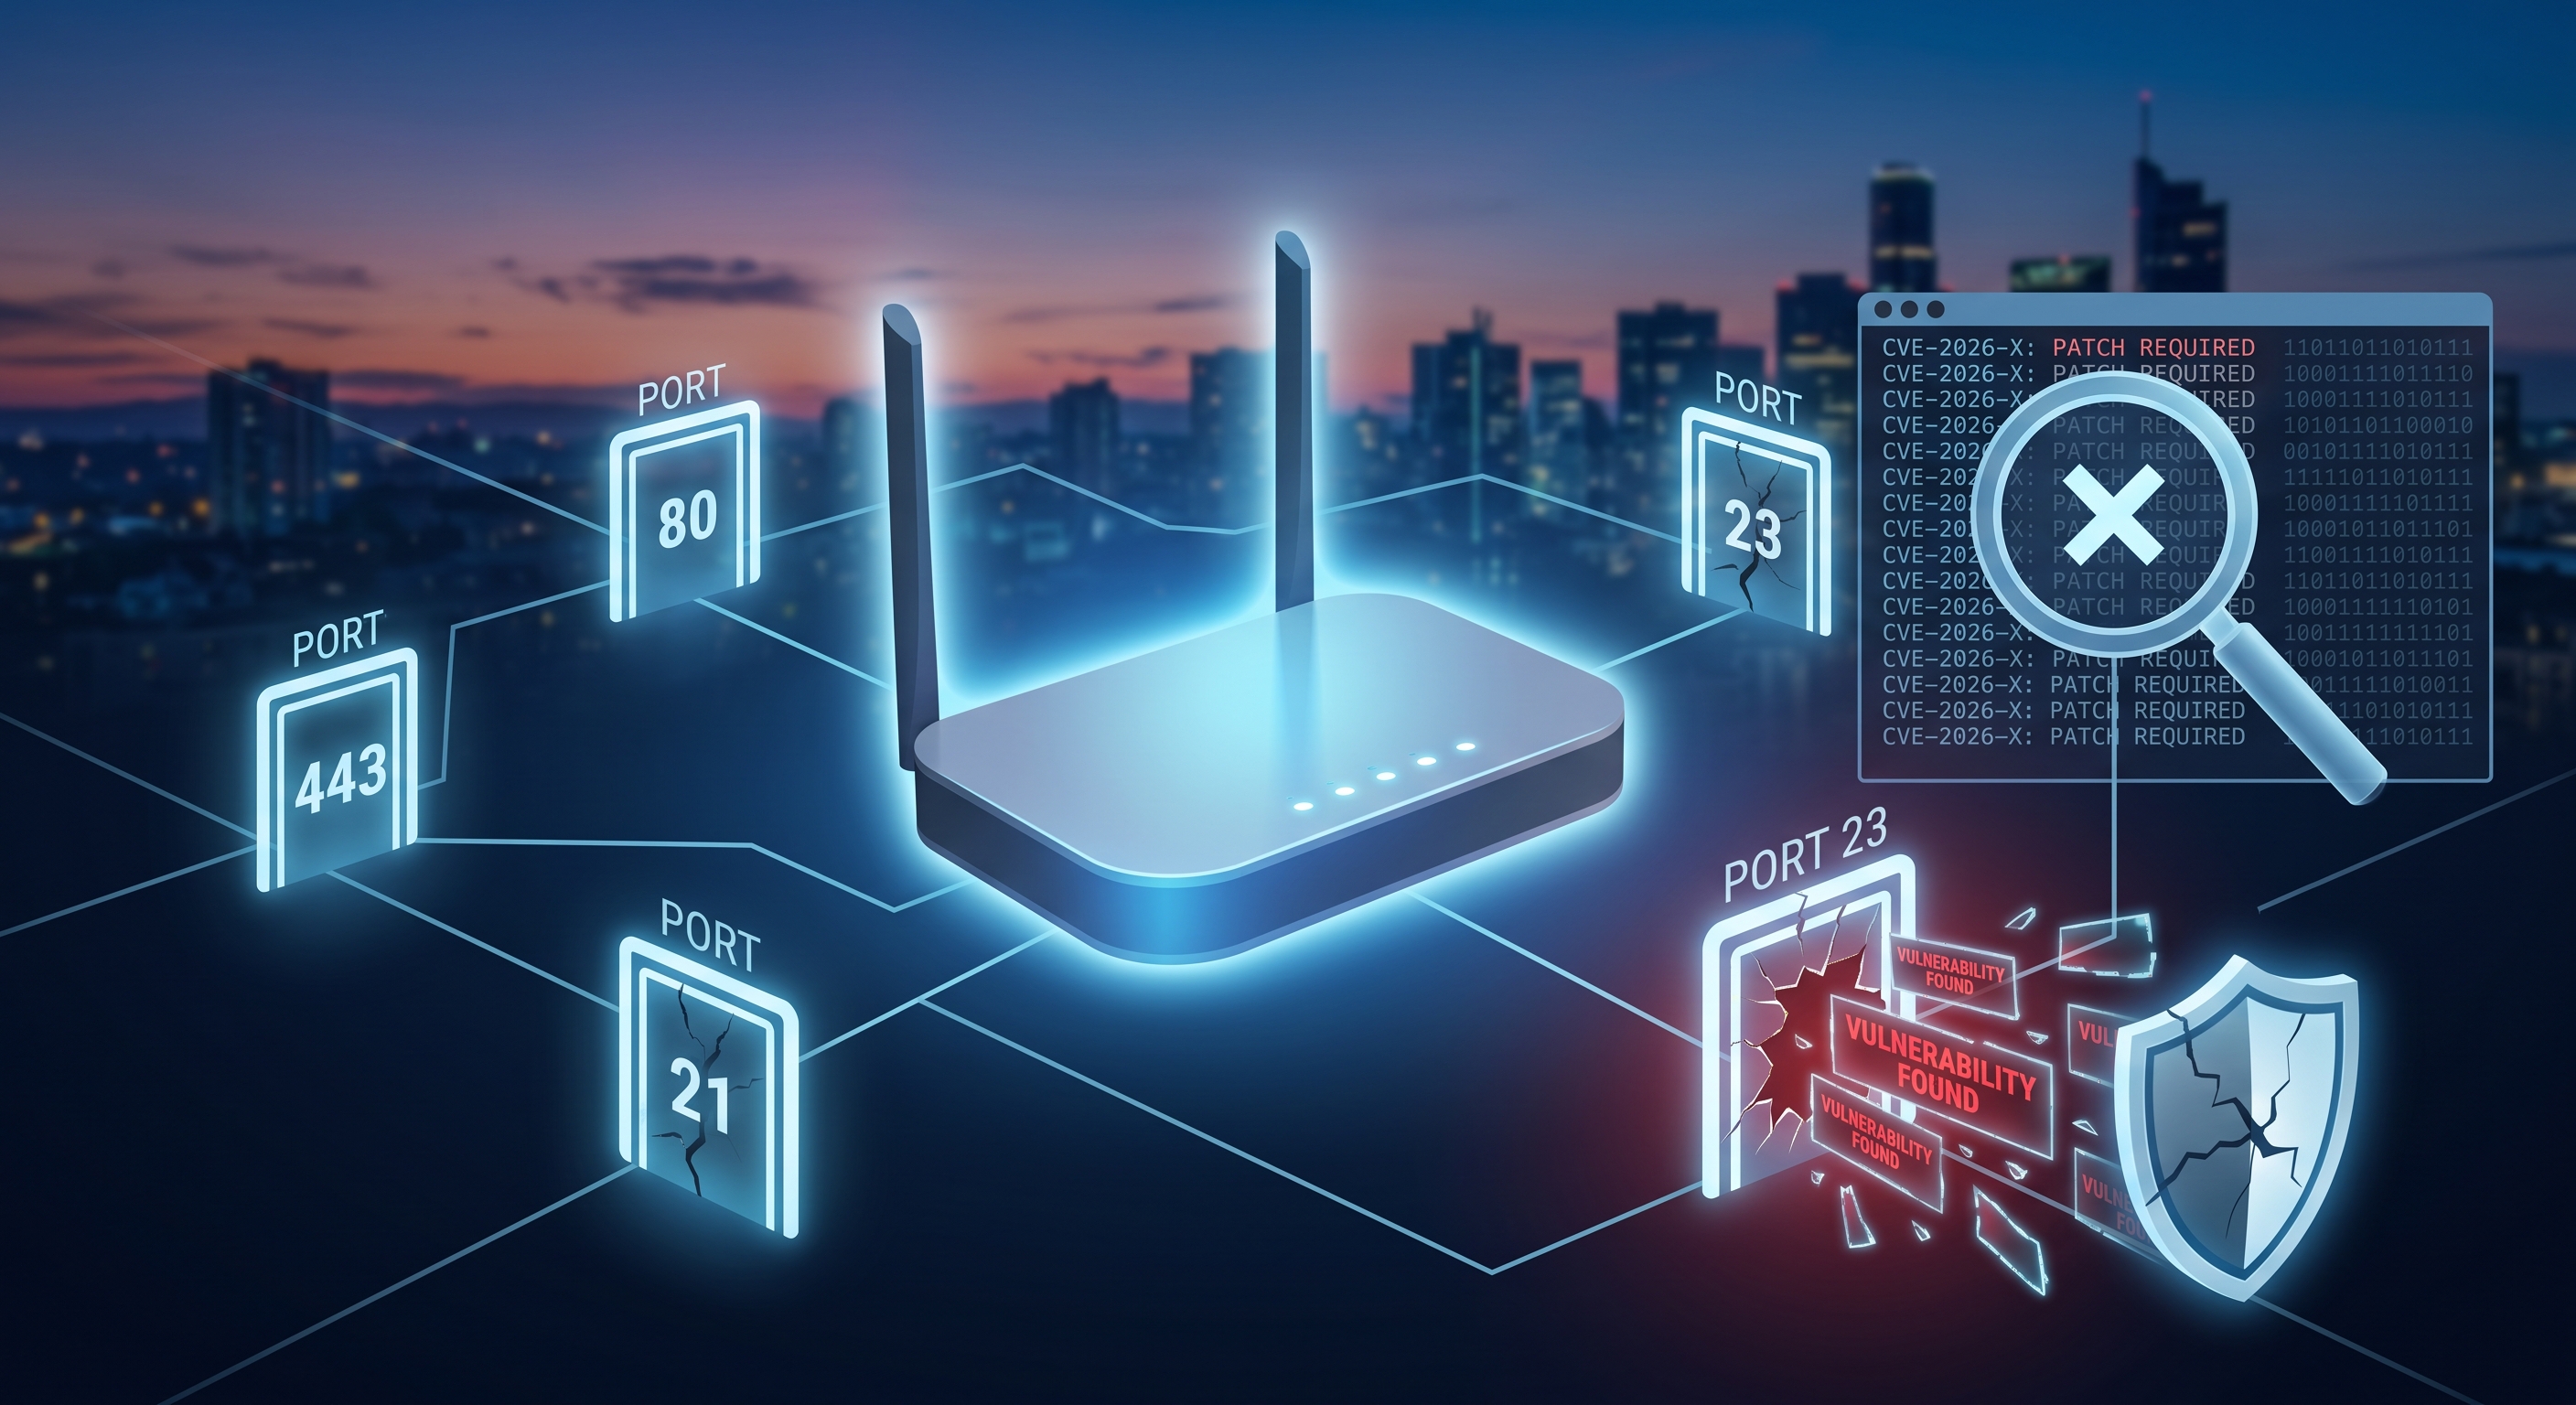
Yönlendiriciniz aylarca hatta yıllarca fabrika yazılımıyla çalışmaya devam etti ve birkaç portu internete açık haldeyken kimse kontrol etmedi. Ev güvenlik ihlallerinin çoğu karmaşık saldırılardan değil, zamanında yamalanmamış bilinen ve kamuoyuna açıklanmış güvenlik açıklarından kaynaklanır. İşte yönlendiricinizin bunlardan biri olup olmadığını nasıl kontrol edeceğiniz.
CVE nedir ve neden önemsemelisiniz?
Bir yönlendiricide, IP kamerada veya herhangi bir bağlı cihazda bir güvenlik açığı keşfedildiğinde, bu açık, CVE (Ortak Güvenlik Açıkları ve Maruz Kalmalar) tanımlayıcısı, açığın açıklaması ve neredeyse her zaman 0 ile 10 arasında bir önem derecesi puanı ile birlikte kamuya açık olarak kaydedilir. Bu veriler kamuya açıktır, ABD hükümetinin NVD (Ulusal Güvenlik Açığı Veritabanı) tarafından yönetilir ve herkes tarafından aranabilir.
Sorun CVE'lerin var olması değil; bunlar tüm yazılımlarda sürekli olarak karşımıza çıkıyor. Sorun , bunlardan herhangi birinin kendi bilgisayarınızı etkileyip etkilemediğini bilmemek veya zaten güvenlik açığı olduğu bilinen yerleri yamalamış olmamaktır.
Açık portlar nedir ve neleri ortaya çıkarırlar?
Açık bir port, yönlendiricinizdeki veya ağ cihazınızdaki bir hizmetin istekleri dinlemek için açık bıraktığı bir geçittir. Bazıları temel öneme sahiptir (örneğin, web tabanlı bir kontrol paneliniz varsa 80 ve 443 numaralı portlar gibi), ancak birçoğu üretici tarafından uygun şekilde belgelendirilmeden varsayılan olarak açık bırakılır: uzaktan yönetim, UPnP, eski Telnet vb.
- Port 23 (Telnet) : Şifrelenmemiş protokol, eski yönlendiricilerde yaygın, günümüzde neredeyse her zaman gereksiz.
- Port 7547 (TR-069) : uzaktan operatör yönetimi; yanlış yapılandırıldığında, ev yönlendiricilerine yönelik büyük çaplı saldırıların kaynağı olmuştur.
- 1900 numaralı port (UPnP/SSDP) : Cihaz keşfini kolaylaştırır, ancak düzgün şekilde güvenli hale getirilmezse yönlendiriciyi de açığa çıkarır.
- Web yönetim portları yalnızca yerel ağa değil, internete de açık.
Kendi yönlendiricinizi birkaç dakikada nasıl kontrol edebilirsiniz?
- Wi-Fi ağınıza bağlanın ve Net-Analyzer gibi bir ağ analiz uygulaması açın.
- Yönlendiricinizi tarayın ve cihazda algılanan açık bağlantı noktalarının listesini kontrol edin.
- Yönlendiricinizin modelini ve aygıt yazılımını, o üreticiye ait bilinen CVE'lerin veritabanıyla karşılaştırın; birçok analiz aracı, cihazı tanımladıklarında bunu otomatik olarak yapar.
- Modelinize uyan ve YÜKSEK veya KRİTİK önem derecesine sahip tüm CVE'leri not edin: bunlar öncelikle ele alınması gerekenlerdir.
Bilinen bir güvenlik açığı ortaya çıkarsa ne yapılmalı?
- Yönlendiricinin kontrol panelinden veya üreticinin uygulamasından aygıt yazılımını güncelleyin ; ev yönlendiricileri için çoğu CVE açığı için zaten bir yama mevcuttur, ancak otomatik olarak yüklenmeyebilir.
- Kullanmadığınız portları kapatın : Telnet, UPnP ve uzaktan yönetimi, özellikle ihtiyacınız yoksa devre dışı bırakın.
- Yönetici panelinin fabrika ayarlarını değiştirin ; birçok CVE açığı, yalnızca kod hatalarını değil, varsayılan kullanıcı adı/şifre kombinasyonlarını da istismar eder.
- Üretici firma o model için artık yazılım güncellemesi yayınlamıyorsa, ekipmanı değiştirin : desteklenmeyen bir yönlendirici, yamalanmamış güvenlik açıklarını süresiz olarak biriktirir.
Değerlendirmeyi ne sıklıkla tekrarlamalıyım?
Birkaç ayda bir veya her büyük ürün yazılımı güncellemesinden sonra kontrol etmek yeterlidir. CVE'ler günlük olarak güncellenir, bu nedenle bugün "temiz" olan bir yönlendirici, o model için yeni bir güvenlik açığı yayınlanırsa önümüzdeki ay güvenlik açığı listesinde görünebilir.
Çözüm
Çoğu ev yönlendiricisi gereksiz portları kapatmamış veya en son güvenlik güncellemesini yüklememiştir. Yönlendiricinizin modelini genel CVE veritabanıyla karşılaştırarak hangi portların internete açık olduğunu görmek ücretsizdir, sadece birkaç dakika sürer ve yönlendiricinizin kendi ağınıza en kolay giriş noktası olmasını önler.
